 Anonymous


Кто-нибудь мне сможет объяснить одну весч?
Поставил я крч как-то разные версии Java (нужны мне они), и в итоге, я только сейчас заметил, что пакетов java-1.8.0* у меня нет, хотя сама java такой версии есть в системе, и она по умолчанию. Что за магия?
 Alexandr ∨∧‾
Anonymous
Если бы её не было, то она бы не работала.
Alexandr ∨∧‾
А, я подумал что пакет есть, а jdk нет)
 Sergey
Кто-нибудь мне сможет объяснить одну весч?
Поставил я крч как-то разные версии Java (нужны мне они), и в итоге, я только сейчас заметил, что пакетов java-1.8.0* у меня нет, хотя сама java такой версии есть в системе, и она по умолчанию. Что за магия?
А если сделать sudo dnf list installed | grep java ?
Anonymous
Пакет магическим образом просто пропал из списка установленных пакетов. Поставил снова, посмотрим, что будет.
Ильфат
Доброго времени. Подскажите, можно ли в спек файле указать в сорс0 адрес так, чтоб всегда скачивался последний релиз?
Ильфат
Пока чет не нагуглил
Ильфат
В частности Гитхаб может ли такое отдать?
Mikhail
В частности Гитхаб может ли такое отдать?
глянь как тут сделали
https://copr-be.cloud.fedoraproject.org/results/xxmitsu/mesa-aco/fedora-rawhide-x86_64/01021157-mesa/mesa.spec
Ильфат
Mikhail
только чтоб собирать такое в mock надо будет разрешить доступ к сети для этого в /etc/mock/site-defaults.cfg
надо добавить строчку config_opts['rpmbuild_networking'] = True
Ильфат
ㅤ
глянь как тут сделали
https://copr-be.cloud.fedoraproject.org/results/xxmitsu/mesa-aco/fedora-rawhide-x86_64/01021157-mesa/mesa.spec
Хм 🤔### LTO and debugpackages are not working together
Ильфат
Не, я пока локально.
Или mock это тоже локально? Ну в общем я пока не в курсе этого. Собираю rpmbuild'ом. И признаюсь пока не на Федоре 😳
ㅤ
Или mock это тоже локально? Ну в общем я пока не в курсе этого. Собираю rpmbuild'ом. И признаюсь пока не на Федоре 😳
mock и локально и не локально.
Mikhail
mock чтоб систему не засирать devel пакетами
Ильфат
mock чтоб систему не засирать devel пакетами
А, ясно. Ну я пока в контейнере через systemd-nspawn.
 Vasiliy Glazov
Anonymous
Я в Тунисе.
сори что побеспокоили, хотел тегнуть на протухший сертификат рфр, но телеграмм как обычно..
Anonymous
раза 3 чтоли спрашивал почему так, разводили руками, что я им в тред то напишу ))
 Artem
Однако, весело
Anonymous
а фикс то простой, не иметь бетховенов=))
Anonymous
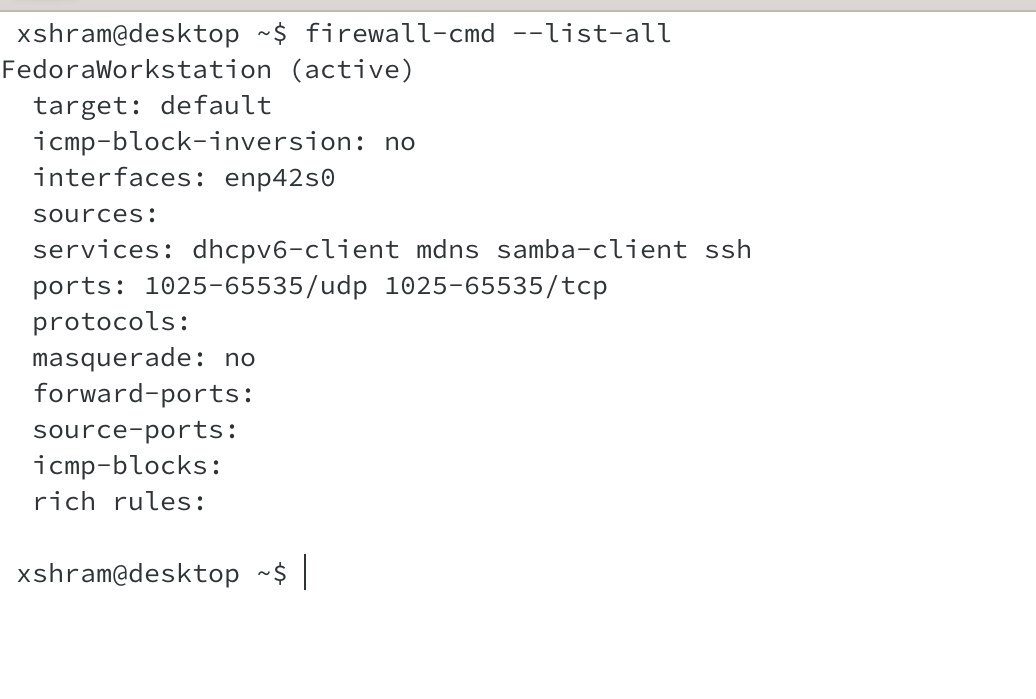
@xvitaly а погоди, я смотрю в пост 2012 года, и он говорит что 1025-65535 порты открыты, но кде коннект то не работает без открытия 17.. каких-то там портов, т.е они закрыты по дефолту
Anonymous
а, ща гляну на ворке
Anonymous
 Anonymous
ответ гномовода беспободен, оставим, чтобы юзерам не пришлось вайтлистить порты для приложений
ㅤ
https://pagure.io/fesco/issue/1372#comment-27992
ㅤ
AGREED: FESCo trusts the Workstation WG to properly research and develop a sensible firewall solution and will stay out of the way. (+5, 3, -0) (sgallagh, 18:40:04)
Anonymous
я вам больше скажу, если мне не изменяет память, в fedora server firewalld не предустановлен
ㅤ
я вам больше скажу, если мне не изменяет память, в fedora server firewalld не предустановлен
Наоборот там более консерватиные настройки.
 Late
sudo firewall-cmd --set-default-zone=public так?
Anonymous
Наоборот там более консерватиные настройки.
надеюсь так, помню dnfi firewalld делал на серверах где-то..
ㅤ
sudo firewall-cmd --set-default-zone=public так?
Да и не забывай потом в WoW и во всех игрушечках тратить свое время на поиск и открытие нужных портов. Сделай из своего десктопа сервер, будь мужиком.
Late
Да и не забывай потом в WoW и во всех игрушечках тратить свое время на поиск и открытие нужных портов. Сделай из своего десктопа сервер, будь мужиком.
решил проблему кардинально: не играю в игори
ㅤ
О, апдейт telegram-desktop x86_64 1.8.2-2.fc30 пришел.
Держите обновленное сравнение юзерспейсных обработчиков нехватки памяти
earlyoom: простой, лёгкий, стабильный. VmRSS меньше мегабайта, нагрузка на процессор околонулевая. С релиза 1.3 стал очень надежен (исправлено возможное убийство невиновных). Лучший выбор для домохозяек, которым не нужны лишние настройки, а нужна хорошая работа из коробки. Поддержка PSI обсуждается (https://github.com/rfjakob/earlyoom/issues/100 - автор давно собирался добавить поддержку PSI, но в последнее время засомневался в целесообразности этого. Проводятся работы по убеждению сенсея в необходимости добавления поддержки PSI). Оф Репа: https://github.com/rfjakob/earlyoom / Присутствует в репах Ubuntu 18.04+ и Debian 10+. Начиная с версии 1.3 могу смело рекомендовать его в качестве дефолтного киллера для десктопа. Буду лоббировать его в качестве дефолтного киллера для Федоры (zram они уже собрались включать по дефолту, для полного счястья не хватает earlyoom, обсуждение тут: https://pagure.io/fedora-workstation/issue/98 ).
nohang: явная и очень гибкая конфигурация. Десятки параметров настройки в конфиге. Подробная печать свойств завершаемого процесса. Печать таблицы процессов со свойствами всех процессов перед корректирующим действием. Возможность реакции на PSI (pressure stall information, https://lwn.net/Articles/759658/) с выбором произвольной метрики и сигруппы для мониторинга. Возможность кастомизации корректирующих действий: отправка жертве любого сигнала (помимо SIGTERM/SIGKILL) или выполнение произвольной команды. Возможность тонкого влияния на badness процесса путем сопоставления его name, cmdline, cgroup, exe realpath c заданным регулярным выражением. Уведомления о низком уровне памяти (произвольной командой или через notify-send). Минусы: мало документации. Хочу релизнуться, но лень писать документацию. Можно рекомендовать тем, кому не хватает возможностей earlyoom (у последнего нет поддержки PSI и уведомлений о нехватке памяти).
oomd: работает только с сигруппами - минимальным объектом для корректирующего действия является сигруппа. Это означает, что при применении на десктопе oomd убъет всю сессию посредством SIGKILL. В связи с этим рекомендуется только для крупных высоконагруженных серверов. Плюс требования: работает только с systemd, cgroup2 должна быть единственной иерархией, иерархия cgroup_v1 должна быть отключена + требуется ядро с поддержкой PSI + своп должен быть включен (без свопа oomd бесполезен). Плюс oomd заметно грузит проц - нагрузка в 4.5% в порядке вещей (We see this internally too. Something like 4.5% of a core all the time. - https://github.com/facebookincubator/oomd/issues/79#issuecomment-520615498). Модульная архитектура во все поля, но издержки описаны выше.
low-memory-monitor: рано делать выводы. Идея просить процессы умерить аппетиты самостоятельно вызывает скепсис. В остальном этот киллер примитивен и не содержит других киллер-фич.
Итог таков: Если у тебя CentOS 6, или слабое железо, или не нужно ничего лишнего, или хочешь «быстро поставил и забыл» - ставь earlyoom. Nohang имеет дополнительные фичи, полезные как для десктопа, так и для сервера. oomd не трогай, если ты сам не из Фейсбука.
ой простите
ㅤ
(исправлено возможное убийство невиновных).
Как видите я не ошибся когда говорил что ранее он валил не то что надо. Долго возражали мне.
ㅤ
😆
Late
это само делается когда дефолт меняешь
Null
В Fedora Workstation (версия со средой рабочего стола Gnome 3) по умолчанию практически полностью отключён брандмауэр (открыты порты, входящие в диапазон 1025-65535, как по TCP, так и UDP).
На наш взгляд, это представляет серьёзную уязвимость для всех пользователей дистрибутива, поэтому мы запустили процесс обсуждения в списке рассылки Fedora, а также создали баг-репорт в RHBZ.
Всем пользователям Fedora Workstation (версии с другими DE не затронуты) рекомендуется изменить зону по умолчанию брандмауэра с некорректной FedoraWorkstation на public:
sudo firewall-cmd --set-default-zone=public
Те же действия рекомендуется выполнить для сетевых соединений при помощи Network Manager (если необходимо).
#fedora #bug #firewall #vulnerability
Anonymous
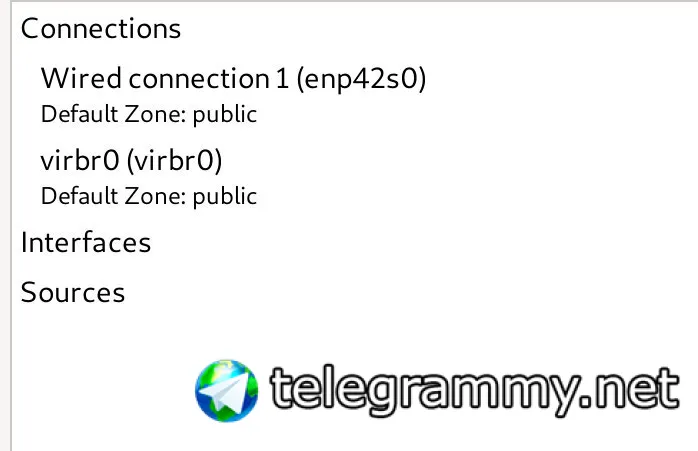
@xvitaly а nm на гноме не даёт крутить зоны, да и к тому же подключения подхватывают дефолтную зону, т.е команды достаточно.. ну покрайней мере для обычного сетапа, а юзерам с доп сетями обьяснять не приходится
Anonymous
https://fedoraproject.org/wiki/Firewalld?rd=FirewallD#How_to_set_or_change_a_zone_for_a_connection
Anonymous
 Anonymous
firewall-config
ㅤ
В Fedora Workstation (версия со средой рабочего стола Gnome 3) по умолчанию практически полностью отключён брандмауэр (открыты порты, входящие в диапазон 1025-65535, как по TCP, так и UDP).
На наш взгляд, это представляет серьёзную уязвимость для всех пользователей дистрибутива, поэтому мы запустили процесс обсуждения в списке рассылки Fedora, а также создали баг-репорт в RHBZ.
Всем пользователям Fedora Workstation (версии с другими DE не затронуты) рекомендуется изменить зону по умолчанию брандмауэра с некорректной FedoraWorkstation на public:
sudo firewall-cmd --set-default-zone=public
Те же действия рекомендуется выполнить для сетевых соединений при помощи Network Manager (если необходимо).
#fedora #bug #firewall #vulnerability
И так и так плохо к сожалению. Наконец-то нашелся кто-то кто привел конкретный пример почему это эпически плохо. :(
Anonymous
И так и так плохо к сожалению. Наконец-то нашелся кто-то кто привел конкретный пример почему это эпически плохо. :(
а что ж плохо в том, чтобы открыть порт для ssh или vnc? лучше пусть будет закрытым, чтобы не стучались лишний раз, а тебе надо будет - откроешь
ㅤ
На сервере и только. Точка. Как Cataranzo и написал.
ㅤ
а что ж плохо в том, чтобы открыть порт для ssh или vnc? лучше пусть будет закрытым, чтобы не стучались лишний раз, а тебе надо будет - откроешь
Прочитай еще раз и потом сформулируй свой вопрос.
 Sergei
Вроде всегда так и было.
Mikhail
это работает когда ты запускашь службы которые сам настраиваешь. а вот когда запускаешь какой-нибудь Far Cry фиг знаешь какие порты ему нужны.
Sergei
ХЗ, я всегда ставил себе зону public, даже не задумывался что там в дефолтной. А в чём проблема-то?
Anonymous
Прочитай еще раз и потом сформулируй свой вопрос.
вопрос предельно простой, ты оставляешь дома замки открытые, чтобы лишний раз ключи не брать с собой и не закрывать и открывать потом дверь?
Anonymous
я того человека тоже понял, только открытость всех портов это сильно бОльший риск, чем твои проблемы с открытием порта для игры
Sergei
Это ж непривелегированные порты. Впрочем, да, всё равно не ок.
ㅤ
вопрос предельно простой, ты оставляешь дома замки открытые, чтобы лишний раз ключи не брать с собой и не закрывать и открывать потом дверь?
🤦🏻♂️ как это связано конкретно с тем постом в рассылке на который я дал линк? А ты каждый раз проходишь тройную лазерную защиту которая занимает час в сутках перед тем как выйти хлебушка купить и вернуться домой?
 Prince
обычно они за роутером (если дома) и это не проблема.
А вот с ноутами, кторые в левые wiFi подключают да, проблема.
Anonymous
Mikhail
ну благо порты 1025-65535 редко используются для чего либо кроме как игр или торрентов. все то что потенциально уязвино ssh, http, https, telnet и т п закрыто же по дефолту
Anonymous
в роутерах встроенные фаирволы, он про это
ㅤ
я того человека тоже понял, только открытость всех портов это сильно бОльший риск, чем твои проблемы с открытием порта для игры
Где ты там видел "открытость всех" портов?
Sergei
>клиент Electrum слушал 0.0.0.0
>мошенник просто подключался к RPC и угонял все бетховены с кошелька
Эпично!
Prince
я про то, что оно само не пускает, если перенаправление не настроил. Т.е. от входящих спасает..
Mikhail
если ipv6 то как правило работают проверял на ASUS-е
ㅤ
>клиент Electrum слушал 0.0.0.0
>мошенник просто подключался к RPC и угонял все бетховены с кошелька
Эпично!
Об этом в треде тоже есть, что если ты себе установил малварь сам и пользуешься ей, то это проблемы поболее чем firewall.
Prince
А так то лучше чтобы по умолчанию всё закртыто.
Нужно - откроют.
Sergei
Но казалось бы, бетховен-кошелёк же, там же суперсерьёзно должны относиться к таким вещам же.
Anonymous
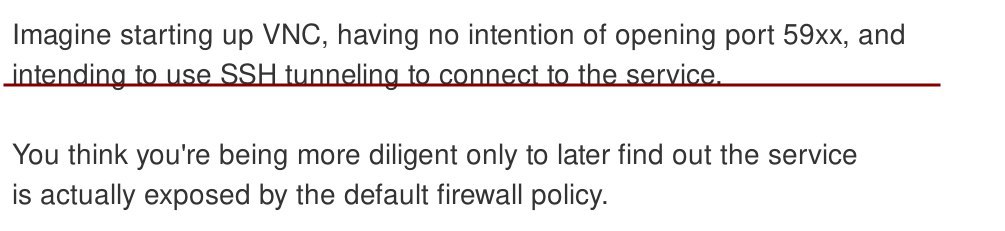
Где ты там видел "открытость всех" портов?
 ㅤ
Anonymous
Тебе нужно англ яз подучить.
я не очень понял,что он имел ввиду во втором абзаце, но открывать порты руками он явно не хочет