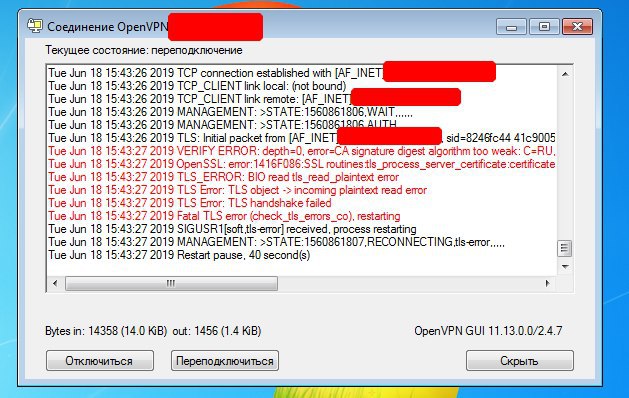
CA signature digest algorithm too weak
https://fedoraproject.org/wiki/Changes/StrongCryptoSettings
update-crypto-policies --set LEGACY
после этого ребутать?
 Alexandr ∨∧‾

 Alexandr ∨∧‾
не помогло
 Vasiliy Glazov
Кстати, как я заметил огромное удобство wireguard, что ему не требуется подключаться к серверу. Он всегда готов к работе независимо от состояния основного соединения.
Alexandr ∨∧‾
почему у других работает?
Alexandr ∨∧‾
на винде и маке
Alexandr ∨∧‾
я переключил на LEGACY
Alexandr ∨∧‾
это доступ в инфраструктуру заказчика и никто там ничего менять для когото там не будет
Alexandr ∨∧‾
эх
Alexandr ∨∧‾
зачем перекомпилировать то? виндовый openvpn работает просто отлично
Alexandr ∨∧‾
кстати, я так и не нагуглил, отключения верификации серверного серта нет что ли?
Alexandr ∨∧‾
да я понял.
Alexandr ∨∧‾
а, не так прочитал, извиняюсь. прочитал с "и"
Alexandr ∨∧‾
с чего будет слушать кто угодно то?
Vasiliy Glazov
с чего будет слушать кто угодно то?
С того, что это интернет. АНБ уже слушает, наверное.
Alexandr ∨∧‾
да и там не для секьюрности по большей степепени, а для шаринга доступа в инфраструктуру
 F1@sh
по поводу флуда... может команды /flood и не хватает.. тогда можно расширить доступ к банхаммеру или что там ещё есть менее сильного
Alexandr ∨∧‾
 Alexandr ∨∧‾
в виртуалке
 Yaroslav
Vasiliy Glazov
Всё же попинай заказчика. Или пожалуйся контролирующим органам, если это госшарашка.
 Sergey
ну скажем, если ядро в системе выше чем 4.20, суппорт траблшутить не будет
Ну, тут скорее всего единственный вариант — бэкпортировать патчи драйверов сетевых карточек, которые есть в 5.1.9 для 4.20. Причем скорее всего просто пересобрать не получится, придется сидеть и смотреть код
Самый просто вариант в этом случае — переименовать файлы бинарников ядра и пересобрать граб, чтобы обмануть саппорт :)
Либо посмотреть что там с CentOS 8 и подхватить ядро оттуда и потом дебажить половину системы
 Anonymous
а можно посмотреть список пакетов установленных после системы? только то, что я уже сам ставил?
ㅤ
@olegon этот адпет youtube должен исправить твои проблемы с youtube.
ㅤ
а можно посмотреть список пакетов установленных после системы? только то, что я уже сам ставил?
sudo dnf history userinstalled
 Mikita
 Mikita
 Mikita
Да
Mikita
у тебя вяленый запущен?
Mikita
разве нельзя под вяленым иксовые приложения запускать?
Mikita
Спасибо)
Mikita
Это это. Попробуй апдейт и заодно кармы кинуть на бодхи.
 olegon.ru
@olegon этот адпет youtube должен исправить твои проблемы с youtube.
благодарю, я пока далеко и без особой связи, вернусь, попробую
 Denis
Кто-нибудь пользовался RHEL for developers? Интересно, реально ли им пользоваться на постоянной основе, что за софт там в Software Collections и насколько он свежий, можно ли copr подрубать ...?
ㅤ
Или так. 😃 Но главное что не будет теперь поставляться с новыми образами и при установке мелькать.
ㅤ
Кто-нибудь пользовался RHEL for developers? Интересно, реально ли им пользоваться на постоянной основе, что за софт там в Software Collections и насколько он свежий, можно ли copr подрубать ...?
Обновления же не приходят на него? По этой подписке.
Denis
Да ладно. Его ж до сих пор скачать можно. Я думал, он для разработки под рхел, а не для разработки самой рхел
Denis
https://developers.redhat.com/rhel8/
 Vadim
RHEL for developers не зависит от беты и открыт постоянно
Denis
Подумал, что если можно будет подрубить copr и компилировать себе свежие версии WM, а приложухи из флатпака брать, то рхел очень даже супер будет, учитывая стабильность, которую этим можно получить
ㅤ
Только придется сидеть с дырочками.
Vadim
Подумал, что если можно будет подрубить copr и компилировать себе свежие версии WM, а приложухи из флатпака брать, то рхел очень даже супер будет, учитывая стабильность, которую этим можно получить
>компилировать себе свежие версии WM
это будет очень трудно
Vadim
ведро с дырочками патчат быстро
ㅤ
Но апдейты безопасности и просто улучшения приходят по developer subscription?
Null
Пользователи, установшие систему со свежих образов Fedora 30, при попытке установки обновлений стали замечать ошибку с текстом This system is not registered to Red Hat Subscription Managment. You can use subscription-manager to register.
Это известная проблема, из-за которой пакет subscription-manager, предназначенный для Red Hat Enterprise Linux, ошибочно включался в состав ISO образов Fedora.
В качестве решения рекомендуется просто удалить его, как предложено в FAQ.
#fedora #f30 #dnf #bug #workaround #rhel
Vadim
Но апдейты безопасности и просто улучшения приходят по developer subscription?
насколько я знаю - да, рхелом только на продакшене (в довольно широком смысле) пользоваться нельзя
ㅤ
Вот это круто тогда вообще!
olegon.ru
упс, про sack-пакеты?
olegon.ru
они к чему именно приводят в итоге? оом приходит?
Denis
>компилировать себе свежие версии WM
это будет очень трудно
Ну я на Федоре себе так и делаю
Sway в репах даже 1.0 нет
olegon.ru
в новостях пишут, что для Федоры патч выпущен, а я 11 ядра не вижу
Vadim
Ну я на Федоре себе так и делаю
Sway в репах даже 1.0 нет
это возможно конечно, но 1) версия кернела будет считай постоянна, 2) gcc и прочее счастье придется обновлять
ㅤ
в новостях пишут, что для Федоры патч выпущен, а я 11 ядра не вижу
https://bodhi.fedoraproject.org/updates/FEDORA-2019-6c3d89b3d0
ㅤ
Старый GCC основная проблема в RHEL/CentOS. Сколько пробовал собрать уже ничего не собирается под gcc4.
Null
Выпущено ядро Linux версии 5.1.11 с исправлением нескольких критических уязвимостей, допускающих удалённое исполнение кода: CVE-2019-11477, CVE-2019-11479 и CVE-2019-11478.
В настоящее время обновление всё ещё находится в тестовых репозиториях, поэтому установить его можно вручную.
Fedora 30:
sudo dnf upgrade --refresh --enablerepo=updates-testing --advisory=FEDORA-2019-6c3d89b3d0
Fedora 29:
sudo dnf upgrade --refresh --enablerepo=updates-testing --advisory=FEDORA-2019-914542e05c
#fedora #kernel #update #cve #vulnerability #fix
Denis
Ну компилятор да
Разве что бинарник мб где достать
ㅤ
Но что-то мне подсказывает что в RHEL 8 попробще будет с этим, вплоть до GCC в модули. 😃
Denis
Так копры подрубать можно? Если да, то компилятор можно туда запихать, кто-нибудь да найдется, ну либо самому попариться
olegon.ru
https://www.securitylab.ru/news/499504.php
olegon.ru
в общем, даже корку можно вызвать 😞
Denis
Ну у меня опыта в этом нет, так что рассказать нечего
 Alexander "SonnySlave"
живой вроде как
Alexander "SonnySlave"
странно. у меня работает
 Fedor
Ркн в деле
Fedor
Тогда провайдер мб шалит
Alexander "SonnySlave"
и до Нидерландов добрался РКН!
ㅤ
Легковестный графический IRC клиент надо кому? Эта версия с рус локализацией. И пароли запоминает.
ㅤ
Пришлось gif записать т.к. невозможно снять скриншот с открытой меню.
ㅤ
В этой версии для пароликов используется libsecret.
Anonymous
echo $(echo "+7 968 124 21 31"|sed -E "/^((\+?7|8)[\ \-]\ ?)?((\(0-9{3}\))|(0-9{3}))?([\ \-])?(0-9{3}[\-\ ]?0-9{2}[\-\ ]?0-9{2})$/./g) кто-нибудь понимает, в чем ошибка в этой регулярке на отлов номера телефона?
 Igor