а если комп 3 компа за роутером и на каждом стоит firewalld с запрещенными входящими для sshd,то смысл есть?
Нет, тогда смысла нет
 Evil.EarthWorm


 Никита
Ошибка: Не удается синхронизировать кэш для репозитория «updates-modular»
было у кого?
 Oleg
понять принцып работы службы.Она как клиент связана с sshd или его можно вообще отключить,но при этом ssh будет позволять подключаться к другому пк
Evil.EarthWorm
понять принцып работы службы.Она как клиент связана с sshd или его можно вообще отключить,но при этом ssh будет позволять подключаться к другому пк
Ssh client будет работать сам по себе
Oleg
sshd это сервер?
 Vasiliy Glazov
да
Oleg
понятно,спасибо
 David
Х280
Никита
спасибо. ничем не грозит отключение этой штуки?
Oleg
видимо это надо для серверов,чтоб sshd был закрыт доступ из вне,а внутри локалки открыт.Теперь ясно
Anonymous
я e580 взял, тоже с 8 и докинул еще планку. у вас сканер отпечатка есть? завелся?
Даже акума на е580 хватает?
Vasiliy Glazov
@xvitaly Повторишь инструкцию?
Vasiliy Glazov
Так ты постирал всё.
Vasiliy Glazov
а, я же админ...
Vasiliy Glazov
а версии 0.14 0.15 имеют тэги?
 Alexandr ∨∧‾
да. там на том все и закончилось
Vasiliy Glazov
я вот вижу между этими версиями SVNREV изменился с 270440 на 270616 - это же не 500 коммитов.
Vasiliy Glazov
лучше, наверное из SVN брать тогда, а не из гита
Oleg
@xvitaly а блокировка конафигурации в firewalld не повредит если я буду ставить разные мессендежры и программы которые просят доступ в сеть?Блокировка я так понял нужна чтоб для входящих не дописывалось новых правил,а все проги не для серверного использования не просят добавления разрешения на входящие?
Vasiliy Glazov
только вспомнить, как с svn работать 😊
Vasiliy Glazov
о, всё в спеке есть
Oleg
@xvitaly тоесть ее можно включить для повышения безопасности?
Anonymous
да, 4 часа минимум. что с ним не так?
Ну у меня был е580, я 8 часов хотел минимум, не дал, продал
Vasiliy Glazov
нет, тарбол делается вручную
Vasiliy Glazov
# The source for this package was pulled from upstream's vcs. Use the
# following commands to generate the tarball:
# svn export svn://gcc.gnu.org/svn/gcc/branches/redhat/gcc-9-branch@%%{SVNREV} gcc-%%{version}-%%{DATE}
# tar cf - gcc-%%{version}-%%{DATE} | xz -9e > gcc-%%{version}-%%{DATE}.tar.xz
 Alexander
https://github.com/evilsocket/opensnitch
Alexander
не так, чтоб прямо совсем нет 😊
Alexandr ∨∧‾
а я бы хотел такую реальность
Alexandr ∨∧‾
 Oleg
@xvitaly а разве не бывает вредоносных программ которые прописываются на входящие в систему?
Alexander
0, понятное дело
Anonymous
Oleg
@xvitaly этот параметр лучше не трогать?
Alexander
но при желании можно поставить
Anonymous
 Vitaly 👁
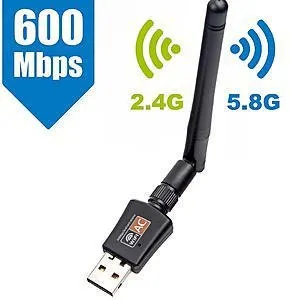
Вот такую мне надо, но без антеннки и с блютусом
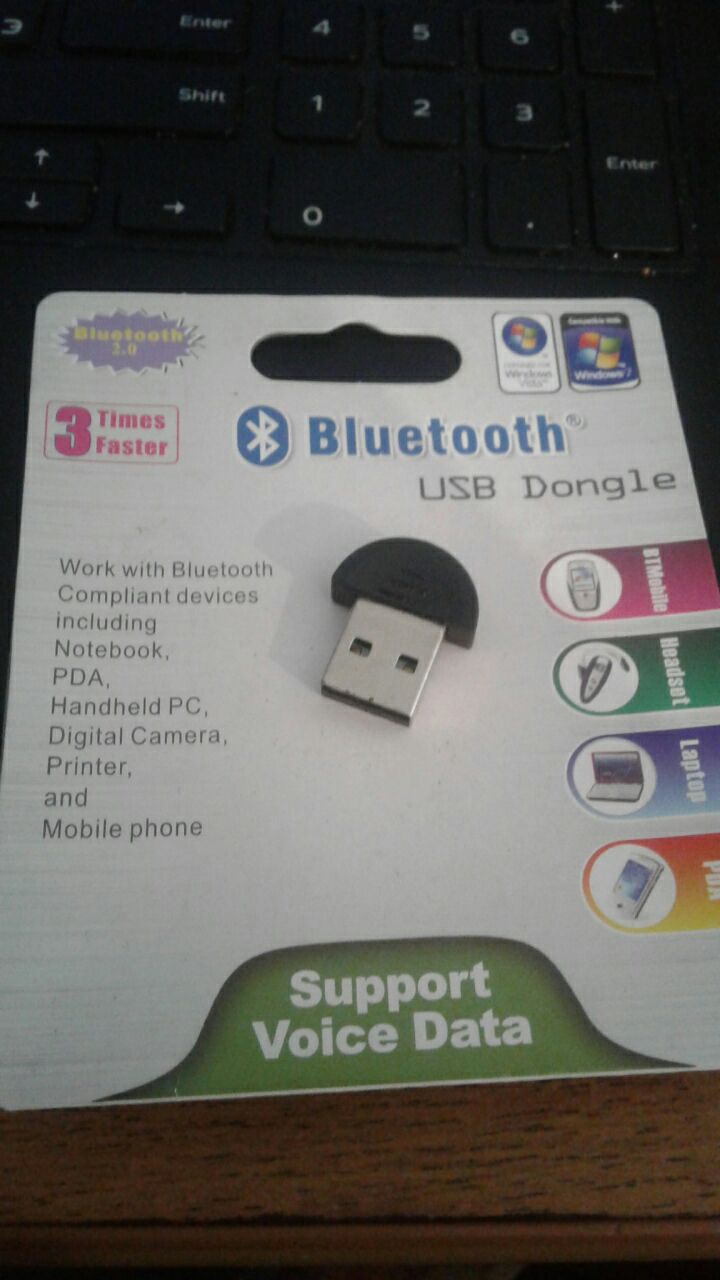
Напомнил, что у меня есть китайский синезуб адаптер с блюпуп 2.0
Vitaly 👁
Заказывал с али, когда еще на винде сидел. Подключил, проверил - пашет
Vitaly 👁
 Sergey
Вот такую мне надо, но без антеннки и с блютусом
В любом DNS, Мвидео и прочих есть 4.0 адаптеры, которые поддерживают в т.ч. и гарнитуры
Oleg
@xvitaly в firewall-config предусмотрена функция добавления исходящего порта?Я такой не обнаружил.ЭТо надо в случае если я заблокирую все исходящие и разрешу нужным сервисам и программам доступ
Oleg
разве нету правила чтоб запретить исходящие и добавить нужное мне?
Oleg
там же их много
Anonymous
разве нету правила чтоб запретить исходящие и добавить нужное мне?
Странный у тебя запрос конечно
Oleg
ну я так раньше на винде делал с outpost)))
Oleg
это помогало всегда
Oleg
это плохое решение?
Oleg
Ориентируюсь на gufw,там такое можно.Я думал это стандартно для всех
Anonymous
Есть конечно всякие комодо, которые 1 кликом тебе инет отрубят или детю, но это не то
Evil.EarthWorm
Oleg
это ерунда?не имеет смысла?
Oleg
а блокировка пункт,она относится к службам и к сервисам?И это что то похожее,как замена.Но только не ясно,если ставить не серверное по,типа телеграма и вайбера и прочей ерунды,то это как то скажется?Или к примеру какой то браузер новый попробовать
Simon
А как переключится на другие зеркала?
Oleg
я так понял этот пункт не даст прописывать новые службы и сервисы
Andrew
А потом меня на полном серьёзе спрашивают: «А чем этот Ватсапп так плох?»
Alexander
Есть Icqdesktop. Он хорош всем кроме того, что на него по старой памяти все плюют
Andrew
Слава Богу, что у нас им никто не пользуется
Andrew
Есть Icqdesktop. Он хорош всем кроме того, что на него по старой памяти все плюют
Можно ещё Агент@Mail.Ru вспомнить.
Alexander
современный клиент вполне годный. сам им пользуюсь для видеозвонков
Alexander
там народу полтора человека, не за чем особо следить.
Anonymous
В любом DNS, Мвидео и прочих есть 4.0 адаптеры, которые поддерживают в т.ч. и гарнитуры
Мне бы с али за копейки
Oleg
@xvitaly на гуглить не смог.Блокирова конфигурации межсетевого экрана,аналог для firewalld-cmd т.к в основном везде его описание,то хотел почитать о ней подробнее,но не нашел
RafaelRS
в Centos теперича у нас тоже dnf?
RafaelRS
[root@computehost1 amdgpu-pro-19.10-785425-rhel-7.6]# ./amdgpu-install
./amdgpu-install: line 72: dnf: команда не найдена
./amdgpu-install: line 254: dnf: команда не найдена
Evil.EarthWorm
В 8 будет DNF
RafaelRS
в амд обнаркоманились походу.
ㅤ
Нашли уже способ отключить телеметрию в 30й Федоре?
Ее там нет от слова совсем https://t.me/russianfedora/392121
RafaelRS
А не, это я когда то os-release правил, чтобы кривой драйвер амд когда то поставить. Теперь уже видать поправили, можно вернуть оригинал
Sergey
ㅤ
@Artem4 сколько ты уже на SSD записал? Я уже 10980842992 LBAs (~5.12 TB).
1,877 Gb. Я перенес mock и много еще на HDD и теперь в разы меньше стало писать на SSD.
ㅤ
Это не работает, но работает Ctrl+Alt+F2 (Ctrl+Alt+F1 возвращает обратно на окно логина). Это оно же?
Потому что нужно переключаться не в Ctrl+Alt+F2, а в Ctrl+Alt+F3.
RafaelRS
Созздай алиас на yum
не не не, в centos есть dnf в репах, проблема не в этом даже. с amdgpu-pro надо быть очень аккуратным, чтобы все параметры системы правильно считались, т.к. он по разному для каждого дистра свои модули собирает. Чуть не так определит, уже не соберется. Тот еще цирк короче.
RafaelRS
Щас он дрова поставит, посмотрим, как dkms соберется
David
Потому что нужно переключаться не в Ctrl+Alt+F2, а в Ctrl+Alt+F3.
А почему? У меня они выглядят одинаково