Ну я именно о детском проне. Ну это когда совсем ещё дети без сисек и прочего.
😕такое порно нафиг в 99% никому не нужно, чаще всего под цп ищут 15-16 летних
 Старый


 Anonymous
😕такое порно нафиг в 99% никому не нужно, чаще всего под цп ищут 15-16 летних
Ну я лет в 30 драл тню 15 лет, но об этом я узнал постфактум. Но это не педофилия, это по другому называется.
Старый
Ну я лет в 30 драл тню 15 лет, но об этом я узнал постфактум. Но это не педофилия, это по другому называется.
по законам рф именно педофилия
 Andrei Petrov
и это не цп
Anonymous
по законам рф именно педофилия
Ну по законам у нас теперь и фильм "Он вам не Димон" должен быть заблокирован.
 Vasiliy Glazov
Э, заканчивайте.
 Дима
парни
Дима
а скиньте ссыль где график количества блокированных ИП
 Alexander "SonnySlave"
Anonymous
 Anonymous
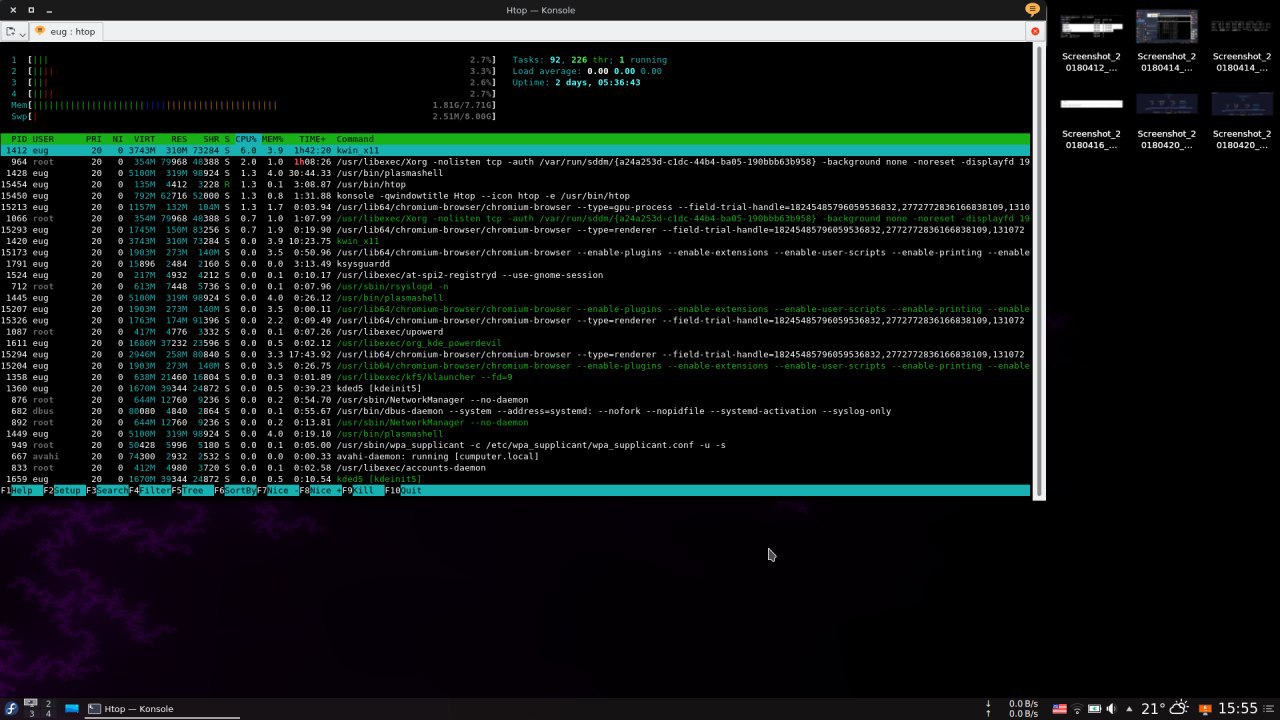
Как вам такое
Anonymous
0.00 0.00 0.00
Vasiliy Glazov
И?
 Обыкновенный человек
👍
Anonymous
Это же совсем процессор не используется?
Vasiliy Glazov
Почитай про la.
Vasiliy Glazov
Процессор конечно же используется, но совсем немного.
Anonymous
 Anonymous
Я этого и добивался
Anonymous
Я могу теперь не выключать комтьютер никогда
Anonymous
Какой максимальный аптайм у линукса?
Обыкновенный человек
Какой максимальный аптайм у линукса?
до первого сравнительно длительного перебоя эл. энергии...
Anonymous
А если у меня батарея + генератор?
Обыкновенный человек
если генератора хватит до восстановления подачи эл....
Anonymous
Ну какой максимально зафиксированный аптайм?
Обыкновенный человек
на пример, у меня комп дома 6 мес. не пергружался ))) а потом ядрышко собрал и пришлось ребутнуться.
Обыкновенный человек
но, специально не пробывал сколько. )))
Vasiliy Glazov
Но смысла в этом нет конечно же.
 Late
может такое быть что апдейтов нет второй день, или у меня днф сломался?
Late
я на 28
 🦥Alex Fails
Я его понимаю, но это не так делается. Не удалять же из-за этого всё нахер.
Кстати, что он в итоге-то сказал?
 Stanislav
ошибки такого типа:
bash: module: строка 1: синтаксическая ошибка: неожиданный конец файла
bash: ошибка импорта определения функции для «module»
bash: scl: строка 1: синтаксическая ошибка: неожиданный конец файла
bash: ошибка импорта определения функции для «scl»
/bin/sh: scl: строка 1: синтаксическая ошибка: неожиданный конец файла
/bin/sh: ошибка импорта определения функции для «scl»
/bin/sh: module: строка 1: синтаксическая ошибка: неожиданный конец файла
/bin/sh: ошибка импорта определения функции для «module»
забей на все эти поделки на js, а лучше попробуй это https://www.sublimetext.com/docs/3/linux_repositories.html#dnf
 Nikita
 Егор
Пока ничего
Егор
Чувак в конце явно нифига не понял.
Егор
Все дворники страны через неделю
Vasiliy Glazov
может такое быть что апдейтов нет второй день, или у меня днф сломался?
Может. Проверь в bodhi.
 Artem
ку, ребят подскажите скрипт по сбору информации о железе
 skyb
ку, ребят подскажите скрипт по сбору информации о железе
https://losst.ru/sbor-informatsii-o-sisteme-ubuntu
Artem
https://losst.ru/sbor-informatsii-o-sisteme-ubuntu
ага, тоже наткнулся, статья нормальная, но нужно побыстрому, решил остановитья на inxi
https://smxi.org/docs/inxi-options.htm
skyb
ага, тоже наткнулся, статья нормальная, но нужно побыстрому, решил остановитья на inxi
https://smxi.org/docs/inxi-options.htm
я к тому что выбор большой, найди что подходит =)
Vasiliy Glazov
Они, правда, новую версию на перл перевели с bash, всё ни как не дойдут руки обновить пакет.
 Peter
 Peter
 Егор
 Дмитрий
 Alex
Alex
ага
Alex
катакомбы
Simon
Народ, а что произойдет с данными на зашифрованном диске через luks при внезапном отключении питания?
🦥Alex Fails
Скорее всего, они портятся
Alex
Если я не путаю, то шифрование идёт по секторно. Тоже самое, короче, что и при обычном разделе
Vasiliy Glazov
Ничего не будет, если фс журналируемая.
Alex
Ага
Alex
luks это просто прослойка. Она ничего не знает о фс
Alex
luks+ lvm + ext4 например.
Егор
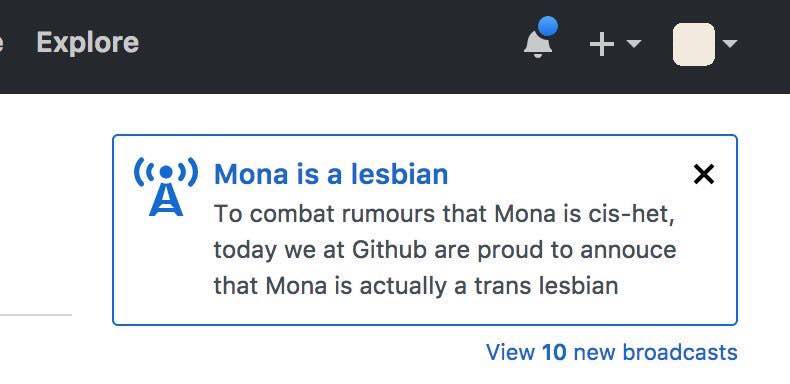
Мона это кто
Да хрен его/её знает. Только вот всем надо было обязательно в броадкасте заявлять, что оно транс лесби. На ресурсе, где тусуются разработчики... На ресурсе, где люди работают... ЛГБТ броадкаст...
 Vadim
Егор
Сидишь такой на гитхабе. Ждёшь пока на Issue ответят. И тут тебе прилетает уведомление, "мы заявляем, что такой-то наш сотрудник, которого вы и в глаза не видели, транслесби". А я то тут причём?
Mikhail
на самом деле ЛГБТ наши союзники в борьбе с цензурой, блокировками и кровавыми режимами. так что не надо на них гнать. если уж совсем гомофобия свербит лучше пройти просто мимо.
Егор
Так, а вот сейчас важно, да.
Как известно, в любой войне (а сейчас без преувеличения «Битва за Телеграм») есть предатели. Некоторые просто #зассавшие, а есть еще деятельные предатели. Ну, которые за сало и самогон вместе с гестаповцами сараи с людьми жгли, помните?
Так вот, у нас есть #пособник_террористов в лице корпорации Mail.ru Group (что не удивительно совсем).
Довольно много подписчиков в ЛС сообщили, что были совершенно приватные прокси-впн, как ВНЕЗАПНО хостеру прилетал абуз. Или сразу бан в реестр. Как они вычисляли?
Очень просто. Напомню, что у МРГ есть еще и поисковик. Так вот, последние дни весь интернет сканировали на предмет Telegram проксей c внутренних IP-адресов Mail.ru. Например, очень много с 128.140.175.98
Как узнали: РКН начал банить даже те прокси, которые никогда реально не пропускали трафик юзеров и вообще себя никак не проявляли. Стали собирать логи. Нашли, что первый запрос всегда от Mail.ru, затем бан.
Можете убедиться сами, кто пострадал.
Что можно сделать:
1. Никогда не общаться с пособниками террористов. Не пользоваться их сервисами. Не платить денег за рекламу. Убрать счетчики МРГ со своих страниц.
2. Удалить аккаунты на МРГ — мейл.ру, ВК, ОК. Я напомню, что иметь там акки — это еще и небезопасно в физическом плане. ВСЕ «посадки за репост» были за сервисы МРГ.
3. Чтоб обезопасить свои ресурсы — запретить доступ к ним с IP МРГ. Ну, например, 128.140.168.0/21
access-list, ip-tables, .hosts — вот это все. Вы лучше знаете.
4. Всячески порицать, осуждать и упрекать сотрудников МРГ. Парни, я знаю, что вы, может быть, прекрасные специалисты и хорошие люди. Но вы работаете на террористов и карателей. Сами решайте, как вам поступить. Требуйте от начальства отказа от сотрудничества с РКН. Увольняейтесь.
5. Попытаться, чтоб информация этого псто разошлась как можно шире. Страна должна знать своих предателей.
#digitalresistance
Mikhail
ога нужное дело тоже читаю тот чатик есть ли скрипт для firewalld?
Егор
О, теперь Паша поплатиться за использование телефонов для регистрации и авторизации...
Егор
СЛИВ
Опсосы получили команду блочить СМС для регистрации Тележки. Чот они там слоупоки совсем
Егор
ога нужное дело тоже читаю тот чатик есть ли скрипт для firewalld?
Не, там ниже есть для ипстолов. Можно сконвертить.
skyb
СЛИВ
Опсосы получили команду блочить СМС для регистрации Тележки. Чот они там слоупоки совсем
а че, она тока через смс чтоле?)
Егор
Так. Поясню, как работает сканилка прокси/VPN. Много вопросов в личку, потому надо подробнее.
0. Это только гипотеза. Как все на самом деле сделано — я не знаю. Мы можем только наблюдать, что происходит.
Кстати, чтоб лучше наблюдать — рекомендую включить логирование. Еще круче pcap, но это требует сноровки. Ловленные логи отправлять мне :)
1. Спайдеры МРГ ходят по /0 и выискивают открытые * стандартные * порты проксиков тележеньки
2. При выявлении оных, * возможно * запускают какой-то тест-скрипт, который * возможно * пытается подцепиться как клиент
3. При ответе ‘OK’ запускается процесс абуза хостеру. Если хостер не ведется — в реестр.
как-то так. Ну, я б так сделал, если б был по обратную сторону.