 Anonymous


Блин удобно поменял мать никаких танцев с бубном😊👍
Mikhail
а чем оно концептуально лучше жаббера с s2s?
Mikhail
1,2,4 вроде и в жаббере было в той или иной степени реализовано. 3го вроде не было, но зато пиринг через гейты с другими протоколоами существовал что куда большая фича
Anonymous
Старые джаббер клиенты не умеют нормально работать с историей, а новые недоделки больше чем nheko.
 Vadim
нам только тут неандертальца не хвататет, он бы убедил в преимуществах камменных топоров
Anonymous
По мне для конференции сейчас лучше подходит — matrix.
Anonymous
Очень мало джаббер клиентов поддерживают историю в MUC, а получать последние 10 сообщений / находиться постоянно в сети — так себе вариант.
Mikhail
помойму все что было написано на libpurple поддерживало
Mikhail
pidgin например
Alexei
У нас был такой из IRC в жабу
Alexei
И наоборот. @atorkhov писал.
 Alex
В чате js тоже самое
Anonymous
а личные сообщения по нормальному не сделать?
 Дима
Как удалить брэндинг репозиторий и все что с этим связано?
Дима
Такое то убожество
Дима
Случайно поставил
Дима
Спасибо
Дима
Ещё бы медведя с балалайкой и стакан водяры с огурцом туда прилепили
 Nikita
ребят, а тут есть гуру селинукса?)
 Andrey
А если на ноут ставить федору не основной осью, а в виртуалке, чем лучше из винды это делать? Чот давненько десктопные виртуализации не испытывал.
USB главное пробросить внутрь :)
Alex
Хз, у меня наоборот
Alex
А так - бери коробку и не мучайся
Anonymous
 Vasiliy Glazov
Andrey
А то esx и hyperv сплошные
Vasiliy Glazov
Проблем быть не должно
 Peter
 Peter
 Andrey
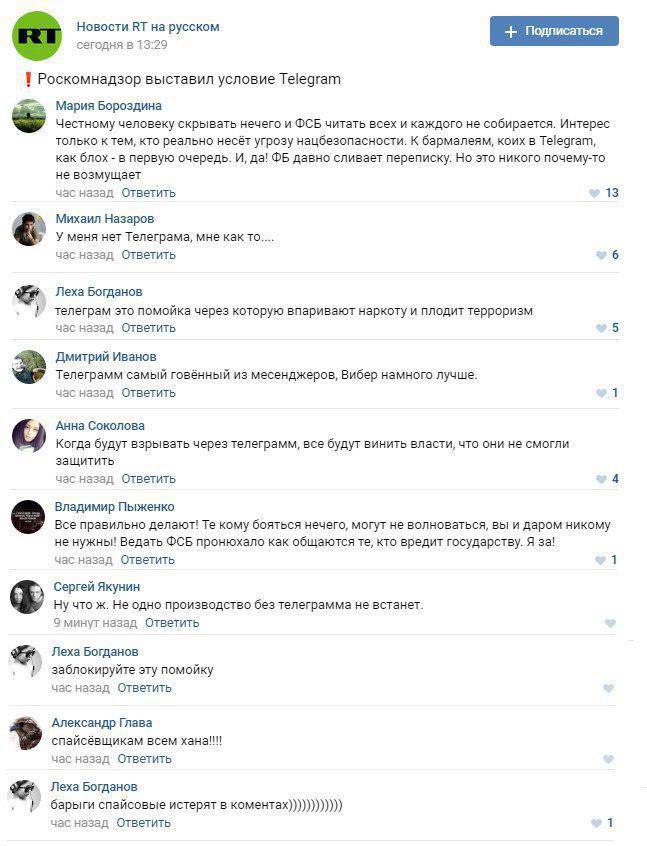
Хмм... А в какую бы категорию поместить на IPS RT?
Andrey
High risk достаточно? 😂
Andrey
А почему чередуются "час назад" и "9 минут назад" ? 😂
Anonymous
Удивительно, но проблема с левым кликом больше не появлялась с тех пор как драйвер на сетевую карту я заблокировал.
Anonymous
А вы говорили что в мышке проблема
Roman
кто юзает strongswan? помогите его добить
Roman
есть IPsec site-to-site (mikrotik - strongswan) соединение установлено, из сети микротика все окей, пинги идут, сервисы работают.
Roman
из подсети за strongswan пингов нет
Roman
# route list table 220
10.1.0.0/17 via StrongSwan_external_IP dev vmbr1 proto static src 10.1.200.1
Roman
меня этот маршрут смущает, поидее тут после via должен быть внешний IP Микротика, чтобы пакеты ему присылались
Roman
конфиг strongswan
https://paste.fedoraproject.org/paste/ajftTbd09uLTlMC62ZwR6A
Дима
Парни, нужно декстоп гуи для гита
Дима
гиткракен лучший или ччто-то еще есть?
Дима
мне всё равно открытый он или закрытый
Nikita
Крякен слишком няшный чтобы его на что то другое можно было променять
Roman
tig?)
Roman
кто юзает strongswan? помогите его добить
добил, надо было запретить NAT'ить пакеты ipseca
 Олександр
Дима
спасиба!
 Andrey
tig
Andrey
или gitea уже.
Andrey
хотя gitkraken неплох, мне кажется лучше знать как гит оаботает, чем не знать.
Andrey
так что нужен ответ на вопрос - гуи для просмотра репы или для работы с репой?
 Artem
 Artem
хотя gitkraken неплох, мне кажется лучше знать как гит оаботает, чем не знать.
http://telegra.ph/Oh-shit-git-01-13
 Bandikoot
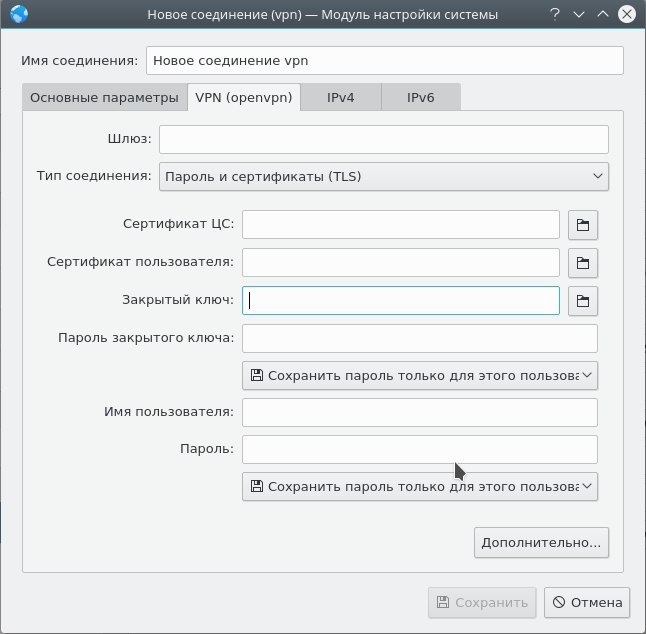
Джентльмены, добрый вечер. Есть у кого в гуях кдешного NetworkManager openvpn коннекты?
Собственно, дан конфиг .ovpn под pfSense, дан .p12 пользовательский сертификат, tls-ключ и есть в наличии сертификат узла в .cer. При вызове openvpn из консольки с указанием в параметрах только пути к конфигу всё прекрасно разворачивается и работает. Сейчас хочу настроить подключение в гуе, поскольку нет желания прикручивать костыли для проброса DNS при коннекте/дисконнекте.
NM почему-то категорически отказывается открывать .p12. В journalctl такое:
nm-openvpn[7958]: OpenSSL: error:0200100D:system library:fopen:Permission denied
nm-openvpn[7958]: OpenSSL: error:2006D002:BIO routines:BIO_new_file:system lib
nm-openvpn[7958]: OpenSSL: error:140AD002:SSL routines:SSL_CTX_use_certificate_file:system lib
nm-openvpn[8006]: Cannot load certificate file ... *.p12
nm-openvpn[8006]: Exiting due to fatal error
Игры с правами на файл (даже 666 пробовал) результата не дали.
ЧЯДНТ? Куда копать? Сразу оговорюсь, что в целом представление о правильной настройке у меня несколько смутное.
Bandikoot
 Bandikoot
а под ~ какой юзер подразумевается — мой или рутовый? NM куда-то при заведении подключения пытался копировать .key-файл
Bandikoot
копирнул .p12, .key и .ovpn в ~/.cert, сбросил контекст как советовал, импортнул конфиг заново. вжух и запахало
прям безмерно благодарен!
 Russian Fedora Bot
Ты недавно уже объявлял Ashburn00111 флудером. Подожди некоторое время: 38m45.746301135s
Bandikoot
теперь и дома смогу пахать без лишних телодвижений 😊
Дима
http://telegra.ph/Oh-shit-git-01-13
хорошо знаком с гит флоу. Инструмент нужен для отслеживания изменений, которые делает команда. За ссылку спасибо, отличная. Ух, мне бы эту статью 2-4 года назад
Bandikoot
Artem
хорошо знаком с гит флоу. Инструмент нужен для отслеживания изменений, которые делает команда. За ссылку спасибо, отличная. Ух, мне бы эту статью 2-4 года назад
может вам одного Git будет мало, посмотрите вот на этот продукт
http://www.jetbrains.com/upsource/download/#section=linux
Artem
@dmitryvakhnenko более хардкорная вещь для этого - это GitLab
Дима
Дима
наверное оверкил, но будет топ фичек, если команда будет расти
Дима
спасибо
Artem
нзч
Vadim
вот это поворот!
https://community.amd.com/community/amd-corporate/blog/2018/03/20/initial-amd-technical-assessment-of-cts-labs-research
 Alexey
Alexei
 Anonymous
а помнится, как я с трепещущим сердцем первый раз ставил линь , F8 на ноут...
Anonymous
были временааа)
Anonymous
2006й что ли год был...
 Vitaly
Ребят, такой вопрос. Есть HP ProBook 450 G5 с камнем i7-8550U
Проблема: При пересборке проектов перегревается и валится в троттлинг. Это подтверждается сообщениями в dmesg.
Package temperature above threshold, cpu clock throttled
Но, что интересно то, я наблюдал за этим делом через sensors и получил такую картину:
Температура доходит до 98 градусов, после он троттлится, потом просыпается СО и температура стабильно падает до 68.
Т.е. СО может удерживать её на нужном уровне под полной нагрузкой, другое дело, что включается она слишком поздно.
Вопрос: Это поведение можно как-нибудь настроить?