 Andrey


Причем, тогда нам сказали, что "оптика - недоверенный вид связи, давайте випнет", и тот все еще не запущен
Andrey
хотя Инфотекс выиграл от этого, да
 Старый
Причем, тогда нам сказали, что "оптика - недоверенный вид связи, давайте випнет", и тот все еще не запущен
ну потому и пилят уже 2 года и ещё 4 будут
Старый
а ртк скупает магистралов
Старый
не лопнет, сейчас путин уже поставил цель, северная корея
Старый
и даже назвал ким чен ына зрелым и умным политиком
Старый
ты знаешь, я вот смотрю на населения. всё выйдет увы
Старый
совок изначально был мёртвым
Старый
я более того скажу, кроме украины и рф все республики были дотационные и только бабло жрали
Старый
я общаюсь сейчас со старыми кгбшниками, благо в конторе их 6 шт, совок начал умирать ещё в 52 году
Старый
там много веселья было, особенно связанного с тем, что ядерным оружием больше пугали даже не запад а собственное население и глав республик
Старый
ты знаешь, хрущёв спокойно мог использовать и все это знали, более того, его даже использовали внутри страны
Старый
это только кажется смешным, а страх, голоди псевдопатриотизм страну мёртвую держали больше 50 лет
Старый
ктобы зависимости починил для firefox nightly
Старый
придумают к моменту изоляции, в ссср она тоже появилась не в 1917-9 годах
 Vadim
я более того скажу, кроме украины и рф все республики были дотационные и только бабло жрали
о, эрзент теперь историк?
 Ս
Добрый вечер
Ս
Какие достоинства у Fedora?
Vadim
Freedom, Friends, Features, First
Vadim
https://docs.fedoraproject.org/fedora-project/project/fedora-overview.html
 Алексей
кстати да...
Алексей
петер-сервис будет тестировать его
что занимательно, с вашими пакетами яровой и т.п. в РБ это на пару лет ранее ввели, и вводили. А вот про файервол у нас я ничего не слышал, хотя по факту должны тестить на нас... проще ведь чем на всей РФ
Алексей
совсем не веришь в светлое будущее ?
 Егор
 Igor
Vadim
Не в офисе ж сидеть
Igor
 Igor
@vrutkovs ^
Igor
или кто это ?
Vadim
Рядом с Колином? Кажись он
Igor
я что-то pingou как-то не видел
Vadim
Нафотай завтра из десктоп митинга
Vadim
С подписями "он забрал иконки"
Vadim
И "он пропихнул gjs"
Igor
десктопщина
Vadim
Вряд ли, надо дему пилить
Егор
да это нормально, а когда линупс/фряха/солярка убивает неумелому ламеру винду - тоже хохма
Тем временем линупс не трогает загрузчик от Microsoft. Но Microsoft надо затереть нахер загрузчик от линупсов.
Егор
временно, банки уже раком поставили, сбертех уже даже думает что ставить на терминалы, ибо 10ка не вариант
Я чую жопой, что они почешут репу, не будут ничего портировать на Linux, и просто впилят Windows CE.
Егор
софт написан под xp, в 7ке под совместимостью, а 10ка при старте жрёт слишком дохрена
Мало того что жрёт, оно за апдейтами лезет сама, ставит их сама, и ломается тоже сама (про грязные хаки через реестр молчим, ибо костыли). Да ещё и стучит на сервера Microsoft на каждый чих и движение мышью, а кейлоггер сливает нажатия клавиш (мелкософт будет знать пин-код твоей карточки, лол).
Егор
скоро хотят всю зону ру заставить https перевести на гост
А давайте поменяем шило на мыло, да уж.
Егор
Ну чо тогда, будем сидеть через VPN и похер на зону ру.
Егор
точно? но из под федоры открываются все сайты с гостовыми вроде сертификатами, оно включено уже везде же?
Пока в OpenSSL не завезут, ничего не будет. А они их хер заставят.
Егор
ну его пишут и пишут активно, знаю просто людей из одной контор что пишут
У них денег не хватит столько DPI на магистралях поставить.
Егор
сейчас после переизбрания ещё начнут бороться с аутсорсерами и фрилансерами, вот это будет весело
Кек, им всё налогов мало. НУЖНО БОЛЬШЕ ЗОЛОТА. Будем обдирать даже ссаных ИП и фрилансеров, с которых налогов то кот наплакал, но ободрать надо, ибо нейух.
Нет чтобы всяких там X5 Retail Group обдирать и чморить.
Вот прям всё для людей.
Егор
В том же Китае можно вообще не заморачиваться о налогах, пока у тебя доход не превысит определённую планку. Всем на тебя будет насрать. А вот когда превысит, и они об этом обязательно узнают (ибо ББ, Alipay, все под колпаком), вот тогда к тебе дяденьки придут и попросят поделиться.
Алексей
Егор
Но у нас же надо ободрать маленьких.
Егор
Большие обидятся )) а маленькие не пикнут
Да такие комбайны как х5 - это капец. Пусть обидятся и валят. Вместо них в освободившееся место придут 30 новых российских сетевиков.
Алексей
Да такие комбайны как х5 - это капец. Пусть обидятся и валят. Вместо них в освободившееся место придут 30 новых российских сетевиков.
Акулы если находят место кормёжки то никуда не уходят
Алексей
Пока оно не иссякнет
Егор
не лопнет, сейчас путин уже поставил цель, северная корея
Ну, есть ещё 4 года чтобы свалить хоть куда-нибудь. В Китае лучше чем в Северной Корее. А я слышал что можно устроиться в магистратуру в Китайский универ по степухе, которые они раздают. Насчёт того, чтобы уйти в бакалавриат со степухой - хз.
Егор
Что там с версией для ведроида?
Егор
Починили?
Алексей
Сейчас все идёт к огромным ретейлерам
Егор
Могу лишь сказать, что ты не один такой. Но найти то обсуждение не могу. Решилось вроде как-то само.
 Eugene
когда средней кнопкой копирую рандомно обрезается, когда через контекстное меню всё хорошо
Старый
Ну, есть ещё 4 года чтобы свалить хоть куда-нибудь. В Китае лучше чем в Северной Корее. А я слышал что можно устроиться в магистратуру в Китайский универ по степухе, которые они раздают. Насчёт того, чтобы уйти в бакалавриат со степухой - хз.
вопрос больше в каком году это чмо скажет, что я стар и болен и ухожу вот вам правитель новый
 Mail-Marketing.ru
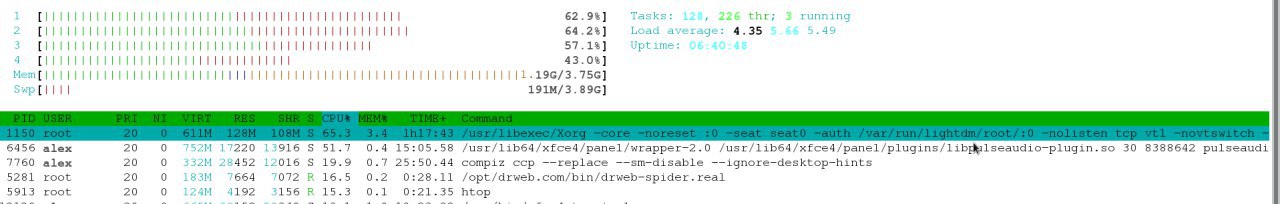
Всем привет! Все браузеры как с ума посходили грузят ЦПУ
Mail-Marketing.ru
кто знает как диогнастировать причину?
Anonymous
Во всех современных процессорах Intel, выпущенных за последние 10 лет, была обнаружена фундаментальная уязвимость, названная Meltdown (CVE-2017-5754), которая заключается в том, что процессоры при выполнении инструкций не выполняют проверки их безопасности, что позволяет любому процессу, запущенному в пользовательском режиме, получить доступ к привилегированным областям памяти ядра операционной системы и, тем самым, извлечь конфиденциальные данные, такие как ключи шифрования и пароли.
Для решения данной проблемы разработчикам операционных систем пришлось полностью разделить память ядра и приложений пользователя, однако это дало неприятный побочный эффект: значительное снижение производительности (на некоторых задачах он может достигать 30%, а в различных эмуляторах - ещё больше). Новый механизм был назван Kernel Page Table Isolation.
Также была обнаружена и другая уязвимость - Spectre (CVE-2017-5753, CVE-2017-5715), позволяющая атакующему пробить изоляцию приложений и получить доступ к чтению чужой памяти (но не памяти ядра). Этой уязвимости подвержены все процессоры Intel, AMD (если в ядре Linux включена поддержка eBPF), а также ARM64 (Cortex-R7/R8, Cortex-A8/A9/A15/A17/A57/A72/A73/A75).
Для всех уязвимостей уже готовы эксплойты, поэтому необходимо как можно скорее обновиться. В Fedora уже было выпущено обновление ядра до версии 4.14.11-300.fc27. Рекомендуем установить его как можно скорее.
Внимание! По сообщениям пользователей, указанное обновление ядра приводит к сбоям в работе проприетарных драйверов NVIDIA из репозиториев Bumblebee. С обычными проприетарными драйверами из RPMFusion проблем не наблюдается.
Новый механизм Kernel Page Table Isolation может быть и отключён посредством добавления параметра ядра nopti или pti=off в используемом загрузчике. Это вернёт производительность на прежний уровень, но поставит систему под возможный удар. Мы настоятельно не рекомендуем его использовать.
#vulnerability #kernel #bug #intel #pti #critical #fedora #linux
Anonymous
_drink
Anonymous
хэ... местный бот не знает праздников.. работяяяяга
 Alex
Упущение 😊
Anonymous
ну, с праздничком: татьянин деь и ДР Высоцкого!
Mail-Marketing.ru
 Anonymous
/drink