 DS


И убирать таймаут не стоит. Особенно если у тебя есть какое нибудь хитрое железо или модификации ядра
 Sergey
Угу понял. А если нетрудно подскажи как симлинк сделать. И заранее спасибо
ln -s /Куда ведет /Где создать ссылку
А в твоем случае, полагаю:
chmod 766 ~/torrents - Дать права всем писать, читать, но выполнять только тебе
sudo ln -s /home/user/torrents /media/torrents - Создать символьную ссылку
 Anonymous
Я так понял это загрузка в режиме восстановления?
Anonymous
Есть аниме жанра эччи, но там обязательна цензура. И нельзя секас.
nonude иногда почти как секс.
Anonymous
и что делать?
EndLessCat
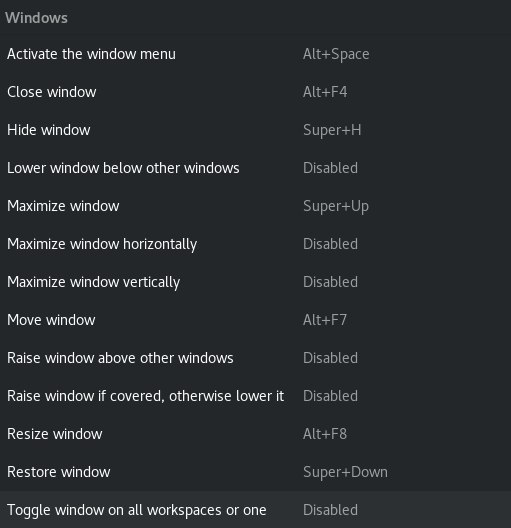
ппц нереально бесит невозможность свернут окно
Альт-пробел и энтер
Ну или гном твик поставь и там включи кнопки...
 Igor
 Anonymous
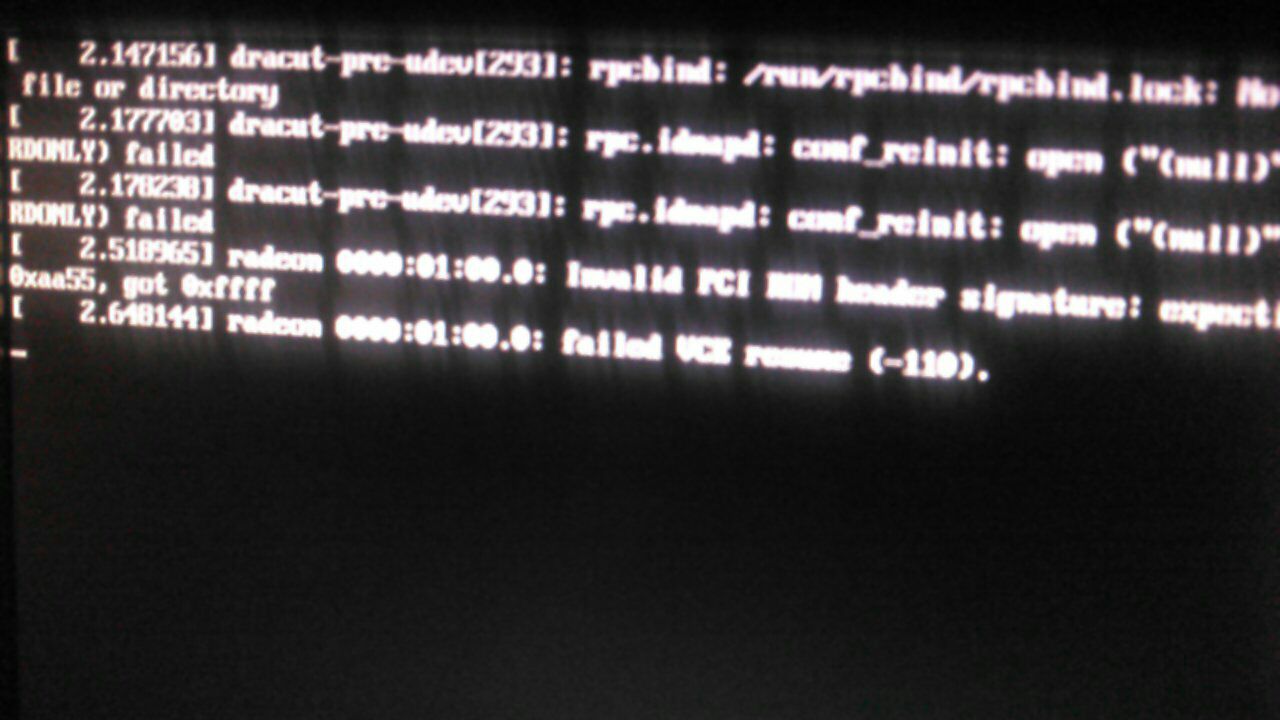
При включении и выключении Федоршны, такое окно на сек появляется, тут же про контакты видеокарты написано? я переставил, и все равно так, или они сгорели?
Anonymous
 Eugene
а дальше включается?
Anonymous
а дальше включается?
да, конечно. После выключение тоже появляется. А если выключаешь или перезапускаешь систему не выключив открытые окна, то экран на секунду вообще превращается в полосатый цвет
Anonymous
Но ведь такой надписи быть не должно, поэтому хочу пофиксить
Arsen
Господа, такая ситуация. Стояла F25, наконец дошли руки до обновления на F26. Перед этим был удален драйвер NVidia, который до этого ставили с помощью RUN файла с оф. сайта. Обновление завершилось, попытался сразу драйвер поставить по мануалу с RPMFusion — получил чёрный экран после ребута. Снес все, проделал снова, но по мануалу с easycoding — результат тот же. Куда копать, что ещё пробовать посоветуете? Видеоадаптер — GTX 970, текущая версия ядра — 4.12.14
Arsen
DE — KDE, DM — LXDM
Sergey
Значит, его нужно выключить
Sergey
Почему же? В контексте данной проблемы - наилучшее решение, как по мне.
Sergey
Но зачем нужна "сверхнавороченная" система контроля доступа дома?
Sergey
Браузер имеет доступ как минимум читать всякие пароли-ключи. Если малварь "проломит" браузер, то сможет работать с его полномочиями. Так чем здесь поможет SELinux, или я не прав?
Sergey
Можно, конечно, вынести эту директорию в /home/torrents, но я действительно не вижу для этого никакого смысла, если все случается дома.
Sergey
И это совершенно никак нельзя исправить?
Anonymous
Ну, то есть фиксу не подлежит?
Igor
можно написать правила
Igor
не скажи
Igor
можно какому-нибудь демону дать доступ в ~/public
Igor
не давая доступа в другие директории
Arsen
Мда, беда. Раньше, бывало, я также скакал от RUN к репозиториям и наоборот, но до такого затяжного решения вопроса не доходило. Попробую в таком случае прошерстить сеть на предмет полного очищения от RUN, как бы тягомотно это ни было, т.к. переставлять с нуля нет желания — уж слишком давно я с этой «установкой», наверно, с релиза 14-го, что только не пережила система за этот период :)
Anonymous
И то есть тут дело не в ошибках аппаратной части видео карты?
Anonymous
Видеокарта да. В Федоре не проверял
Anonymous
да, конечно. После выключение тоже появляется. А если выключаешь или перезапускаешь систему не выключив открытые окна, то экран на секунду вообще превращается в полосатый цвет
Работает нормально. Только тут при выключении
Anonymous
Т.е. можно порезать home и отдать под media?
Sergey
Т.е. можно порезать home и отдать под media?
/media/data или /media/torrents, т.к. мало ли чего ты еще подключать будешь.
Загрузись с Live, отрежь кусок /home и сделай новый раздел с помощью gparted. Перезагрузись и напиши точку монтирвоания в /etc/fstab.
Либо, пользуясь интернетом, сочини шелл-скрипт, который сделает все то же самое, покажи его здесь, дабы оценить правильность действий, затем используй скрипт перехода в однопользовательский режим, запусти свой скрипт, пропиши точку монтирвоания в /etc/fstab и, используя скрипт, перейди в многопользовательский штатный режим. Делов-то хд
 Fedor
/media/data или /media/torrents, т.к. мало ли чего ты еще подключать будешь.
Загрузись с Live, отрежь кусок /home и сделай новый раздел с помощью gparted. Перезагрузись и напиши точку монтирвоания в /etc/fstab.
Либо, пользуясь интернетом, сочини шелл-скрипт, который сделает все то же самое, покажи его здесь, дабы оценить правильность действий, затем используй скрипт перехода в однопользовательский режим, запусти свой скрипт, пропиши точку монтирвоания в /etc/fstab и, используя скрипт, перейди в многопользовательский штатный режим. Делов-то хд
не факт что корректно отрежет занятое место, и кранты всем данным )
Fedor
забэкапься на всякий перед такими операциями
 Старый
xfs вообще нельзя, а btrfs rip
Старый
😕как я на ней всё 3 года держу и ничего не умирает
Старый
потому что не хотят fstab править, и обновляются рывками по 2-3 месяца не обновляя
Грязный
/media/data или /media/torrents, т.к. мало ли чего ты еще подключать будешь.
Загрузись с Live, отрежь кусок /home и сделай новый раздел с помощью gparted. Перезагрузись и напиши точку монтирвоания в /etc/fstab.
Либо, пользуясь интернетом, сочини шелл-скрипт, который сделает все то же самое, покажи его здесь, дабы оценить правильность действий, затем используй скрипт перехода в однопользовательский режим, запусти свой скрипт, пропиши точку монтирвоания в /etc/fstab и, используя скрипт, перейди в многопользовательский штатный режим. Делов-то хд
Хм. А у меня диск монтируется в /home/garbage. Я правильно понимаю, что это не очень правильно и лучше его в /media монтировать, да? Извините за глупый вопрос.
Sergey
Хм. А у меня диск монтируется в /home/garbage. Я правильно понимаю, что это не очень правильно и лучше его в /media монтировать, да? Извините за глупый вопрос.
В дополнение к предыдущему ответу:
Но никто не запрещает делать так как удобно, если это не важный высоконагруженный сервер, а домашний лэптоп для просмотра почты, соц.сетей и сериалов.
Грязный
Sergey
А у него точно ext4?
Кстати, является ли допустимым изменение размеров в меньшую сторону для ext3?
Sergey
Что в таком случае лучше использвоать в качестве "мусорной фс" для всяких файлопомоек?
Грязный
Хм. И система перестала загружаться после редактирования /etc/fstab. Пока вернул всё обратно.
Sergey
Хм. И система перестала загружаться после редактирования /etc/fstab. Пока вернул всё обратно.
Покажи, что у тебя там написано
Sergey
sudo cat /etc/fstab | fpaste
Грязный
Покажи, что у тебя там написано
Уже разобрался, спасибо. Досадная опечатка) Каталог назвал Gabage, а в fstab прописал Garbage. Уф..
Грязный
Да. sudo mkdir и т.д.
Грязный
Могу переделать. Я даже не знал, что через systemd можно монтировать.
Грязный
https://paste.fedoraproject.org/paste/7GQ0IZqOTbyqkiPOKb2Dhg
А не слишком ли там много всего? Взгляните, пожалуйста.
Грязный
Когда 27 буду ставить, то так и сделаю. Чуть-чуть осталось подождать.
Грязный
Ок, спасибо!
Старый
не проще su?я понимаю ещё на сервисах где 15 админов, чтобы логировать, но нахрена дома
Старый
где и кем?
Sergey
не проще su?я понимаю ещё на сервисах где 15 админов, чтобы логировать, но нахрена дома
Зачем логиниться, вводить пароль, а потом разлогиниваться, когда можно ввести только пароль?
Старый
Зачем логиниться, вводить пароль, а потом разлогиниваться, когда можно ввести только пароль?
по 10 раз на каждую задачу
Старый
😕ниразу не грохал систему
Старый
для работы где 2+ админа, согласен, но вот дома мне проще держать терминал рутовый и на рабочей машине
Sergey
по 10 раз на каждую задачу
Это уже другой вопрос. Для такого есть su -c 'command1 ; command2'
Sergey
Разве? Надо попррбовать
Sergey
Ого, и правда работает. Как-то в мануале я пропустил этот момент
Sergey
Логично. Просто я не был уверен в том, что comand1 ; comand2 понимается интерпретатором как единая команда, а не их последовательность.
Старый
мне рутовый терминал иметь проще
Старый
даже вводить ничего не нужно
Старый
единвенный плюс судо это логирование, как ты сам заметил, безопасности оно даёт минимальные, ибо если пользователь не совсем урезан, то по сути права теже
Старый
первое нужно ток на работе при 2+ админах
Sergey
А, стоп. Я перепутал. Таким образм, как выполнить набор команд от рута, используя sudo?
Старый
дома от этого пользы нет
Sergey
`$ sudo "touch /test123 ; rm /test123"
sudo: touch /test123 ; rm /test123: command not found`
Sergey
Мне он и так не дает :)
Старый
это делает ансибл через рут без гемора
Старый
а зачем дома урезать права юзеру?
Старый
где ты вирусы видел под линь?
Sergey
Да, спасибо :)
Старый
ну вот найди сайт куда зайдя я как на винде получу заражение вирусом?
Sergey
ну вот найди сайт куда зайдя я как на винде получу заражение вирусом?
Любой на странице поиска по запросу "порно" с браузера IE8 и подобных?
Старый
Любой на странице поиска по запросу "порно" с браузера IE8 и подобных?
и там ты рабочий вирус под линь найдёшь?