А чем тебе бета неофициальная?
Тем, что не релиз?
 Vitalii


 Bakiev M.
А чем тебе бета неофициальная?
нуу яж не профи, мне надо подтверждение от старших... вот бери юзай все чики-пуки
 Егор
 Егор
Zerodium готов выплатить миллион долларов за 0-day уязвимости в Tor Browser
Компания Zerodium объявила о запуске инициативы по выплате вознаграждений за выявление ранее неизвестных критических уязвимостей в Tor Browser, проявляющихся в окружении Tails Linux или Windows. Общий размер предоставляемых в рамках инициативы премий составляет миллион долларов США. Например, за демонстрацию эксплоита, который позволяет выполнить код в системе размер премии составляет 185 тысяч долларов, если эксплоит может работать с выключенным JavaScript, и 85 тысяч долларов при включенном JavaScript. Если дополнительно продемонстрирована техника повышения привилегий до пользователя root, размер премии увеличивается до 250 и 125 тысяч долларов, соответственно.
http://www.opennet.ru/opennews/art.shtml?num=47199
 Igor
нуу яж не профи, мне надо подтверждение от старших... вот бери юзай все чики-пуки
я на Rawhide сижу, проблем нет
Igor
соотв-но в теории 27 должна быть более стабильна
Vitalii
Что за фобия? Бэты в Fedora достаточно хорошего качества.
Где ты фобию увидел? Перечитай оригинальное сообщение, потом моё.
Я сам на беты перекатываюсь при выходе оных.
Чуть на роухайд не соскочил (может быть когда-нибудь).
Егор
Igor, а обновиться на Beta возможно?
Igor
Так на бэтах в updates нет ничего. Только в updates-testing.
в самой бете не должно быть ничего из updates-testing
Igor
в этом вся суть beta freeze
Егор
А, ну ок.
Igor
чтобы заморозить репозиторий и довести его до того момента, чтобы можно было зарелизить бету
 Vitalii
Это
Отличия атомной поделки от вебноверсии никаких нет.
В обеих висит непрочитанное сообщение, которое не отображается )))000)
 Anonymous
 Anonymous
Это часовой пояс же, правда?
Егор
QubesOS никогда ещё не чувствовала себя такой дырявой...
Егор
Очередная порция критических уязвимостей в Xen
Спустя месяц с момента публикации сведений о прошлой порции критических проблем доступна информация о новых 4 уязвимостях, из которых три (CVE-2017-14316, CVE-2017-14317, CVE-2017-14317) потенциально позволяют выполнить код с правами гипервизора и выйти за пределы текущего гостевого окружения. Одна уязвимость (CVE-2017-14317) даёт возможность инициировать крах процесса xenstored. Для эксплуатации наиболее опасных уязвимостей атакующий должен иметь доступ к выполнению кода в гостевой системе с правами ядра. Для проявления всех уязвимостей, кроме CVE-2017-14316 (уязвимость в коде поддержки NUMA), гостевая система должна работать в режиме паравиртуализации. Всего за последние полгода в Xen было устранено 16 критических уязвимостей.
http://www.opennet.ru/opennews/art.shtml?num=47200
Егор
Ценник не очень, по мне.
Если десять лямов рублей - это не очень, тогда я уж не знаю что очень...
Anonymous
Если десять лямов рублей - это не очень, тогда я уж не знаю что очень...
Есть очень дорогие страны.
 Andrey
https://www.linux.org.ru/news/proprietary/13678442
Andrey
а кто пакетирует саблим для rf?
Andrey
надо бы надо бы!
Andrey
ааа
Andrey
они сами сделали репы для федоры
Andrey
https://www.sublimetext.com/docs/3/linux_repositories.html
 Sergey
https://www.linux.org.ru/news/proprietary/13678442
Какой-то он опять кривой. Не может мне файл в 260Мб открыть, фе
 Fedor
Парни, какой самый маленький лайвсд с линаксом? Чтобы с десктопом
Anonymous
slitaz, например
Fedor
пасип, попробую
Fedor
И правда маленький, хороший
Егор
 Егор
Fedor
Когда в dd прогресс бар сделают, будет вообще киллер фича
 Максим
 DS
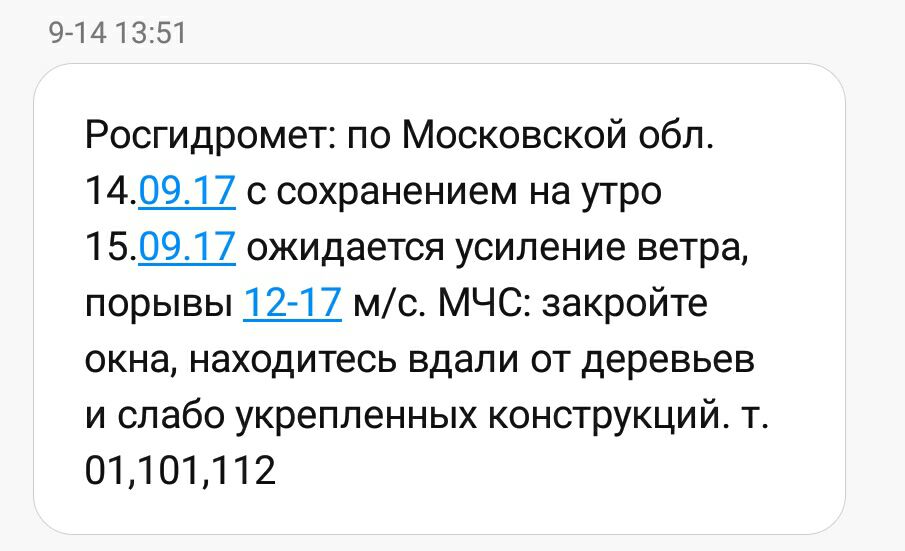
хм. а кто собирал смски с подозрительными ссылками?
Максим
Максим
Скоро нужено будет банить новую террористическую огранизацию - "Христианское государство — Святая Русь"
Читали уже? https://meduza.io/feature/2017/09/14/pravoslavnaya-strana-dolzhna-byt-takoy-kak-iran
Andrey
Читали уже? https://meduza.io/feature/2017/09/14/pravoslavnaya-strana-dolzhna-byt-takoy-kak-iran
читали, но это: https://openrussia.org/notes/713684/
Максим
 Andrey
куда? такие ебанашки по всему миру
DS
 Максим
 Vadim
Igor
 Peter
 Fedor
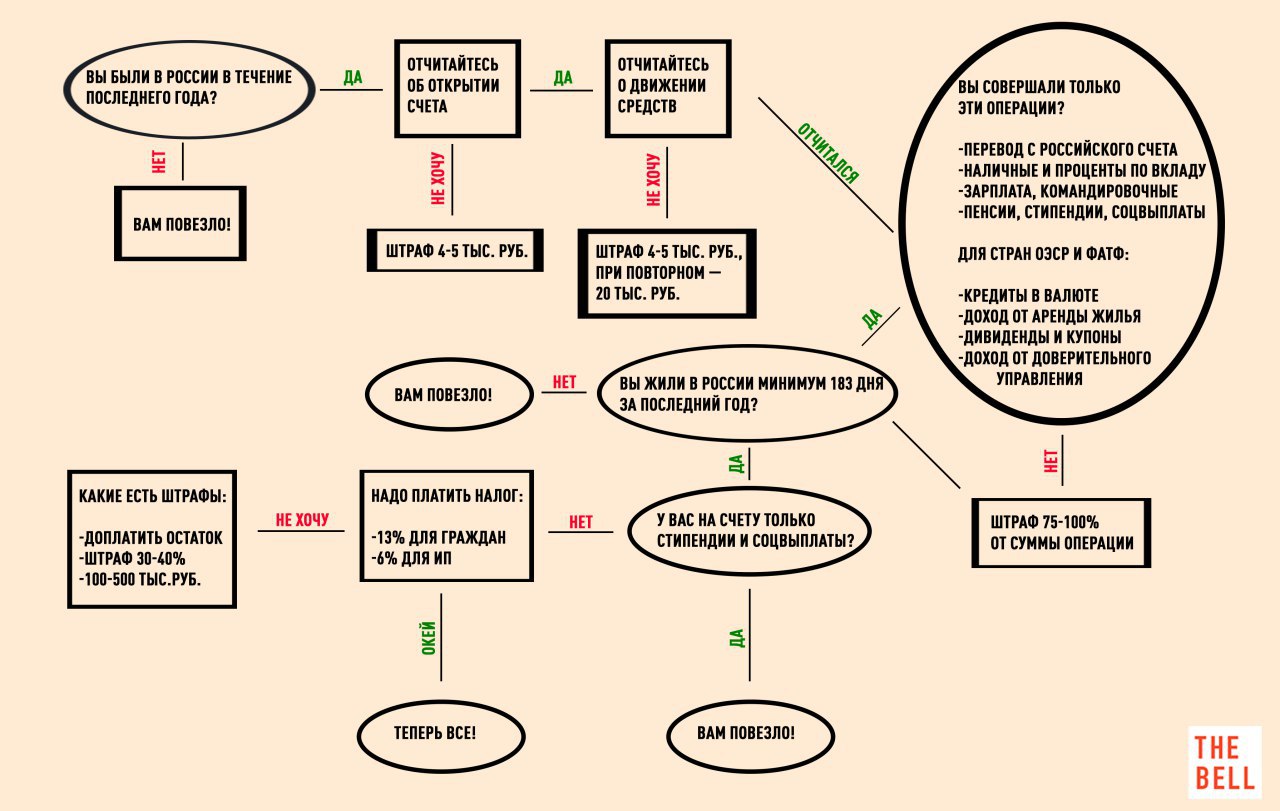
кстати, может кто знает, как правильно работать на удаленке где-нибудь в шатах?
Fedor
налоги то платить надо, но непонятно где и как
Bakiev M.
Payoneer может поспособствовать в этом
Fedor
это понятно, меня скорее именно юридическая сторона волнует
Fedor
как это оформлять правильно с точки зрения закона?
Bakiev M.
Почитайте там все расписано
Fedor
что бы потом товарищ майор не использовал скрины из телеграмма в своих целях )
Alexei
О_о
 Dead
Aleksandra
Alexei
http://www.opennet.ru/opennews/art.shtml?num=47197
обновляццо )))))
 Vasiliy Glazov
так их же вручную пушают
Егор
Егор
Ещё не читал, но по заголовку понятно уже что это пиздец!
Igor
Это нормально, фриз же
Andrey
там вышел свежий
Andrey
гуд
Andrey
а то они сами у себя так и не