а как хэши без соли прочитают?
соль вообще-то обычно открытая
 Alex


 Oleksii
1)как добавить на клик таймер 60 мин 2)как зайти на сайт и авторизироватца!!!
1. добавить программный таймер
2. авторизация через браузер
Alex
Я плюсую, что тут глупость написана
Делать надо обе вещи, разумеется
при чем совершенно разные векторы атаки
Nikita
Сольют бд твоего сайта под ключ
Расшифруют твои хеши
Кто будет виноват?
Ты же понимаешь что это два разных типа уязвимостей, и ты со своей скюлеай влез вообще не в тему?
Nikita
Открой owasp и посмотри
 Dmitriy
Твой код, обрабатывающий статусы, к сожалению, не читает описания к нему и тем более не делает по описанию выводы о характере статуса
Это субъективно, юзер сам вписывает статус
Anonymous
Ты же понимаешь что это два разных типа уязвимостей, и ты со своей скюлеай влез вообще не в тему?
2 разных но по сути связанные
 LaG1924
1)как добавить на клик таймер 60 мин 2)как зайти на сайт и авторизироватца!!!
Тебе нужен Selenium. Оно лучше, чем то, что ты хочешь, но потребуется чуть-чуть разобраться.
Nikita
Дядя
W
таймер на саму кнопку добавить? ок а можно программо записать авторизацию
Nikita
Не пори чушь
Nikita
Алло
Alex
2 разных но по сути связанные
если что SQL-injection не единственный вектор атаки, посредством которого осуществляется доступк злоумышленником к содержимому базы данных.
Alex
это тебе уже 3 человека пытаются объяснить
Anonymous
Ага
Anonymous
Лан пойду просплюсь
Dmitriy
Не понимаю, о каких статусах речь
Отчёт о выполнении задания, юзер вводит отчёт и субъективную оценку как он его выполненил
W
selenium сижу пробую разбираюсь три дня как и что вот сходить может на java по селениум курс есть курса на пайтоне нету:(
 Viktor🔮
selenium сижу пробую разбираюсь три дня как и что вот сходить может на java по селениум курс есть курса на пайтоне нету:(
https://realpython.com/modern-web-automation-with-python-and-selenium/
 Slam!
Отчёт о выполнении задания, юзер вводит отчёт и субъективную оценку как он его выполненил
А почему предоставляется возможность указать кастомный статус, если есть возможность оставить описание?
И эти вещи зависят от самого задания, а сам статус не будет иметь связи с описанием. Вернее, будет, но в рамках одного задания, и субъективно
Alex
прям рядом с данными, правда?
соль выполняет две функции:
1. делает невозможным определение одинаковых паролей.
2. предотвращает обращение хеша путем использования предвычисленных таблиц.
для этого соль должна быть уникальной для каждого пароля, а вот секретной она быть не должна.
поэтому соль хранится вместе с хешом.
Alex
в общем-то результатом большинства криптографических функций используемых для хеширования паролей является конкатенация соли и хеша.
Dmitriy
Не хранить, вычислять в коде
Это невозможно , юзер его вводит сам, текст и статус линейно независимы
 Tishka17
Это невозможно , юзер его вводит сам, текст и статус линейно независимы
Ничего не понял. Так зависимы или нет?
Slam!
Это невозможно , юзер его вводит сам, текст и статус линейно независимы
Приведи пару примеров статуса и описания к ним
Dmitriy
Ничего не понял. Так зависимы или нет?
Зависимы но субъективно, как можно вообще определить по неструктурированной у тексту насколько норм выполнено все, разве что мл, но это не точно и не надо
Dmitriy
Dmitriy
Приведи пару примеров статуса и описания к ним
Например.
Питание - Не имею проблем с питанием,веду ЗОЖ - хорошо
Сон - Поздно ложусь спать, кожу до утра - плохо
Slam!
Зависимы но субъективно, как можно вообще определить по неструктурированной у тексту насколько норм выполнено все, разве что мл, но это не точно и не надо
Оценка всегда про субъективность, если нет четких правил игры, по которым проходит оценка
Viktor🔮
какая тема дискуссии?
Tishka17
Зависимы но субъективно, как можно вообще определить по неструктурированной у тексту насколько норм выполнено все, разве что мл, но это не точно и не надо
Ну вот или выноси в отдельную таблицу и думай как ей управлять. Или делай вид, что они нифига не зависимы
Dmitriy
какая тема дискуссии?
Тема дискусси как хранить данные в бд не нарушая нормализацию и не делая куча таблиц
Slam!
Например.
Питание - Не имею проблем с питанием,веду ЗОЖ - хорошо
Сон - Поздно ложусь спать, кожу до утра - плохо
Курю, пускаю дым, кайфую, чувствую себя отлично - хорошо.
Конечная оценка ничего не значит. И никто мне ничего не скажет.
Dmitriy
Курю, пускаю дым, кайфую, чувствую себя отлично - хорошо.
Конечная оценка ничего не значит. И никто мне ничего не скажет.
Ну да , понятное дело, что это субъективно
 wsxu
Dmitriy
Ок спасибо, тогда наверное лучше не парится и создать таблицу
Dmitriy
MongoDB
Я уже обсуждал позавчера какую бд выбрать, в моем кейсе все говорили , что и постгреса достаточно
Oleksii
Тема дискусси как хранить данные в бд не нарушая нормализацию и не делая куча таблиц
так sql же разрешает в некоторых кейсах сделать денормализацию, чтобы избежать лишних запросов
Dmitriy
так sql же разрешает в некоторых кейсах сделать денормализацию, чтобы избежать лишних запросов
Но хз насколько уместна денормализация в этом кецсе
Alex
Tishka17
Но хз насколько уместна денормализация в этом кецсе
Если там реально есть заивисомсть, а не "вроде зависят"
Oleksii
не пожалеешь
в постгре можно кидать экстра поля куда-то в json поле, квери по json есть, должно быть ок
Alex
в постгре можно кидать экстра поля куда-то в json поле, квери по json есть, должно быть ок
давай ты не будешь мне об этом рассказывать?
Slam!
Тема дискусси как хранить данные в бд не нарушая нормализацию и не делая куча таблиц
Если у тебя 2 поля, факты и субъективная оценка, то почему нарушается нормализация?
Alex
иди лучше ликбез выше почитай
Oleksii
давай ты не будешь мне об этом рассказывать?
тебе сходу буйное направление указать или сам решишь?
Anonymous
на языке программирования python, которому я могу сделать бот телеграммы
 👑OGURCHIK🖤
 Tishka17
в постгре можно кидать экстра поля куда-то в json поле, квери по json есть, должно быть ок
Нарушение первой нормальной формы, ага. А мы тут да третью бьемся
 Maxim
Dmitriy
Если у тебя 2 поля, факты и субъективная оценка, то почему нарушается нормализация?
Я уже говорил, что все поля согласно 3 норм форме должны зависеть от первичного ключа,в данном кейсе такого нет
Slam!
Я уже говорил, что все поля согласно 3 норм форме должны зависеть от первичного ключа,в данном кейсе такого нет
А что тут не зависит?
Ни один из параметров заранее не предопределен
Alex
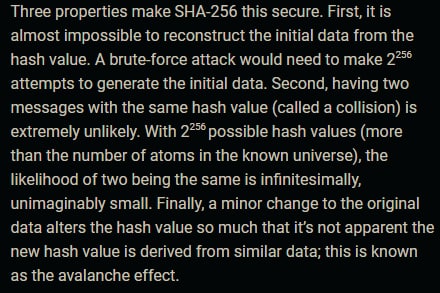
1. это не ответ на вопрос
2. если это хеширование, то тезис про отсутствие коллизий ошибочен
ну да, он видимо имел ввиду устойчивость к коллизиям первого и второго рода, но не смог сформулировать правильно.
Dmitriy
А что тут не зависит?
Ни один из параметров заранее не предопределен
Статус, он зависит от описания, но никак не от самого задания, что и есть ключом
Slam!
Статус, он зависит от описания, но никак не от самого задания, что и есть ключом
Тогда у тебя 2 сущности: задание и оценка
Alex
лично я для паролей делаю микс из опенссл + сша256
что такое микс из openssl + sha256? openssl это не алгоритм, а библиотека, а sha256 недостаточно.
так что хуйню ты делаешь.
Dmitriy
Ну да, я так и понял, поэтому таблицы нужно две
Anonymous
что такое микс из openssl + sha256? openssl это не алгоритм, а библиотека, а sha256 недостаточно.
так что хуйню ты делаешь.
А почему хешировать недостаточно? Из-за коллизии хешей?
Anonymous
Возможной*
Alex
А почему хешировать недостаточно? Из-за коллизии хешей?
нет, потому что в реальном мире никто не делает атак непосредственно на хеш-функцию (кроме исследователей криптографов конечно)
Alex
недостаточно использовать однократный sha256 из-за вычислительной сложности. в реальном мире можно взять словарь \ перебор (брутфорс) исходного пароля. это сильно эффективней чем атака непосредственно на хеш-функцию.
Alex
поэтому используют многораундовые схемы, в зависимости от алгоритма имеющими контролируемую вычислительную сложность по CPU (количество раундов) и желательно по памяти.
Примеры таких алгоритмов: argon2, scrypt, bcrypt, PBKDF2 в порядке начиная от наиболее предпочтительного к использованию.
 Mihail
Помогите составить регулярное выражение, чтобы не было всего того, что после знака вопроса, включая вопрос
https://instagram.com/salaieva__lida?igshid=1ua1sxirw8rzy
буду вставлять в re.sub
 Dmitriy
Помогите составить регулярное выражение, чтобы не было всего того, что после знака вопроса, включая вопрос
https://instagram.com/salaieva__lida?igshid=1ua1sxirw8rzy
буду вставлять в re.sub
А вариант с urllib не подходит? Да даже банальный сплит по '?' Будет быстрее регулярок, имхо. Хотя, надо проверить.
 Tigran
При чём тут быстрее. Будет правильнее
Mihail
А вариант с urllib не подходит? Да даже банальный сплит по '?' Будет быстрее регулярок, имхо. Хотя, надо проверить.
ok, возможно. Как мне с его помощью достать только salaieva__lida?
 Art
Если 50 карт и 5 игроков. Каждому игроку выдают по 1 карте. Как посчитать вероятность сколько может быть уникальных комбинаций?)