Всем привет. Как можно создать некий токен, который выглядит подобный образом FKRF-TYH5-EO02-4HVD?
(Символы рандомятся), дошел только до этапа, где символы не разделены дефисами
Генерируешь четыре части и '-'.join(parts)
 Anonymous

 Sasha
Всем привет. Как можно создать некий токен, который выглядит подобный образом FKRF-TYH5-EO02-4HVD?
(Символы рандомятся), дошел только до этапа, где символы не разделены дефисами
Почему бы не использовать uuid? Или именно такой формат токена нужен?
 Руслан
Токен такого вида как дополнительный нужен
 Nikolay
😐
Руслан
Откуда такое требование, если не секрет?
На DRF. Токен, который генерируется с модулей аутентификации будет меняться каждый раз при выходе пользователя, нужен нормальный статический, как дополнительный
 Alex
ээээ ШТА?
 Tishka17
На DRF. Токен, который генерируется с модулей аутентификации будет меняться каждый раз при выходе пользователя, нужен нормальный статический, как дополнительный
1. Откуда требование к формату?
2. Зачем?
 Denys
Тю, так это же легкий таск...
Sasha
Что за вопросы. Помогите если можете и всё 🤦♂
Тут скорее помощь в том, чтобы человек не изобретал велосипедов
 Forrest
Тут скорее помощь в том, чтобы человек не изобретал велосипедов
Так скиньте варианты и всё 🤦♂🤦♂🤦♂
Denys
Всем привет. Как можно создать некий токен, который выглядит подобный образом FKRF-TYH5-EO02-4HVD?
(Символы рандомятся), дошел только до этапа, где символы не разделены дефисами
Ща в лс скину, у меня был подобный генератор
Forrest
Вот и всё
Руслан
1. Откуда требование к формату?
2. Зачем?
Мини-комп с нейронкой, сохраняет изображения лиц, будет формировать POST запрос вместе с токеном пользователя. У пользователя в свою очередь будет фильтрация queryset'a по этому токену, следовательно, пользователь видит только тех людей, которые были засняты именно на его мини-комп
Руслан
Если использовать токен аутентификации, то он будет каждый раз меняться при входе-выходе пользователя, лучше использовать что-то статическое, как по мне
Руслан
Тем самым при создании аккаунта - ему будет присвоен доп. токен
Руслан
Там не base стоит уже, а djoser
Руслан
У него, насколько помню, не статичные
Tishka17
Ну выпиши под этот аккаунт долгоживущий
Tishka17
Наверняка где-то настраивается
Tishka17
Опять же, при чем тут формат вообще непонятно
Alex
просто случайную строку сгенерируй
Sasha
Хочется к чему-то общему привести
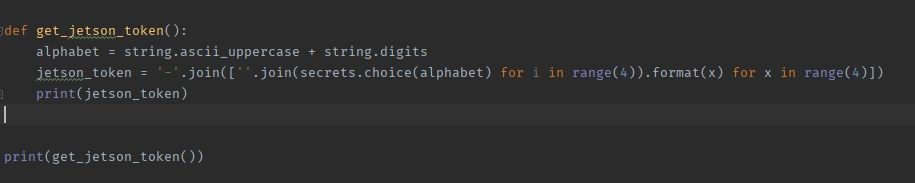
Что-то а-ля:
import string
import secrets
alphabet = string.ascii_letters + string.digits
token = \ '-'.join(''.join(secrets.choice(alphabet) for i in range(4)) \
for i in range(4)).upper()
print(token)
Sasha
Т.к.:
The secrets module is used for generating cryptographically strong random numbers suitable for managing data such as passwords, account authentication, security tokens, and related secrets.
In particularly, secrets should be used in preference to the default pseudo-random number generator in the random module, which is designed for modelling and simulation, not security or cryptography.
Alex
что такое BaseTokenAuth? ты про TokenAuthentication?
 Slam!
Что-то а-ля:
import string
import secrets
alphabet = string.ascii_letters + string.digits
token = \ '-'.join(''.join(secrets.choice(alphabet) for i in range(4)) \
for i in range(4)).upper()
print(token)
Можно с urandom-a байтики попросить и в base64 завернуть
Alex
я ведь надеюсь ты в курсе что TokenAuthentication в DRF небезопасен и его лучше никогда не использовать?
 Uroboros
пацаны для бота в телеге sqlite3 достаточно ?
 âDêšwu öBipci
Нет
Denys
Тю, смотря какого
Nikolay
Если такой вопрос возник, значит хватит
 Uroboros
а какую бд юзать
Slam!
Асинхронную ©
Руслан
Alex
Конкретно потому что TokenAuthentication прибит гвоздями к Token модели, которая в свою очередь хранит токены в открытом виде.
Alex
С точки зрения безопасности это равносильно хранению паролей в базе в открытом виде.
Uroboros
какую книжку по СУБД можно почитать?
Tishka17
Uroboros
мне просто интересно стало
Uroboros
тем более в будущем 10000000% надо будет
Tishka17
Ну вообще пароли тоже могут иметь срок жизни
Tishka17
расскажи-ка почему?
Ну ладно, разница приходит только одна: утекший пароль может оказаться у этого же юзера на другом сервисе.
Alex
Пароли у нас не имеют срока жизни, в отличие от токена?
токены в DRF внезапно тоже не имеют срока жизни.
Alex
я сейчас говорю если что о конкретной реализации конкретного механизма в одном проекте.
Alex
я, признаться, не особо вникал. но кажется ему нужен был просто персистентный идентификатор сессии пользователя.
Tishka17
С точки зрения безопасности это равносильно хранению паролей в базе в открытом виде.
Ну а ключ сессии как будто не в открытом виде хранят?
Alex
Ну а ключ сессии как будто не в открытом виде хранят?
ключ сессии (смотря опять же где) все таки обычно разный для каждой сессии, имеет срок жизни, но в целом тоже не самое лучшее решение.
Tishka17
Alex
мы тут говорим о конкретной модели: хранение данных, достаточных для аутентификации пользователя в базе данных в открытом виде и соответствующих угрозах.
Alex
у них не встроенный в DRF TokenAuthentication, а стороннее решение.
George
Здравствуйте! Подскажите чем можно зеркально отразить строку ?
Руслан
 twisted.sonnet
Anonymous
парни, вопрос по pyrogram. делаю sign_in на номер, который еще не зарегистрирован в телеграме, ввожу код, возвращается TermsOfService объект. Метод accept_terms_of_service бросает ошибку 401 AUTH_KEY_UNREGISTERED (в качестве параметра передаю свойство id TermsOfService объекта). Не могу понять причину этому. Помогите пожалуйста
Julian 🏳️🌈
😳
 Kirill
 Julian 🏳️🌈
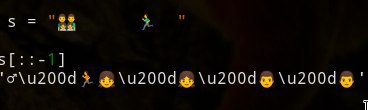
Ну это чтоб люди понимали, что [::-1] это ну такой способ который может подвести
Julian 🏳️🌈
с ascii такое будет работать, а вот с эмодзи всякими уже могут получиться сюрпризы
Julian 🏳️🌈
Ну и [::-1][::-1] уже не дадут оригинальную строку
Julian 🏳️🌈
Как и все в юникоде :D