 Alex


либо вообще на каком-нибудь cloudflare, только там это платная услуга.
 Валентин
Ага, и клиента по IP идентифицируют обычно просто?
 Kirill
какая то утилитка была для нджинкса, которая переодически смотрит логи и если видит спам от одного IP то банит его
Alex
какая то утилитка была для нджинкса, которая переодически смотрит логи и если видит спам от одного IP то банит его
если ты про fail2ban, то это немного не то.
 Nikolay
Ага, и клиента по IP идентифицируют обычно просто?
Если с гостевого wifi с разных девайсов на вокзале с одного ip сидят
Alex
Если с гостевого wifi с разных девайсов на вокзале с одного ip сидят
в случае с API аутентификации в общем-то пофиг
Alex
но если нужны индивидуальные rate limit для сессии, то нужно уже делать на уровне приложения.
 Tishka17
Ну вообще fail2ban я бы перед логикой приложения повесил
Валентин
какая то утилитка была для нджинкса, которая переодически смотрит логи и если видит спам от одного IP то банит его
у nginx есть встроенная функциональность для rate limit
 std::slavik
какая то утилитка была для нджинкса, которая переодически смотрит логи и если видит спам от одного IP то банит его
да нжинкс последний вообще навороченный
 Даниил
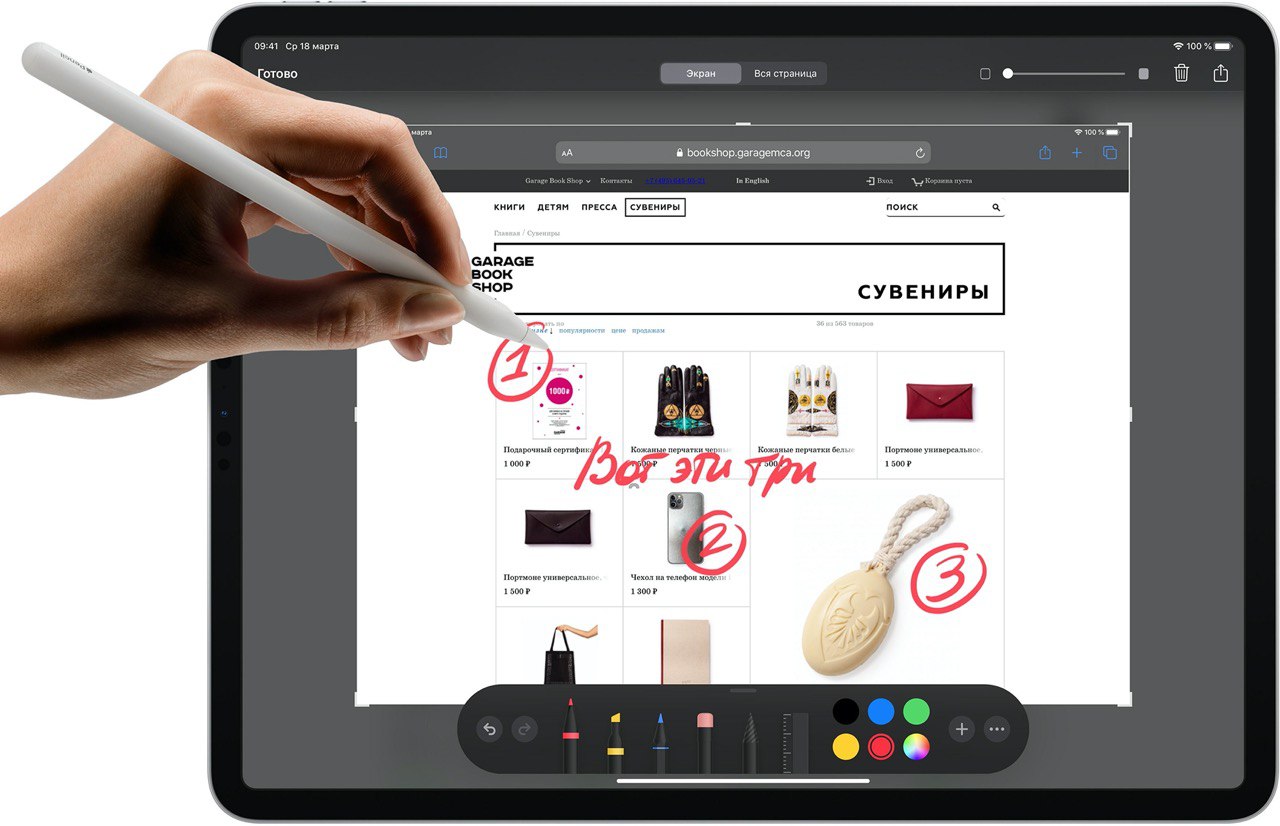
Привет! Возможно ли сделать прогу, которая будет перекрывать оболочку ОС, чтобы пользователь не смог попасть в систему? Что-то на подобии платежных терминалов.
Tishka17
разрешаю
Nikolay
 VICONO
 VICONO
 Даниил
чо? http://www.qtile.org/
Задачка такая. Нужно написать кастомную оболочку, наподобии лаунчера в Andorid. Иконки программ, доступ к которым админ дает заранее, например PowerPoint.
std::slavik
std::slavik
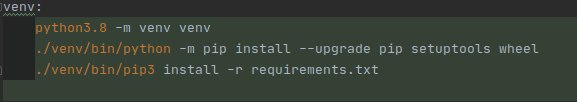
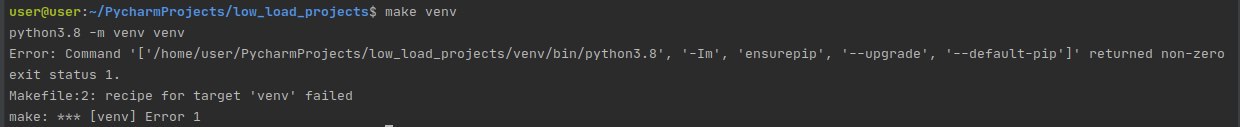
я - вряд ли, не использую venv и вам не советую)
std::slavik
как по мне - больше геморроя создает чем решает проблем
Tishka17
Задачка такая. Нужно написать кастомную оболочку, наподобии лаунчера в Andorid. Иконки программ, доступ к которым админ дает заранее, например PowerPoint.
Ещё и под винду? Возьми готовую, их тысячи
Tishka17
Во времена компьютерных клубов уже понаписали их
std::slavik
под терминалы всякие на qt много
Tishka17
Хотя нынче модно брать айпады, для них ещё и тулзы для удаленного управления этим есть
Даниил
Ещё и под винду? Возьми готовую, их тысячи
Запрос сделать и под винду, и под линукс. Там еще кастомных фич добавить нужно. Рисовать поверх UI.
 Alexander
std::slavik
мне проще раскатать виртуалку вагрантом каким нить или докер
Tishka17
Запрос сделать и под винду, и под линукс. Там еще кастомных фич добавить нужно. Рисовать поверх UI.
И всё таки рекомендую начат с готовых инструментов
Даниил
 std::slavik
а переключаться между окружениями надо
Tishka17
std::slavik
но если речь идет о разработке какой то серверной - я не вижу смысла в venv
если на серверы я буду раскатывать докер
std::slavik
в пайчарме отладка докер контейнеров есть, wsl, vagrant, все интегрировано
Alex
но если речь идет о разработке какой то серверной - я не вижу смысла в venv
если на серверы я буду раскатывать докер
ну это твое субьективное мнение. я не буду отрицать конечно же отрицать что докер или виртуалка предоставляют изолированное окружение. но ты не учитываешь что есть еще разработчики библиотек? предлагаешь на каждый чих докер гонять?
std::slavik
и при этом отладив в окружении докера ты можешь быть уверен что раскатав это на сервер ты получишь то же самое окружение
Alex
и при этом отладив в окружении докера ты можешь быть уверен что раскатав это на сервер ты получишь то же самое окружение
не можешь, но это уже другая история.
std::slavik
с venv есть нюансы
std::slavik
и их довольно много по моему опыту
ну контейнеры как бы более целостные штуки
а venv - ни рыба ни мясо
Alex
и их довольно много по моему опыту
ну контейнеры как бы более целостные штуки
а venv - ни рыба ни мясо
при этом оба подхода имеют право на существование исходя из задач
std::slavik
я не отрицаю - я говорю что я venv не использую)
Alex
и нюансы есть везде. с контейнерами например очень зависит от build и execution environment, и то что ты собрал образ у себя на локальной машине и запустил его еще не значит что он запустится в OpenShift.
Tishka17
и их довольно много по моему опыту
ну контейнеры как бы более целостные штуки
а venv - ни рыба ни мясо
виртуалки - более целостные штуки, а контейнеры - не рыба, ни мясо
Tishka17
виртуалки - более целостные штуки, а контейнеры - не рыба, ни мясо
железные сервера - более целостные штуки, а виртуалки - не рыба, ни мясо
Alex
виртуалки - более целостные штуки, а контейнеры - не рыба, ни мясо
яростно поддерживаю этого господина
Alex
самое смешное что с виртуалками тоже "есть нюансы"
Tishka17
отдельный ДЦ - более целостная штука, а просто сервер в стойке - ни рыба, ни мясо
std::slavik
докер это просто надстройка над функционалом ядра линукса
std::slavik
нужно просто понимать как он устроен внутри - тогда и граблей большинство обойдешь
std::slavik
ну типа venv это для питона, а докер - для всего
Tishka17
кажется, мою мысль не уловили
Alex
кажется, мою мысль не уловили
да просто синдром утенка. показли человеку докер и он узрел что это хорошо.
 Nikita
отдельный ДЦ - более целостная штука, а просто сервер в стойке - ни рыба, ни мясо
TSMC — более целостная штука, а просто железо в здании — ни рыба, ни мясо
std::slavik
да просто синдром утенка. показли человеку докер и он узрел что это хорошо.
да я же не говорю что venv не нужна никому - кому-то нужна, но я не вижу смысла ее использовать в разработке масштабируемых систем
Tishka17
Я вообще часто используемые в экспериментах либы ставлю глобально в систему
Alex
да я же не говорю что venv не нужна никому - кому-то нужна, но я не вижу смысла ее использовать в разработке масштабируемых систем
но человек в своем не спрашивал о масштабируемых системах
std::slavik
ну типа ченить потыкать если надо быстренько в чистом окружении - можно, это например тем кто нейронками занимается и околонаукой норм
Tishka17
Для разработки как правило действительно удобнее юзать венв, а в докере гонять уже на CI
std::slavik
но человек в своем не спрашивал о масштабируемых системах
я слежу за словами - перечитайте что конкретно я сказал
Tishka17
Я, например вот, пилю свою либу. Разрабатываю её в венве. А потом гоняю на трёх версиях питона в докере
std::slavik
это мое оценочное суждение - я обозначил свой опыт и поделился своими доводами
Tishka17
Потому что банально бывает удобно открыть сорцы установленной сторонней либы, хз как это нормально сделать в докере
 yakimka
Потому что банально бывает удобно открыть сорцы установленной сторонней либы, хз как это нормально сделать в докере
точно так же, если ты работаешь в пичарме
Alex
это мое оценочное суждение - я обозначил свой опыт и поделился своими доводами
доводами поделился после того как твое оценочное суждение оспорили.
в первоначальном варианте звучало как безапеляционное и голословное утверждение.
std::slavik
собственно я с обновлением пайчарма когда добавили отладку в докере и отказался от venv
Alex
все конечно же работают в пайчарме и имеют купленную про версию.
Tishka17
Отладкой пользовался один раз за 3 года
Tishka17
чем эту маленькую панельку внизу