 ARTUR


блин , а можно подсказывать так, как будто на той стороне чайник
 Denis
Обратитесь к программисту
 Andrew
блин , а можно подсказывать так, как будто на той стороне чайник
Могу налить воды и включить электричество. Не уверен что тебе это понравится
ARTUR
ребят, кто может реально подсказать , подскажите , а не надо писать всякую какашку
Andrew
ребят, кто может реально подсказать , подскажите , а не надо писать всякую какашку
Тебе сообщили все необходимое, если ты считаешь этого недостаточно-уе6ывай резко, ты зашёл не в тот район
Denis
Сформулируй вопрос нормально для начала
ARTUR
Тебе сообщили все необходимое, если ты считаешь этого недостаточно-уе6ывай резко, ты зашёл не в тот район
Я вообще-то не грубил , и тебе не стоит на это переходить
Andrew
Я вообще-то не грубил , и тебе не стоит на это переходить
Ну так то и я ещё не грубил. Но могу начать)
ARTUR
Ну так то и я ещё не грубил. Но могу начать)
Этим ты покажешь , какой ты невоспитанный человек !
ARTUR
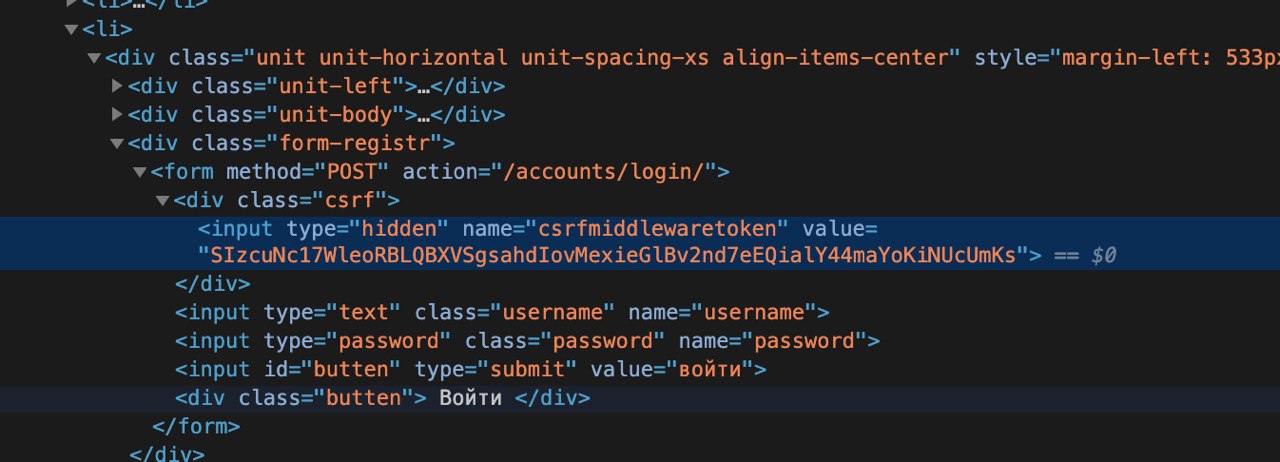
если токен будет виден , это же плохо ?
ARTUR
я все сделал, но мне кажется , так нельзя
ARTUR
я его вывел через input, сейчас покажу ))
ARTUR
 ARTUR
потом его хватаю и отправляю с post
Denis
Тем более, csrf токен скрывать не надо
Denis
Да
ARTUR
токен - это же ключ ))))
Denis
Нет, csrf токен не ключ, а случайная строка
Andrew
решил постебаться ?
Нет конечно. У тебя Аякс куда запрос делает? Это очевидно должен быть api не закрытый csrf?
Denis
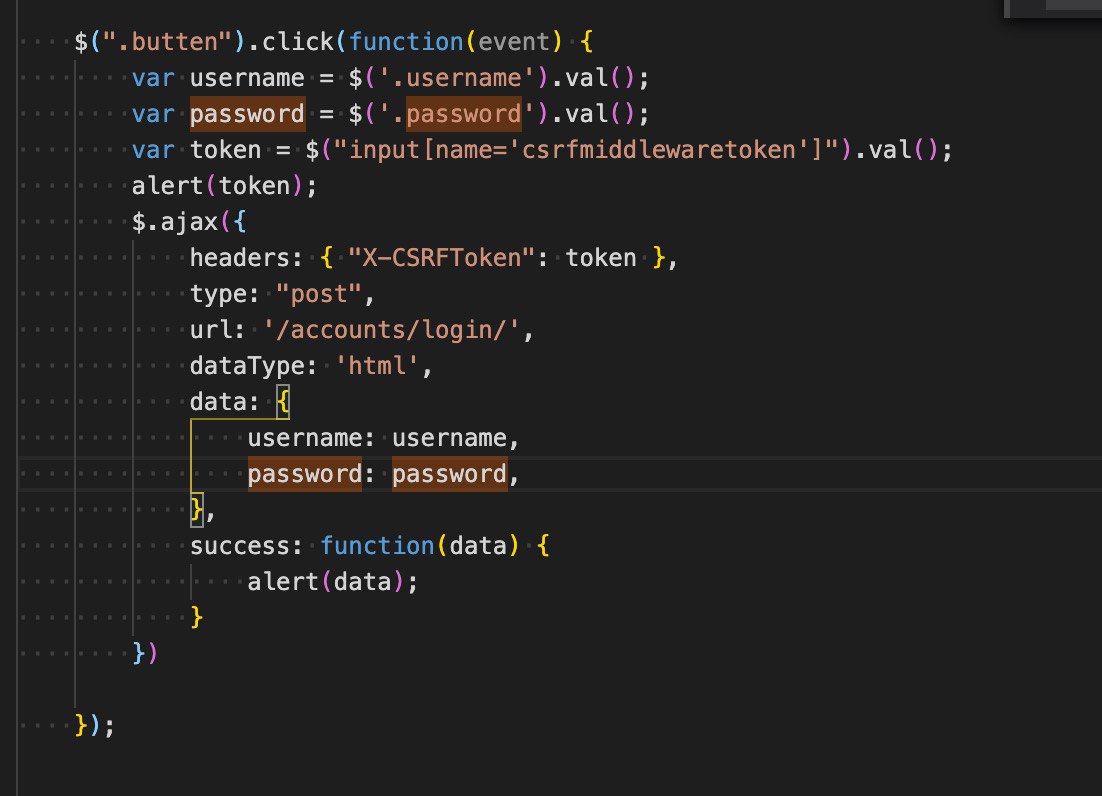
Почему? В аяксе обычно токен в хедерах отправляют, а не в теле
ARTUR
на сервер django
ARTUR
 ARTUR
отправил так
Denis
ARTUR
а как его взять )) , нужна библиотека ?
Andrew
Denis
А хотя и так сойдет
ARTUR
))))))
ARTUR
ну кто у нас спец ?, как правильней
Denis
Как работает, так и правильно
Andrew
Как работает, так и правильно
Работать будет и так и так. Обоснуй, зачем ему csrf для login url'а)
Denis
Работать будет и так и так. Обоснуй, зачем ему csrf для login url'а)
Ну представь злой дядя с твоего браузера залогинится под собой, потом ты зайдешь на сайт, не заметишь, что не под собой залогинен, положишь на счет много денег, а они дяде уйдут
Andrew
ARTUR
я делаю авторизацию , она сейчас работает )) , просто я подумал , что токен нужно прятать
Andrew
я делаю авторизацию , она сейчас работает )) , просто я подумал , что токен нужно прятать
Этот токен не нужно прятать
ARTUR
спасибо ,добрый человек
 Kirill
Ну представь злой дядя с твоего браузера залогинится под собой, потом ты зайдешь на сайт, не заметишь, что не под собой залогинен, положишь на счет много денег, а они дяде уйдут
Обычно CSRF-ом защищаются от того, что бы ты, нажав какую-то кнопку на левом сайте, не выполнил какое-то действие на другом сайте под своим аккаунтом (например удалил свой аккаунт). Именно поэтому он называется Сross Site Request Forgery.
 Sata
Здравствуйте славный народ
Denis
Обычно CSRF-ом защищаются от того, что бы ты, нажав какую-то кнопку на левом сайте, не выполнил какое-то действие на другом сайте под своим аккаунтом (например удалил свой аккаунт). Именно поэтому он называется Сross Site Request Forgery.
Да, жмешь кнопку на чужом сайте и логинишься под злым дядей на этом
Sata
Пожаловал я к вам с вопросом
ARTUR
тут иногда , туго с ответами)))
Sata
С помощью команды cd C:\ перешёл на диск ц, после попытки запустить программу через путь послал меня с ошибкой C:\User... Хотя откуда тут User?
Andrew
Sata
Оке
Kirill
Да, жмешь кнопку на чужом сайте и логинишься под злым дядей на этом
И какой от это толк? Зачем злому дяде делать моими руками, что-то под своим же аккаунтом? Злому дяде интереснее что-то сделать с моим аккаунтом, и так что бы не надо было руками трогать мой комп.
Sata
Ща перепишут)
Denis
И какой от это толк? Зачем злому дяде делать моими руками, что-то под своим же аккаунтом? Злому дяде интереснее что-то сделать с моим аккаунтом, и так что бы не надо было руками трогать мой комп.
Чтобы ты отправил ему денег, думая, что кладешь их себе. Или чтобы ты посмотрел голых девочек, а он потом в истории поиска аккаунта увидит, какие именно девочки тебе нравятся
Andrew
Sata
C:\USERS\NAME\APPData\Local\Programms\Python\Python38-32\python.exe:cant find'___main___' module in C:\\python1
Kirill
Чтобы ты отправил ему денег, думая, что кладешь их себе. Или чтобы ты посмотрел голых девочек, а он потом в истории поиска аккаунта увидит, какие именно девочки тебе нравятся
У меня дома злые дяди не водятся и под своими аккаунтами не логинятся, так что эта схема обмана провалилась. А вот если я под своим аккаунтом на сайте банка вдруг сделаю перевод на счёт дяди нажав на кнопу на сайте с мемасами - вот это дырка, и для этого CSRF и нужен.
Andrew
Sata
Я конечно не тупой, но это не тот случай
Sata
0...
Denis
У меня дома злые дяди не водятся и под своими аккаунтами не логинятся, так что эта схема обмана провалилась. А вот если я под своим аккаунтом на сайте банка вдруг сделаю перевод на счёт дяди нажав на кнопу на сайте с мемасами - вот это дырка, и для этого CSRF и нужен.
Злые дяди у тебя дома водятся, если на сайте форма логина не защищена от csrf. И когда ты зайдешь на этот сайт сам, ты будешь думать, что ты под своим аккаунтом, хотя на самом деле ты сейчас под тем, в который тебя залогинил злоумышленник
Sata
Я только начал погружатся в мир питона, собственно и в мир командной строки
Andrew
Sata
Так что теперь это игра в: угадай ошибку
Kirill
Злые дяди у тебя дома водятся, если на сайте форма логина не защищена от csrf. И когда ты зайдешь на этот сайт сам, ты будешь думать, что ты под своим аккаунтом, хотя на самом деле ты сейчас под тем, в который тебя залогинил злоумышленник
Хм, ну да согласен, такой вариант тоже возможен хотя он и более палевный
Andrew
Так что теперь это игра в: угадай ошибку
Ты собрал кривой exe, в котором нет ожидаемой процедуры в файле по ожидаемому uri
Sata
Ты собрал кривой exe, в котором нет ожидаемой процедуры в файле по ожидаемому uri
А если на язык зелёных?
Denis
Можешь кратко эту схему описать?
Есть хороший сайт good.com с уязвимой формой логина. Ты заходишь на bad.com, где злоумышленник отправляет запрос логина на good.com, good.com ставит тебе куку. Потом ты идешь на good.com, думая, что ты там не залогинен, но на самом деле ты в аккаунте злоумышленника
Sata
Мой экзешник состоит из одной строчки print("hello home")
Denis
Причем тут даже SameSite куки, кажется, не спасут, потому что при запросе никаких кук еще нет
Andrew
Есть хороший сайт good.com с уязвимой формой логина. Ты заходишь на bad.com, где злоумышленник отправляет запрос логина на good.com, good.com ставит тебе куку. Потом ты идешь на good.com, думая, что ты там не залогинен, но на самом деле ты в аккаунте злоумышленника
Уже лучше, а теперь чтобы Артур понял раз уж мы тут занялись образованием зелёных)
Denis
Уже лучше, а теперь чтобы Артур понял раз уж мы тут занялись образованием зелёных)
Артуру это пока не надо, об этом джанга заботится
Sata
Who is artyr?
Kirill
А ещё лучше не использовать для авторизации куки, тогда CSRF совсем идёт лесом.
Denis
А ещё лучше не использовать для авторизации куки, тогда CSRF совсем идёт лесом.
Тогда любой xss делает тебе очень грустно