По факту, схема это два метода get_parser и get_serializer (и всякие pre, post)
Частные случаи схемы могут иметь состояние вроде name_style и т.д.
1. Находим схему. Проверяем какие поля были переданы схеме, а какие нет. Вместо непереданных полей вставляем поля дефолтной схемы, остальным ставим значения от датакласса
Все это реализуется с помощью определения __init__ у первородной схемы.
Хорошо, а если никакая схема не передавалась, что юзать?
 Tishka17


 Pavel
Хорошо, а если никакая схема не передавалась, что юзать?
наш __init__ тут прокладка между пеереданных атрибутов и датаклассом
Tishka17
А если не датакласс?
Tishka17
У меня на проекте есть места, где списки хранятся как жсон
Tishka17
Я могу повесить pre_parse как json.loads
Tishka17
Хотя на самом деле, мой рабочий кейс лучше реализовать дженериками, да
Tishka17
Схема, которая датакласс, наследуется кем-то и наследник не-датакласс?
Например, TypedDict и датакласс
Tishka17
Или список датаклассов
Tishka17
Спасибо, воздержусь
Tishka17
В общем, я за то, чтобы можно было без наследований все юзать
Tishka17
Тогда я не понял вот это https://t.me/ru_python/1127777
Ещё раз: как в фабрику засунуть дефолтную схему, которая будет применяться ко всему?
Tishka17
В общем, я пока не вижу профита альтернативной реализации
Tishka17
Может быть я просто сегодня туплю, но все же
Tishka17
Если хочешь порефачить логику схем - там есть тикет на поддержку наследования датаклассов. Надо подумать как с ним быть :)
Pavel
Ещё раз: как в фабрику засунуть дефолтную схему, которая будет применяться ко всему?
default_schemas = [DataclassSchema(only_mapped=False)]
Теперь все инстансы DataclassSchema будут иметь стандартный атрибут only_mapped=False, если своего нет
для каждого класса схемы можно будет указать свою стандартную штуковину
Tishka17
Почему итерабл?
Tishka17
Почему не одна?
Pavel
Почему итерабл?
Потому что [Schema(attr=1), DataclassSchema(attr=2)]
Инстансам Schema будет вставляться 1, инстансам DataclassSchema 2
Tishka17
А если default_schemas = [DataclassSchema(only_mapped=False), DataclassSchema(only_mapped=True)] ?
Pavel
Почему итерабл?
У Схемы может быть свой наслденик, не связанный с DataclassSchema, к примеру, там свои поля-параметры для схемы
Pavel
А если default_schemas = [DataclassSchema(only_mapped=False), DataclassSchema(only_mapped=True)] ?
Ошибка, нельзя два стандартных инстанса для одного класса
Tishka17
Как юзеру объяснить, что так нельзя?
Pavel
Как линтером это проверить?
Фабрика проверит, а она создает парсер/сериализатор обычно при инициализации программы
Tishka17
В общем, это уже выглядит странно
Tishka17
А если юзер сделает свой класс с такими же атрибутами?
Tishka17
Список, в котором все элементы должны быть разных типов - это прям очень неочевидно
Tishka17
Опять же - а как быть если там будет 10 разных наследников DataclassSchema? Это ок?
 Nikolay
👂🏿
Tishka17
И какой применяться будет? Первый или последний? И почему именно так?
Pavel
И какой применяться будет? Первый или последний? И почему именно так?
Пример приведи, я тебе покажу
Tishka17
То есть наследники теперь можно, а прям тот же класс нельзя? А если наследник ничего не поменяд?
 Алексей
Всем привет! Какой самый подходящий и безопасный способ авторизации, если у меня клиенты могут быть как браузеры, так и например из консоли или из питона обращатся могут? Сейчас стоит JWT+Refresh token, но это же скорее на браузер расчитано, есть какой-то лучший вариант? Да и ещё, я видел, что JWT это плохо) Тогда лучше просто token authentification, с одним/несколькими токенами на юзера и возможностью токены деактивировать?
Tishka17
Пример приведи, я тебе покажу
class DataclassSchema1(DataclassSchema): pass
class DataclassSchema2(DataclassSchema): pass
default_schemas = [DataclassSchema1(only_mapped=False), DataclassSchema2(only_mapped=True)]
Pavel
То есть наследники теперь можно, а прям тот же класс нельзя? А если наследник ничего не поменяд?
Когда вычисляются стандартные значения схемы, то они ищутся у близжайшего родителя (или у инстанса схемы)
Tishka17
Когда вычисляются стандартные значения схемы, то они ищутся у близжайшего родителя (или у инстанса схемы)
Ой нееее. Это жопа какая-то
Tishka17
Щас наворотам логики ради чего?
Pavel
class DataclassSchema1(DataclassSchema): pass
class DataclassSchema2(DataclassSchema): pass
default_schemas = [DataclassSchema1(only_mapped=False), DataclassSchema2(only_mapped=True)]
Для DataclassSchema1 будет False, для DataclassSchema2 , будет True, все логично
Tishka17
Прям с каждым вопросом все выглядит все сложнее и запутаннее
Tishka17
Для DataclassSchema1 будет False, для DataclassSchema2 , будет True, все логично
Все. Задано только это
Tishka17
Никаких больше схем нет
Tishka17
И мы пытемся теперь парсить датакласс
Tishka17
Какая схема применится?
Tishka17
Ну блин
Tishka17
:)
Tishka17
В общем, давай пока не будем трогать
Tishka17
Оно довольно тупое и вроде основные кейсы покрывает
Tishka17
Я очень не хочу делать сложную логику пока не будет понятен профит
 Denis
Всем привет! Какой самый подходящий и безопасный способ авторизации, если у меня клиенты могут быть как браузеры, так и например из консоли или из питона обращатся могут? Сейчас стоит JWT+Refresh token, но это же скорее на браузер расчитано, есть какой-то лучший вариант? Да и ещё, я видел, что JWT это плохо) Тогда лучше просто token authentification, с одним/несколькими токенами на юзера и возможностью токены деактивировать?
Сессия на сервере. Ее айди передавать либо в хедере, либо в куках
Tishka17
Вот в рамках тикета по наследованию - другой вопрос. Но там очень много вопросов, какое поведение будет ожидаемо
Pavel
В плане того, что
{
a: DataclassSchema1(),
a: DataclassSchema2(),
}
И ты можешь указать стандартные атрибуты и для них двоих (DataclassSchema) и для каждой схеме по отдельности
Tishka17
В плане того, что
{
a: DataclassSchema1(),
a: DataclassSchema2(),
}
И ты можешь указать стандартные атрибуты и для них двоих (DataclassSchema) и для каждой схеме по отдельности
Хз. Тут как раз само решается наследованием если надо
Pavel
Ладно, у меня уже времени не осталось
Алексей
А что не так с текущим вариантом?
Очень сложно реализовать авторефреш, причем на каждом клиенте его надо писать. Да и даже мой вариант не покрывает 100% случаев, баги ):
Алексей
Сессия на сервере. Ее айди передавать либо в хедере, либо в куках
А сессию хранить где? В памяти? В постгресе? В редисе?
Tishka17
Очень сложно реализовать авторефреш, причем на каждом клиенте его надо писать. Да и даже мой вариант не покрывает 100% случаев, баги ):
Ну если надо безопасно, увы, нужен рефреш и список отзыва рефрешей
Алексей
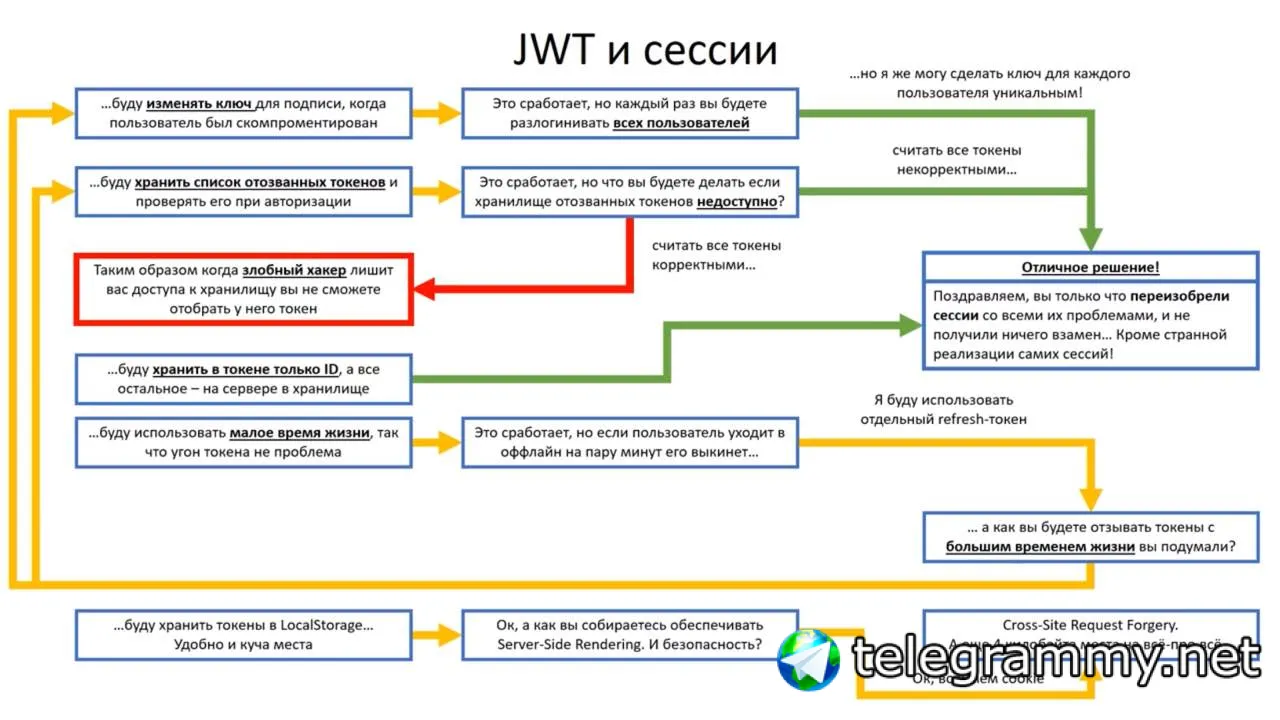 Алексей
Просто исходя из этого, а смысл юзать jwt) Проще токенами, разве нет?
Denis
А сессию хранить где? В памяти? В постгресе? В редисе?
Любой вариант подойдет, в зависимости от требований к нагрузке и персистентности
Алексей
Любой вариант подойдет, в зависимости от требований к нагрузке и персистентности
А обычно что используют? И простые токены/api ключи не подойдут вместо этого? Сессия кажется тоже не очень для всяких консольных клиентов, или я не прав?
Denis
Что такое токен? JWT это вид токена
Алексей
Что такое токен? JWT это вид токена
Ну я примерно про то, как здесь https://www.django-rest-framework.org/api-guide/authentication/#tokenauthentication
Только сам пилить буду
Denis
А обычно что используют? И простые токены/api ключи не подойдут вместо этого? Сессия кажется тоже не очень для всяких консольных клиентов, или я не прав?
Обычно используют либо session_id в куке, либо хедер Authorization
Tishka17
Концепция, что мы по токену сами можем понять, насколько он безопасен.