 Denis


Зачем?
 .
 Denis
Для верификации нужен публичный ключ
.
И подпись
Denis
Логично
.
Приватный ключ где лежит?
Denis
На сервере
.
Правильно, на сервере. Далее, если кто-то подпишит своими ключами что это меняет если приватный на сервере и только сервер проверит подлинность файла ?
Denis
То, что если проверяет только сервер, подпись не нужна вообще
.
Как это не нужна
.
Я серьезно. Объясни плз почему не нужна
Denis
Потому что зачем она нужна? Сервер и так знает, какие файлы он отправлял
.
Кто ещё может проверять если не сервер ?
Denis
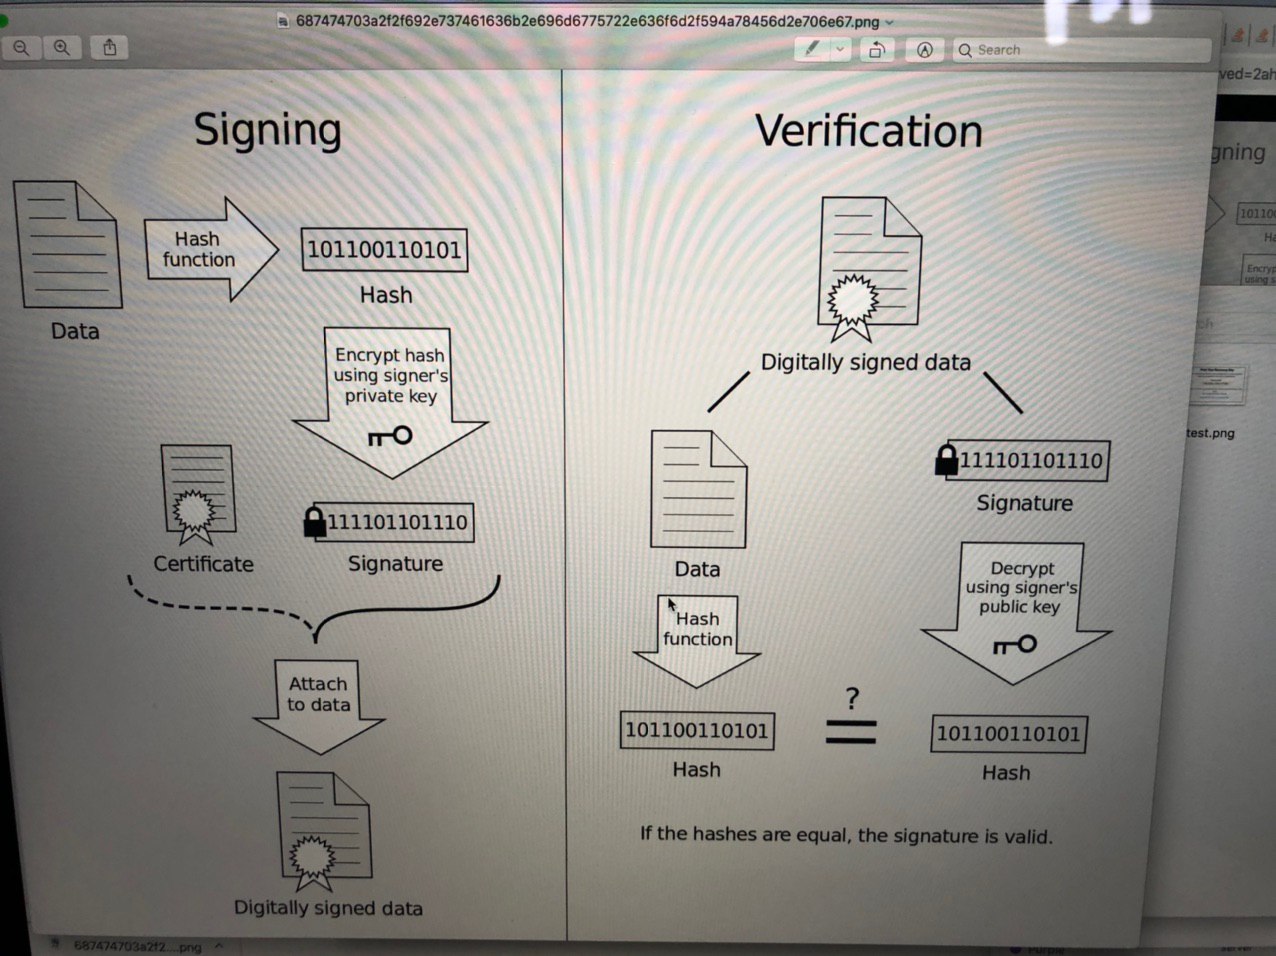
Клиент, если файл подписан сервером, и у клиента есть сертификат сервера
.
Ты имеешь ввиду у клиента приватный ключ ?
Denis
Нет, публичный
.
А ну как на картинке
.
Так получается ?
Denis
Да, но он должен быть уверен, что публичный ключ действительно принадлежит серверу
 Tishka17
Для этого ключи и сделаны, чтобы проверить мог не тот, кто подписывал
.
Я немного запутался мб, я видел видос где проверку делают через qr код, ты знаешь как это работает ?
Tishka17
Идея в том, что ты взял документ, подписал его. И передал каким-то ненадежным способом (например, через посредников, которые могли что-то в нем поменять). А получатель документа смотрит на него и понимает, что все дошло в неизменном виде
.
Просто допустим имея веб приложение не нативное, как я могу проверить подлинность ? Только загрузив на сервер же
Tishka17
Я немного запутался мб, я видел видос где проверку делают через qr код, ты знаешь как это работает ?
Там делается согласование ключей, а Qr код для визуального сравнения, что оно прошло верно
Tishka17
Просто допустим имея веб приложение не нативное, как я могу проверить подлинность ? Только загрузив на сервер же
Только по доверенному каналц
Tishka17
Если ты на сервер загружаешь документ по такому же недовеонному каналу, что ты его скачал, никакой проверке доверять нельзя
Denis
Просто допустим имея веб приложение не нативное, как я могу проверить подлинность ? Только загрузив на сервер же
В вебе есть tls, который все это делает за тебя
Tishka17
собственно, если ты лезешь на сайт по HTTPS, ты уже юзаешь этот механизм с сертификатами как на картинке
.
собственно, если ты лезешь на сайт по HTTPS, ты уже юзаешь этот механизм с сертификатами как на картинке
Поэтому типа не имеет смысла шифровать документ, ты это имеешь ввиду да ?
Tishka17
Шифрование и подпись - разные вещи
.
Сори подписывать *
Tishka17
Имеет смысл подписывать документ только если участвует недоверннный элемент.
Tishka17
Например, ты его потом хранишь хз где
.
Допустим я сервером подписал, чувак скачал, он пошёл по рукам и кто-то подделал, как проверить в таком случае ?
Tishka17
Но если проверять будет тот, кто подписывал - подпись как таковая не нужна. Достаточно самого документа
Tishka17
Допустим я сервером подписал, чувак скачал, он пошёл по рукам и кто-то подделал, как проверить в таком случае ?
Нужно знать публичный ключ того, кто подписывал и проверить им подпись
Tishka17
Или спросить автора документа, верный ли он
.
Допустим вот мне передали фейковый документ и ключ публичный, я же должен буду открыть веб и залить этот документ с ключом и сервер уже проверит ?
.
Так норм ?
Tishka17
Ты меня вообще не читаешь?
.
Ты говоришь что не нужна подпись в таком случае
Tishka17
Если тебе хз передал ключ - никаких гарантий, что это ключ того, кто подписывал
Tishka17
Если у тебя есть возможность попросить "автора" документа его проверить - для этого достаточно самого документа
Tishka17
вот давай про веб забудем.
Tishka17
У тебя есть элис, боб и ты
Tishka17
Элис просит боба передать тебе документ
Tishka17
чтобы понять, что это действительно документ элис, а не подделка, сделанная Бобом - ты должен знать как подписывается Элис
Tishka17
Или ты должен сходить к самой Элис и спросить "это твой документ?"
Tishka17
Вопрос, надо ли Элис проверять свою подпись или она могла просто остаивть у сбея копиью документа и сравнить с ней?
.
А зачем тогда подпись придумали
Tishka17
для того, чтобы не бегать к Элис каждый раз
Tishka17
чтобы можно было уехать в другой город и посмотрев на подпсь понять, что все ок
Tishka17
чтобы даже если Элис умрет, ты все равномог проверить подпись
.
А если у меня веб ? В моём случае я бы мог это сделать без отправки на сервер, просто на клиенте да ?
Tishka17
А если у тебя веб, надо понять сколько у тебя серверов
 Aito
хоу ребят ,кто в курсе как модуль sittings установить?
Aito
ModuleNotFoundError: No module named 'settings'
 Nikolay
😦
Denis
touch settings.py
 Lev
Aito
Это не Django.
 Aito
from settings import PROXY
Aito
телеграмм бот
Denis
echo "PROXY=None" > settings.py
Aito
ImportError: cannot import name 'ADMIN_ID' from 'settings' (/home/aito/Gitlab/telegramm_bot/botexample/lp_project_orders_tg_bot/settings.py)
Tishka17
О. Снова вместо конфигов код?
Denis
PROXY = os.getenv('PROXY')
Tishka17
echo "PROXY=None;ADMIN_ID=None" > settings.py
echo "import time;time.sleep(1e9)" > settings.py
.
А если у тебя веб, надо понять сколько у тебя серверов
Сорь отходил, а причём тут кол-во серверов ? Оо я на одном подпишу поидее и что-то сохраню в бд допустим или ещё куда
Tishka17
Сорь отходил, а причём тут кол-во серверов ? Оо я на одном подпишу поидее и что-то сохраню в бд допустим или ещё куда
При том, что если у тебя всего один сервер - это одинокая Элис. Она никому ничего не передаёт и сама со всем разбирается
.
Ок понял
 Антон
А в питоне есть такая тема как была в c++ owner класса?
Антон
раньше если создал класс, всегда можно было обратиться к классу его создавшему через поле owner
Антон
теперь только через конструктор передавать создателя?