 Alex


человек молодой еще, посидит в RO денек, ума поднаберется.
 Pavel
 Проксимов
 David
Да
ZAP это хороший инструмент, особенно удобный с последним обновлением, в котором появился HUD, но он во первых предназначен только для веб приложений, а во вторых в первую очередь требует ручной работы.
Сервис который я делаю работает с приложениями по разным протоколам, на любых портах.
Умеет показать эксплойты для версий ПО, подобрать пароли, побрутить DNS, умееет в уязвимости в разных CMS.
Это такая штука которая запускает разные сканеры в зависимости от того, что нужно проверить. В том числе, внутри есть и ZAP.
 Volodymyr
q
Chees Player
Ребят,можно в python как в c# взять свойства объекта так чтоб по ним проитись можно было и значения взять?
natrix5369_job
Привет.
Подскажите пожалуйста:
Юзаю selenium в качестве автоматизатора hp service manager(заявки для службы поддержки.). Скрипт работает с заявками (закрывает их или перемещает) . Использую под это дело html элементы + запросы к серверу через requests.
Вопрос:
В самом hp service manager есть интерактивные кнопки. Например ctrl+alt+t закроет текущую вкладку.
Подразумеваю что для этого дела используется js.
-как можно найти нужный js + использовать его через selenium?
natrix5369_job
Отправить ctrl alt t?
Найти js который на это реагирует и использовать его тогда,когда нужно закрыть вкладку
natrix5369_job
Просто даже не подразумеваю можно ли это как то реализовать. Гуголь не помог
David
А у тебя не только веб приложения?
Да, у меня сначала проверяется 65535, потом для всего софта определяется CPE.
Потом для CPE берется с CVEdetails и Explot-db информация об уязвимостях. Затем CPE матчится с базой имеющихся эксплойтов.
Также есть кастомные проверки для SNMP (public string), ssh, ftp и так далее.
И есть большой модуль по вебу. В нем помимо запуска ZAP используется несколько других веб-сканеров и всякой специфики для фреймворков и CMS.
natrix5369_job
Просто слать клавиши через send.keys не вариант. То работает,то нет
natrix5369_job
Готов заплатить за дельные советы
Проксимов
Да, у меня сначала проверяется 65535, потом для всего софта определяется CPE.
Потом для CPE берется с CVEdetails и Explot-db информация об уязвимостях. Затем CPE матчится с базой имеющихся эксплойтов.
Также есть кастомные проверки для SNMP (public string), ssh, ftp и так далее.
И есть большой модуль по вебу. В нем помимо запуска ZAP используется несколько других веб-сканеров и всякой специфики для фреймворков и CMS.
И сколько он по времени будет работать? Год? На зап есть куча плагинов которыми большинство задач покрывается.
natrix5369_job
?_?
Все работает в фоновом режиме (либо на удаленнку где запущен скрипт никто не подключен,либо браузер свернут). Следовательно ActionChains не всегда отрабатывает
natrix5369_job
А мне нужен 100% вариант
David
И сколько он по времени будет работать? Год? На зап есть куча плагинов которыми большинство задач покрывается.
Примерно 4 часа на хост. В зависимости от колличества приложений.
Это SaaS'ка так что ставить себе ничего не нужно.
Проксимов
natrix5369_job
А мне нужен 100% вариант
Вот если бы как-то можно было бы вытаскивать js код с сайта и вызывать его как driver.execute_script() было бы идеально. И за это готов заплатить
David
Ну собсно дай гитхаб
А что именно хочешь посмотреть? Мне сейчас не комментарии к коду нужны, а скорее проверить на реальных приложениях как админам зайдет результат.
Проксимов
David
Проксимов
А что именно хочешь посмотреть? Мне сейчас не комментарии к коду нужны, а скорее проверить на реальных приложениях как админам зайдет результат.
Щас бы давать пермишн на анализ не зная кода
David
Щас бы давать пермишн на анализ не зная кода
Никакого экспорта. Нужен только ip или домен.
Можно добавить куки, если хочешь за аутентификацией проверить.
David
Это не статический анализатор, а динамический.
Проксимов
Alex
Написал декоратор, реализующий блок try-except и логирование ошибок.
Все отлично работало, но когда поместил его в модуль, откуда потом импортировал, в логе отображался неккоректный filename ('_init_', в котором хранится декоратор)
Как исправить этот недуг, чтобы логгер записывал имя файла который выполняется, а неоткуда импортируется декоратор?
David
Написал декоратор, реализующий блок try-except и логирование ошибок.
Все отлично работало, но когда поместил его в модуль, откуда потом импортировал, в логе отображался неккоректный filename ('_init_', в котором хранится декоратор)
Как исправить этот недуг, чтобы логгер записывал имя файла который выполняется, а неоткуда импортируется декоратор?
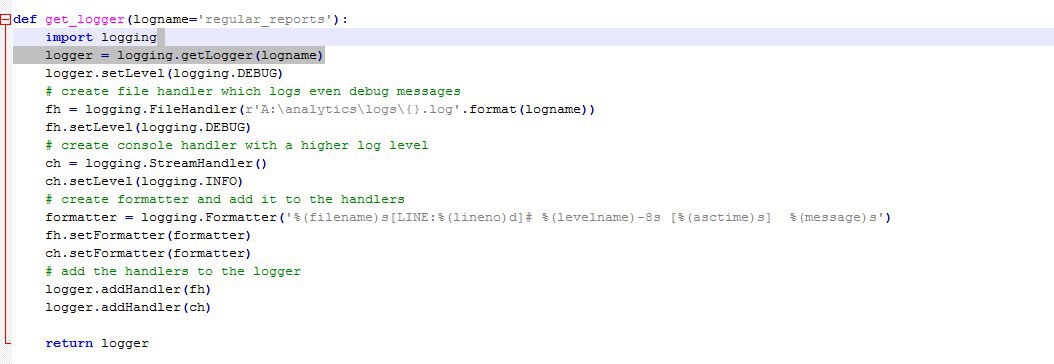
А у тебя там Logging.getLogger(__name_ _) ?
Alex
А у тебя там Logging.getLogger(__name_ _) ?
 David
David
Можно сделать вот так: @decorator(params)
Anonymous
Не очень понимаю, чего именно опасаешься?
Вот взломаешь ты сейчас сайт, вытащишь оттуда пароли, откуда мы знаем что ты с ними сделаешь? Без кода мы этого не узнаем точно никогда
David
Или достать имя из декорируемой функции.
David
Вот взломаешь ты сейчас сайт, вытащишь оттуда пароли, откуда мы знаем что ты с ними сделаешь? Без кода мы этого не узнаем точно никогда
Ну, если сейчас на сайте есть такая проблема, то то, что я могу потенциально это сделать - меньшая из проблем.
Я их собственно положу в базу, чтобы потом показать тебе в интерфейсе.
Проксимов
Мне интересно посмотреть код, сервисов у меня нет
David
Мне интересно посмотреть код, сервисов у меня нет
К сожалению пока не решился заопенсорсить, проект довольно большой и коммерческий.
Но недавно был на лекции Столлмана, проникся. Может заопенсорсшу.
Проксимов
Лол
David
:D
Проксимов
Проект коммерческий
Проксимов
А почему тестирование не должно быть тогда коммерческим?
David
А почему тестирование не должно быть тогда коммерческим?
Ну, во первых там и так неделя триал с полным функционалом бесплатный.
А во вторых мне интересен фидбек от админов и разработчиков.
Проксимов
Им что, каждый день надо пользоваться? Разовая услуга же
David
Им что, каждый день надо пользоваться? Разовая услуга же
Зависит от того как часто у тебя релизы. Да и многие уязвимости становятся со временем известны.
David
Вообще основная проблема которую находим у компаний - миссконфигуре. Вытащенные наружу служебные порты, слабые пароли, криво настроенные dev среды. Забытые поддомены и так далее.
Проксимов
Причём здесь питон?
Проксимов
 averlor
Доброго времени суток!
Вопрос больше к администрации:
Можно ли просить ревью кода?
А то ощущение, что наговнокодил
Проксимов
 Maxim
Ребят, в пайтоне можно сделать так, чтобы api запрос обрабатывался к примеру между 52 и 53 секундой? А не на целой секе?
Maxim
Спасибо )
David
Ребят, в пайтоне можно сделать так, чтобы api запрос обрабатывался к примеру между 52 и 53 секундой? А не на целой секе?
Делаешь луп, в нем смотришь секундомер, потом пускаешь запрос дальше.
Anonymous
😭😭
 Андрей
В чате штангистов два таких аккаунта тоже
Проксимов
Пока что не выглядит как атака
ㅤ
как многопоточно отправлять http request, чтоб в нем на каждую отправку изменялось значение определенного аргумента из моего файла?
Anonymous
with TheadPoolExecutor as e:
e.map(func, [params1, params2)
def func(params):
request(url, params)
ㅤ
это разве многопоток?
 Ilya
День добрый, нужен совет, я из монги получаю дикт вида
{'info_1': [{'info_2': '1234567890'}]}
Мне надо только число 1234567890
Я заговнокодил
test = {'info_1': [{'info_2': '1234567890'}]}
for val in test.values():
for val2 in val[0].values():
print(val2)
но смотрится вообще отвратительно(да мне стыдно за этот код), прошу спецов порекомендовать, как сделать более качественно, красиво, элегантно
ㅤ
with TheadPoolExecutor as e:
e.map(func, [params1, params2)
def func(params):
request(url, params)
окей, как курл тогда отдать параллельно в 10к потоков?
Anonymous
Параллельно никак
Anonymous
это разве многопоток?
ThreadPoolExecutor.map(func, args) запускает несколько потоков с функцией func. Точный синтаксис ты найдешь в гугле
Ilya
- красавчик! спасибо
ага понимаю, начинает доходить
теперь еще более стыдно
обратился по value