Не думал что дойдет до этого, что буду ссылаться на википедию, но что поделать
https://ru.wikipedia.org/wiki/%D0%A1%D0%BE%D0%BB%D1%8C_(%D0%BA%D1%80%D0%B8%D0%BF%D1%82%D0%BE%D0%B3%D1%80%D0%B0%D1%84%D0%B8%D1%8F)
все верно. "для защиты от перебора по словарю и атак с использованием радужных таблиц, а также сокрытия одинаковых паролей. Однако, соль не может защитить от полного перебора каждого отдельного пароля."
 Tishka17


 Alex
Не думал что дойдет до этого, что буду ссылаться на википедию, но что поделать
https://ru.wikipedia.org/wiki/%D0%A1%D0%BE%D0%BB%D1%8C_(%D0%BA%D1%80%D0%B8%D0%BF%D1%82%D0%BE%D0%B3%D1%80%D0%B0%D1%84%D0%B8%D1%8F)
и где противоречие с тем что мы тебе тут пытаемся донести?
Tishka17
о чем мы и говорим
 Kop
 Andrew
Kop
хэш с солью и без соли отличаются, верно?)))
Если мне неизвестна соль, я не смогу подобрать пароль перебором по словарю без соли. Верно?
Я это пытаюсь донести
Tishka17
хэш с солью и без соли отличаются, верно?)))
Если мне неизвестна соль, я не смогу подобрать пароль перебором по словарю без соли. Верно?
Я это пытаюсь донести
если ты не знаешь пол хэша - будет то же самое
Tishka17
соль тут не при чем
Alex
хэш с солью и без соли отличаются, верно?)))
Если мне неизвестна соль, я не смогу подобрать пароль перебором по словарю без соли. Верно?
Я это пытаюсь донести
текст с солью с точки зрения функции хеширования это тоже самое что и текст без соли.
Kop
текст с солью с точки зрения функции хеширования это тоже самое что и текст без соли.
Отличие текста
123456!=2323123456 (образно)
Kop
Что сложнее подобрать с простой точки зрения?
 Mr Smith
с простой точки зрения тут неизвестна ни хэш функция, ни длина ее выхлопа, ни применяется ли где-то соль :)
 c
Alex
Что сложнее подобрать с простой точки зрения?
с простой точки зрения сложность подбора зависит от количества возможных входов, сложности вычисления и требуему объему памяти.
Alex
поэтому тебе как обывателю кажется что перебрать чуть более длинный пароль сложнее.
Mr Smith
дороже
Kop
с простой точки зрения сложность подбора зависит от количества возможных входов, сложности вычисления и требуему объему памяти.
В первую очередь от типа, возможных вариантов и известности алгоритма.
1. Если у меня есть словарь на 8 символов и пароль 123456
2. Он хэширован известным мне алгоритмом, получу я его быстрее.
3. Мне неизвестен алгоритм, я его не получу
4. Мне неизвестна соль, я его не получу
5. Мне известна соль, но неизвестен алгоритм, не получу
6. Мне известна соль и алгоритм, я все получаю
Mr Smith
все ты получишь. во всех случаях. вопрос когда
Alex
известности алгоритма? шта?
Alex
security through obscurity
Kop
поэтому тебе как обывателю кажется что перебрать чуть более длинный пароль сложнее.
Посчитайте количество вариантов с полной маской, у нашего оборудования стоимостью в 50 миллионов уходило довольно много времени на полный перебор
Kop
известности алгоритма? шта?
Я про подобное
10 | md5($pass.$salt) | Raw Hash, Salted and/or Iterated
20 | md5($salt.$pass) | Raw Hash, Salted and/or Iterated
30 | md5(utf16le($pass).$salt) | Raw Hash, Salted and/or Iterated
40 | md5($salt.utf16le($pass)) | Raw Hash, Salted and/or Iterated
3800 | md5($salt.$pass.$salt) | Raw Hash, Salted and/or Iterated
3710 | md5($salt.md5($pass))
Tishka17
о. php подъехал
Tishka17
мы ждали
Alex
Я про подобное
10 | md5($pass.$salt) | Raw Hash, Salted and/or Iterated
20 | md5($salt.$pass) | Raw Hash, Salted and/or Iterated
30 | md5(utf16le($pass).$salt) | Raw Hash, Salted and/or Iterated
40 | md5($salt.utf16le($pass)) | Raw Hash, Salted and/or Iterated
3800 | md5($salt.$pass.$salt) | Raw Hash, Salted and/or Iterated
3710 | md5($salt.md5($pass))
еще раз у тебя спрашивали как надо делать, а не как не надо.
Kop
еще раз у тебя спрашивали как надо делать, а не как не надо.
Тут холливар на другом возник, что соль не поможет при подборе
Alex
ну и к вопросу о том чего тебе нужно подтянуть - вот это и нужно.
почитай о хотя бы трех распространенных де-факто стандартных схемах для этого: PBKDF2, bcrypt, scrypt.
 Boo
я отдаю дань вашему терпению
Boo
Тут холливар на другом возник, что соль не поможет при подборе
тут нет холивара, тебе пытаются объяснить, очень кстати терпеливо, где ты не прав
Boo
имхо вопрос что нужно подтянуть должен был разбиться о вопрос а для чего. а не вот это вот всё)
Kop
тут нет холивара, тебе пытаются объяснить, очень кстати терпеливо, где ты не прав
Я к сожалению не могу принять тот факт, что люди считают что в случае использования слабого хэша и известной соли хуже чем использование слабого хэша и неизвестной соли
 Дмитрий
(почитал вики) - то есть, зная соль, я всего-то должен перегенерить радужную таблицу (под каждую соль) и пароли у меня в руках?
Дмитрий
сколько занимает генерация одной таблицы?
 Savva
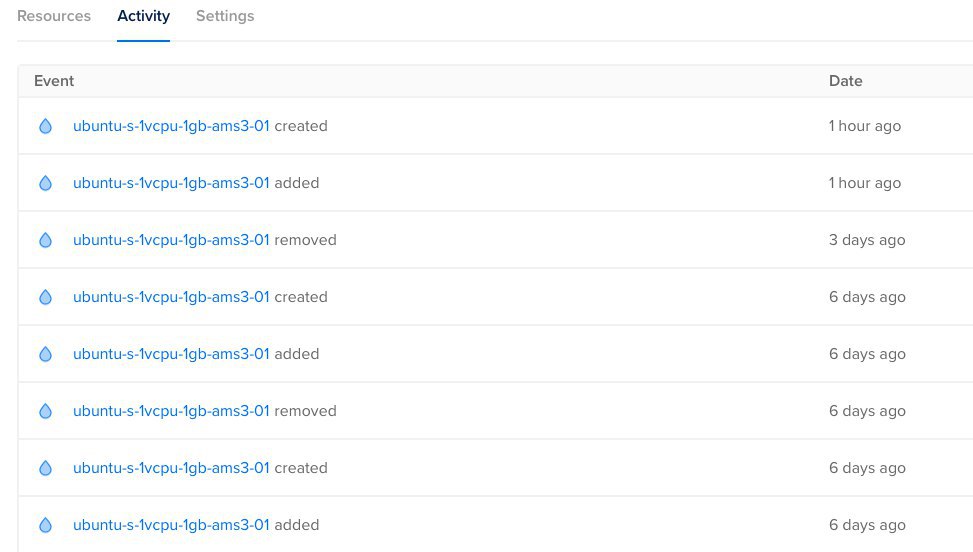
Народ, кто сидит на ДО. У вас не случалось такое, что внезапно удалялся дроплет? Устанавливал заказчику сервак, пару дней проработал, а потом просто пропал дроплет. У меня есть подозрения, что он случайно удалил, но я оставлю эту теорию на потом
Boo
а если соли разные, где их эти таблицы хоранить
Kop
(почитал вики) - то есть, зная соль, я всего-то должен перегенерить радужную таблицу (под каждую соль) и пароли у меня в руках?
Вам ненужно каждый раз генерить радужные таблицы, тот же haschat делает это на лету
Дмитрий
а если соли разные, где их эти таблицы хоранить
на сервере - рядом с хешем, взломщику - ну ему надо ломать, пусть думает
Kop
в общем, я просто оставлю это здесь
Kop
https://habr.com/ru/post/247527/
Alex
а если соли разные, где их эти таблицы хоранить
если соли разные эти таблицы сводятся к прямому перебору каждого из входов.
Boo
если соли разные эти таблицы сводятся к прямому перебору каждого из входов.
ну да, смыл таблиц теряется
 Vadim
Помогите вспомнить как десктоп окружение называется для линукса, там окошки ещё нельзя мышкой перемещать, а только хот кеями. Знаю что оффтоп, ну линуксоидов тут много)
Kop
если соли разные эти таблицы сводятся к прямому перебору каждого из входов.
Да, я же не оспаривал это, я полностью согласен
c
вернее, чтоб это имело выхлоп
Alex
ты видимо о тайловых WM
Alex
Xmonad, awesome, i3
Alex
Alex
увидишь кто удалял
Vadim
Xmonad, awesome, i3
Вот же оно i3 :D Спасибо, напомнил название "тайловый менеджер окон"
 Дмитрий
https://habr.com/ru/post/247527/
а причем тут это? статья занятная, да. но с тем же успехом можно было и что-то про СИ скинуть
Дмитрий
говорят, самый эффективный метод взлома
Kop
а причем тут это? статья занятная, да. но с тем же успехом можно было и что-то про СИ скинуть
общее представление.
Я долго пытался донести что соль + хэш != тот же хэш
Alex
общее представление.
Я долго пытался донести что соль + хэш != тот же хэш
нет, ты долго пытался донести что соль + пароль != пароль, но на самом деле соль + пароль == пароль, только длиннее.
Kop
нет, ты долго пытался донести что соль + пароль != пароль, но на самом деле соль + пароль == пароль, только длиннее.
Стойкость разная, вы же это понимаете?
В случае известности соли и переборе одного хэша ничего не меняется (генерации хэшей под словарь с паролями)
Tishka17
надоело
Tishka17
Стойкость разная, вы же это понимаете?
В случае известности соли и переборе одного хэша ничего не меняется (генерации хэшей под словарь с паролями)
это про постоянную соль, а не про известную
Alex
это уже не соль
Alex
а секрет
Boo
 Boo
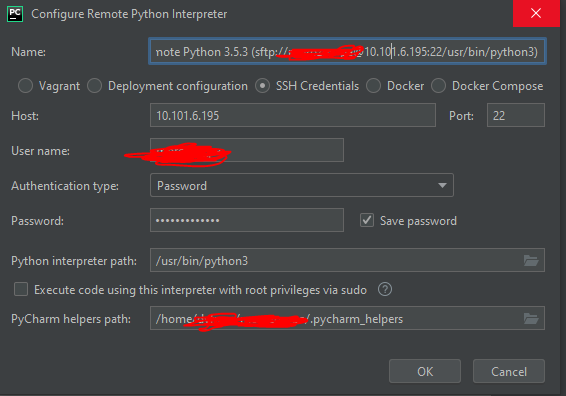
разве он не умеет запускать проект с одной машины, но с подключенным интерпритатором с другой?
 Vladimir
Kop
В общем, хочется подвести малые итоги спора, так как понимаю что никуда это не приведет.
Я считаю что неизвестная соль(для злоумышленника) затруднит жизнь злоумышленнику и я полностью согласен с высказыванием про радужные таблицы.
Отмечу тот факт, что пароли с неизвестной солью являются более надежными, чем с известной, а также считаю что возможно возникло недопонимание и если остались какие-то доводы и именно аргументированные доказательства того, что в данном вопросе был не прав, буду крайне рад в лс.
Tishka17
ещё раз: пароли с неизвестной солью невозможно проверить