 Вячеслав


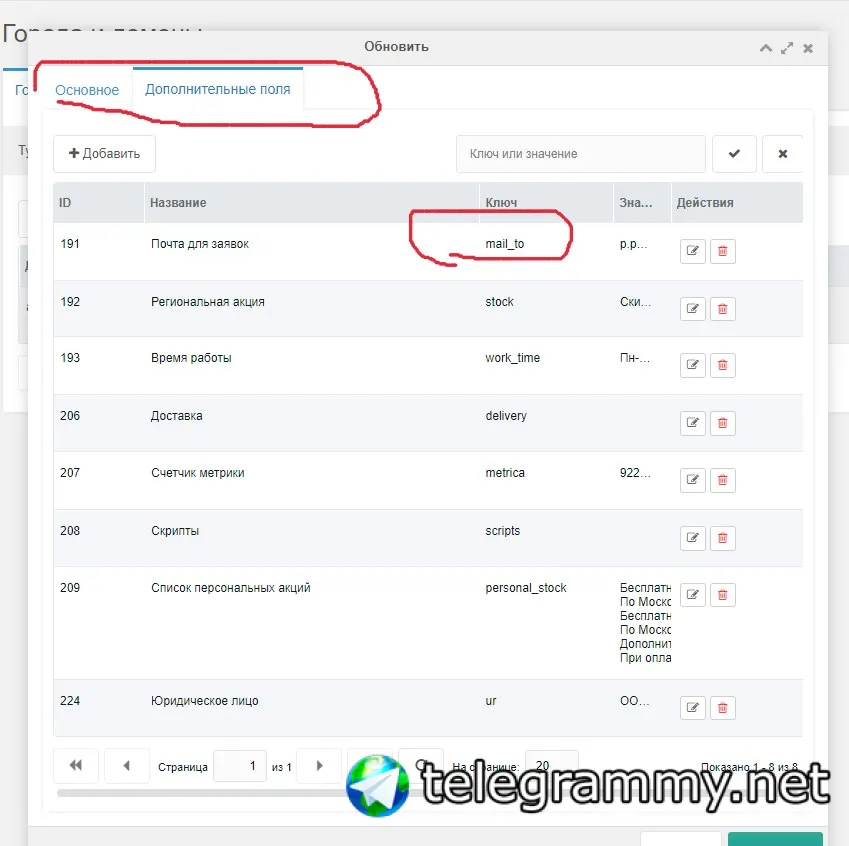
дополнительные поля получается только во фронтенде
 Вячеслав
 Евгений
посоны, а можно вызвать чанк вместо надписи в сиетмных настройках
site_unavailable_message
 Алексей
разрешаю
 OMFGDom
Всем добрый день, кто-нибудь знает как исправить, то что когда выводится время и время меньше 10 то 0 не добавляется, а то rss валидатор ругается
OMFGDom
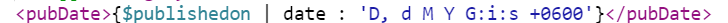 Алексей
посоны, а можно вызвать чанк вместо надписи в сиетмных настройках
site_unavailable_message
можно даже модификатор зафигачит, если повезет - сработает. )))
OMFGDom
 Алексей
Всем добрый день, кто-нибудь знает как исправить, то что когда выводится время и время меньше 10 то 0 не добавляется, а то rss валидатор ругается
посмотрите модификаторы date в php там где-то были с ведущим нулем и без.
 Алексей
Всем привет.
4й пункт:
docs. modx. pro/komponentyi/easycomm/plaginyi-i-kastomizacziya
Ссылку пробелами разделил (не пускают)
Там написано: 4. Создать поля в таблице modx_ec_messages.
Я так понял, это в БД надо прописывать?
 Артур
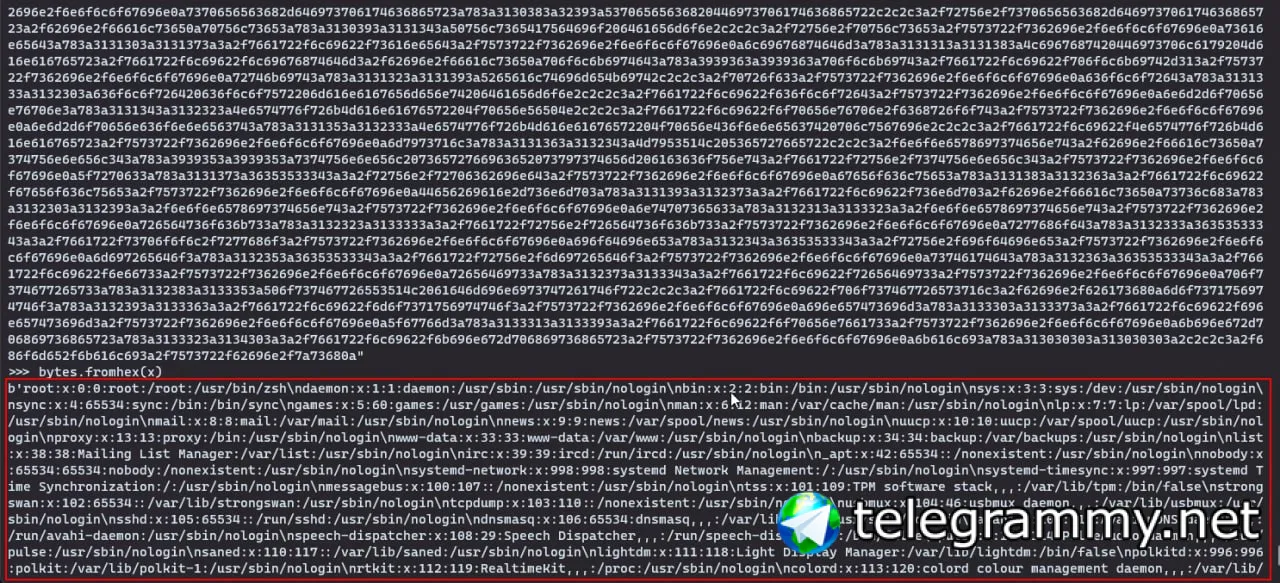
Господа как открыть файл который браузер не может открыть из-за нехватки памяти?
Евгений
Господа как открыть файл который браузер не может открыть из-за нехватки памяти?
js на тебя плохо влияет
Евгений
скачиваешь, открываешь НЕ в браузере
Артур
скачиваешь, открываешь НЕ в браузере
https://price42.procontext.ru/feeds/petrovich_mindbox.xml как это скачать?
Евгений
у меня откырлось
 Николай
 Евгений
хром
Евгений
на маке
Евгений
170мб
Евгений
могу качнуть и скинуть
Евгений
ща вообще мозилу скачаю
Евгений
я просто с криминального района европы
Артур
Теперь за @ShevArtV еще и PR проверять
Да ты не спеши. Я правки внесу и новый пришлю, там же косяков выше крыши.
Николай
Да ты не спеши. Я правки внесу и новый пришлю, там же косяков выше крыши.
Я и не спешу. Вон Женя пусть напрягается
Pavel
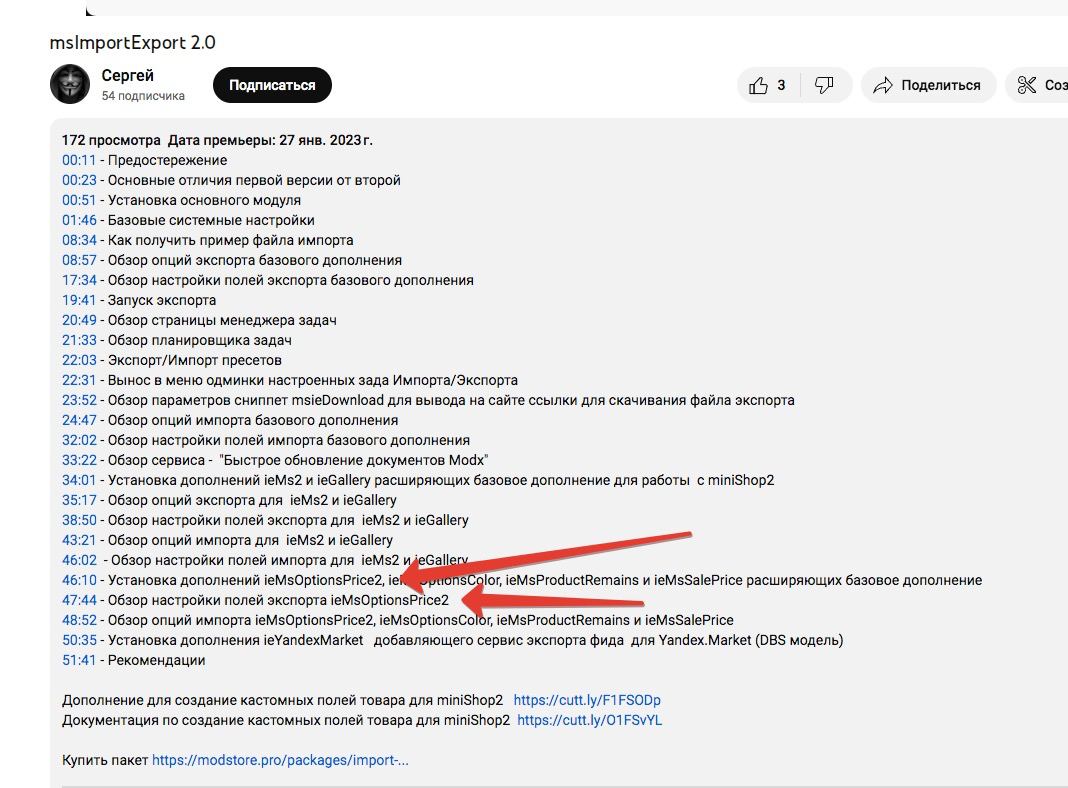
Кто-нибудь пользовался компонентом ieMsOptionsPrice2? Где есть хотя бы какая-нибудь документация (в readme пусто, на modstore тоже не нашел)?
Евгений
ieMsOptionsPrice2 - такое есть?
Евгений
видимо переделка чья-то
Николай
Этот баг был поправлен в версии 1.4.4. Обновитесь
Как ты вообще посмел продавать компонент с багом
Николай
Что за программисты пошли
Николай
Жулики сплошные
Николай
Давай к нам в minishop. Нам такие нужны
 Evgeniy
Да программисты не тестят удаление, они только добавляют
Evgeniy
Я и баги не удаляю, а добавляю
OMFGDom
Всем добрый день можно ли как-нибудь быстро удалить тикеты до определенного тикета по id например?
Николай
Pavel
ieMsOptionsPrice2 - такое есть?
да, даже на модсторе висит) Но как пользоваться - остается загадкой
Евгений
да, даже на модсторе висит) Но как пользоваться - остается загадкой
а ну там видимо надо видео глянуть
Евгений
вот прям тайминг
Pavel
 Pavel
 Nano.Karmabot.chat
Cool! webinmd got +1 from pandrosov. 156 karma in total.
 Александр
 Александр
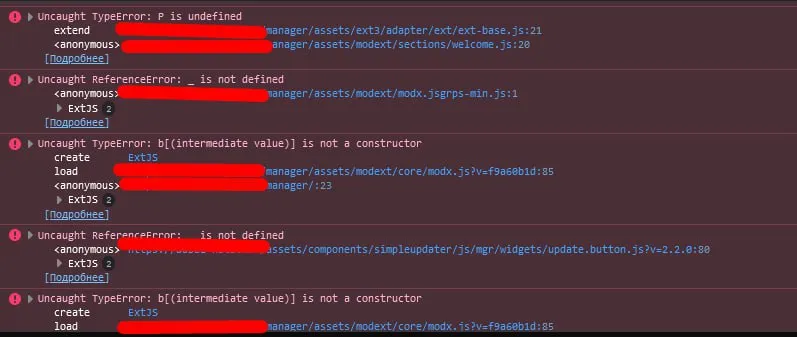
Накатывать поверх?
 Nikolay
сначала 100 грам белой) а потом и модх поверх
Алексей
Тут же все очевидно
Alexandr
Друзья кто-нибудь в корзине делал вывод по модификациям именно то фото товара, модификация которой была добавлена в корзину
Alexandr
например если разные размеры/цены и фото у товара