 alexey1m


да, ид товара
 Артур
{$id | resource: 'image'}
 Nikolay
без танцев с бубном можно получить картинку минишопа по id?
{$id | resource: 'thumb'}
Nikolay
а ну те же яйца
Nikolay
{7 | resource: 'image'}
Nikolay
к примеру
alexey1m
спасибо
alexey1m
думал как-то через другую таблицу надо
alexey1m
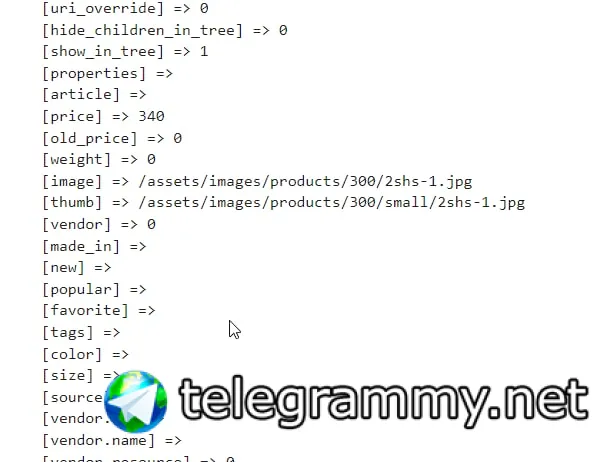
распечатал ресурс, там оказывается всё есть
alexey1m
 Nano.Karmabot.chat
Rad! ShevArtV got +1 from alexey1m. 76 karma in total.
Nano.Karmabot.chat
Swell! nikolay_kazachenok got +1 from alexey1m. 1 karma in total.
Nikolay
о у нас кармабот появился)? а давно
 Иван
Даже год
Nikolay
я просто прелагал пару лет назад меня послали
Nikolay
/top@nanokarmabot
Nano.Karmabot.chat
🏆 Таблица лидеров
🥇 Алексей Смирнов: 150 кармы
🥈 Евгений : 119 кармы
🥉 Николай Савин: 115 кармы
4. Иван Бочкарев: 88 кармы
5. Артур Шевченко💀: 76 кармы
6. Андрей Сергеевич: 61 кармы
7. Dan : 36 кармы
8. Степан Гончаров 🇷🇺: 35 кармы
9. Sentinel : 27 кармы
10. Дима 🚀 Сайт: 25 кармы
Смотреть полный список
Игорь
Резюмируя - modx это дырявая шляпа и ваше счастье, что он не такой популярный как WP любой сайт даже на 5ой версии laravel будет в тысячи раз безопаснее не смотря на огромное количество найденных уязвимостей с тех пор
Как то довелось на очень популярном сайте вычищать дыру, которую организовали укродрузья после 24 февраля, почти сутки я вручную просматривал каждый файл, возможно глаз замылился, а возможно так и не добрался, но в итоге пришлось написать скрипт импорта/экспорта всех жизненно важных сущностей в монгу, и развернуть сайт с нуля, перенеся уже из монги на абсолютно чистый сайт, только это помогло...
Вот только здесь такие темы не сильно принято обсуждать. Больше всё о всяких мелочах и костылях костыльных решений.
 Евгений
ну давайте обсуждать, с пруфами пожалста
Pavel
Вот только здесь такие темы не сильно принято обсуждать. Больше всё о всяких мелочах и костылях костыльных решений.
Как мне не раз тут и на modxpro заявляли "все все знают, не накидывай пожалуйста" ))
Pavel
ну давайте обсуждать, с пруфами пожалста
нужны пруфы как через PMA залить бекдор, который ты не обнаружишь ни одной программой сканирования? Или какие пруфы тебе нужны?
Pavel
Или как в лапшекоде pdoTools'a или любого из его сниппетов можно незаметно вставить пару строчек которые при определенном GET запросе будут авторизовывать меня в админке?
Евгений
нужны пруфы как через PMA залить бекдор, который ты не обнаружишь ни одной программой сканирования? Или какие пруфы тебе нужны?
ой, я тебя умоляю, имея доступ к базе в любой системе можно делать что угодно
Евгений
Roman
 Евгений
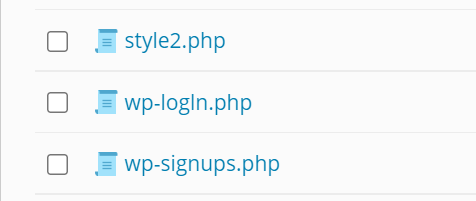
все, можно без пруфов, нашли кто тут ломает все
Евгений
но по пдоТулс все же хотелось бы
 Алексей
Привет всем. А можете гайд кинуть как делать свои пакеты. А то я нашел это https://docs.modx.com/3.x/en/extending-modx/transport-packages/build-script#
И не уверен что это оно
 Николай
Привет всем. А можете гайд кинуть как делать свои пакеты. А то я нашел это https://docs.modx.com/3.x/en/extending-modx/transport-packages/build-script#
И не уверен что это оно
Тебе поможет заготовка modExtra плюс изучение исходников существующих популярных компонентов
Артур
Привет всем. А можете гайд кинуть как делать свои пакеты. А то я нашел это https://docs.modx.com/3.x/en/extending-modx/transport-packages/build-script#
И не уверен что это оно
https://ilyaut.ru/extjs/how-modx-extras-work-1/
Артур
Привет всем. А можете гайд кинуть как делать свои пакеты. А то я нашел это https://docs.modx.com/3.x/en/extending-modx/transport-packages/build-script#
И не уверен что это оно
https://lectoria.pro/catalog/kak-sozdavat-komponenty-dlya-modx-revolution.html
Николай
Привет всем. А можете гайд кинуть как делать свои пакеты. А то я нашел это https://docs.modx.com/3.x/en/extending-modx/transport-packages/build-script#
И не уверен что это оно
Ну и тут можно спрашивать если есть конкретные вопросы, затыки
Алексей
Ну и тут можно спрашивать если есть конкретные вопросы, затыки
Пока что никогда такого не делал, решил попробовать, поковырять
Николай
Пока что никогда такого не делал, решил попробовать, поковырять
Компоненты очень разными бывают.
Не у всех даже есть админка и работа с базой
Pavel
ой, я тебя умоляю, имея доступ к базе в любой системе можно делать что угодно
Ну назови мне хотя бы 2 системы у которых имея доступ к бд можно влиять на бизнес логику сайта, например разместить "вирус" с часовым механизмом который начнет валить сайт только через пол года, когда уже все беккапы будут его содержать
Pavel
ну или системы, у которых можно имея доступ к бд подменять сессии пользователя, влияя например на жизненно важные транзакции
Иван
https://modx.pro/hosting/23448
 Dan
Dan
в принципе имея доступ к pma можно дофига че сделать, если он выставлен вовне
Pavel
vBulletin, invision power board
Там что, бизнес логика хранится в бд? Или под сделать ты имеешь ввиду перенести топики или поменять их наименование?))
Dan
Там что, бизнес логика хранится в бд? Или под сделать ты имеешь ввиду перенести топики или поменять их наименование?))
да, можно скрипты менять, грузить файлы на сервер, да и код свой выполнить, если знаешь что да как
Pavel
да, можно скрипты менять, грузить файлы на сервер, да и код свой выполнить, если знаешь что да как
Это печально, но они не подразумевают под собой создание интернет магазинов и работы с деньгами (пусть и виртуальными в виде бонусов) да и в принципе форум как раз информационно - центричен, в отличии от универсальной "CMF".
Ну и да, к слову судя по всему проекты заброшены, последняя активность у первой 2019 год, у второй 2020
Dan
Это печально, но они не подразумевают под собой создание интернет магазинов и работы с деньгами (пусть и виртуальными в виде бонусов) да и в принципе форум как раз информационно - центричен, в отличии от универсальной "CMF".
Ну и да, к слову судя по всему проекты заброшены, последняя активность у первой 2019 год, у второй 2020
Ну ты просил привести пару примеров, вот они, а остальное в принципе уже не интересно
Евгений
Ну назови мне хотя бы 2 системы у которых имея доступ к бд можно влиять на бизнес логику сайта, например разместить "вирус" с часовым механизмом который начнет валить сайт только через пол года, когда уже все беккапы будут его содержать
понятия не имею, никогда не интересовался взломами на таком уровне, для меня доступ в базу - уже конец.
Pavel
Ну ты просил привести пару примеров, вот они, а остальное в принципе уже не интересно
Ну тут, безусловно, соглашусь) Оказывается есть еще такие же больные "архитекторы" ))
Dan
Да и в принципе, поливать говном масспродукт - любой мастак, создать хотя бы близко такой же - уже переобувка начинается
Евгений
да и просто тусануть все из базы - и торба твоей бизнес логике
Pavel
понятия не имею, никогда не интересовался взломами на таком уровне, для меня доступ в базу - уже конец.
Доступ в базу на самом деле довольно типовая ситуация, вечные сливы баз мировых компаний это подтверждают, ну получили доступ в базу, ну слили какую то инфу, да даже если похерили базу, поднял из беккапа, поменял доступы, подкрутил безопасность, работаешь дальше, на все про все час времени и даже без простоя сайта если нормально настроена инфраструктура
Евгений
бэкапы поднял и работаешь дальше
Евгений
все ломают
Евгений
просто модх это как неуловимый джо))
Dan
Вообще странная логика "имея доступ к pma, можно в modx...". Доступ к pma, который не выставлен вовне, дофига куда двери откроет, если руки из нужного места растут, и тут не важно на modx у тебя сайт, или нет
Pavel
бэкапы поднял и работаешь дальше
Так в случае с modx'ом в базе давным давно может находится бекдор, который висит там чуть ли не с основания сайта и который невозможно отследить ни системой контроля версиями ни каким либо другим инструментом
Pavel
А учитывая ту тонну кода, который может хранится в бд на действительно большом проекте с 10летней историей глазами его найти будет невозможно, я сутки потратил практически без сна, у меня не получилось, при том что я имею опыт в отлавливании ошибок с мутексом на сильно нагруженных системах... А элементарный бекдор в modx'е на новостном сайте отловить не смог)))
 ⚡️Влад
А как долго вообще ключ обновляется в модсторе?
⚡️Влад
Сбрасывается)
⚡️Влад
Просто подождать или уже до завтра можно забить?
⚡️Влад
Напишите в чат на сайте
Да там тоже тишина) вроде как раньше там ваще за 5 минут решался вопрос)
Игорь
Да там тоже тишина) вроде как раньше там ваще за 5 минут решался вопрос)
опять паламался modstore)))
 Алексей
А учитывая ту тонну кода, который может хранится в бд на действительно большом проекте с 10летней историей глазами его найти будет невозможно, я сутки потратил практически без сна, у меня не получилось, при том что я имею опыт в отлавливании ошибок с мутексом на сильно нагруженных системах... А элементарный бекдор в modx'е на новостном сайте отловить не смог)))
И версия MODX там последняя и gallery не используется или последней версии? верно я понимаю?
⚡️Влад
опять паламался modstore)))
Та блин не обновлялся амоцрм год , владелец сайта тока ща раздуплил что формы не отправляются с сайта Ахахахах , вроде как в июне что то поменялось, и там весь лог ругается на амо
⚡️Влад
А там домен еще поменяли до кучи
Pavel
И версия MODX там последняя и gallery не используется или последней версии? верно я понимаю?
Да естественно, первое что я делал всегда в таких ситуациях - снос папки core подчистую и "чистое" накатывание обновления
Pavel
по этому наличие зловреда в файла исключено полностью было
Pavel
Да и не сервере все в докере с настроенным ограничением прав и жестким логированием, что в принципе исключает влияние извне
Dan
Вообще странная логика "имея доступ к pma, можно в modx...". Доступ к pma, который не выставлен вовне, дофига куда двери откроет, если руки из нужного места растут, и тут не важно на modx у тебя сайт, или нет
@ig_sid и че в этом комменте я написал неправильно? Или ты просто закулисная группа поддержки Павла?
Игорь
@ig_sid и че в этом комменте я написал неправильно? Или ты просто закулисная группа поддержки Павла?
почему ты всё в какие-то группы поддержки то пихаешь? 😊
Просто задумайся)))
Алексей
Да естественно, первое что я делал всегда в таких ситуациях - снос папки core подчистую и "чистое" накатывание обновления
на лицо или заказ взлома на этот сайт или просто кому-то погуляться захотелось )))
Dan
почему ты всё в какие-то группы поддержки то пихаешь? 😊
Просто задумайся)))
где я еще что-то про группы поддержки писал? И о чем мне стоит задуматься? Ты ответ на вопрос дать не можешь?
Игорь
где я еще что-то про группы поддержки писал? И о чем мне стоит задуматься? Ты ответ на вопрос дать не можешь?
Ну, короче, ладно)))
Адиос. Нет ни желания, ни времени холиварить.
Адиос!
Pavel
на лицо или заказ взлома на этот сайт или просто кому-то погуляться захотелось )))
Это была история после 24 февраля, работали руками явно т.к. после поднятия беккапа, сайт ложили с разной переодичностью, от получаса до двух часов, да и сайт новостной, а тогда как раз и работали по российским новостным сайтам