 Алексей


Версия php не менялась и mysql?
Алексей
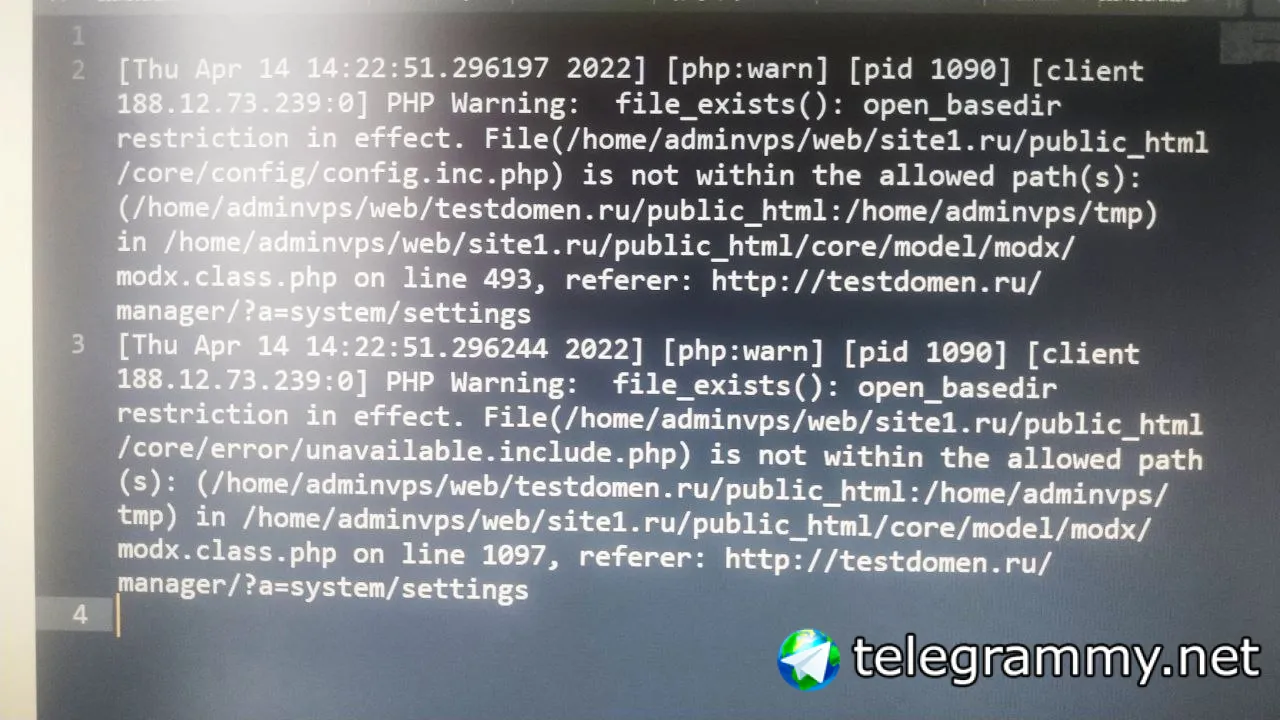
ну тут предупреждения... ничего криминального
 Froloff
Нет конечно.
Froloff
Это выдает modx. С сервером всё пострашнее))
Алексей
Кеш в ручную чистили?
 Евгений
Froloff
Кеш в ручную чистили?
Да! Минуту... Один момент есть. Я копировал с этого домена на другой несколько файлов внутри сервера. И такое ощущение что теперь дрмен их ищет по другому адресу ...
Алексей
Вспоминайте все что делали перед проблемой )
Алексей
потому что сайт может полететь по одной причине, если никто ничего не трогал.... крашнулся HDD, обновилось ПО :)
Алексей
у меня так БД полетела на серваке однажды.... весело было.
 Артур
Господа где взять рандомные 100 адресов в России?
 Sentinel
Господа где взять рандомные 100 адресов в России?
https://www.bestrandoms.com/random-address-in-ru?quantity=20
Алексей
 Froloff
у меня так БД полетела на серваке однажды.... весело было.
А как бы в принципе всё. Переносил один сайт на хостинг. Он ругался на старые файлы не адаптированные под php8. Я копирнул их из рабочей cms и как бы всё.
Артур
https://www.bestrandoms.com/random-address-in-ru?quantity=20
Классно, а по-русски он не умеет?
Алексей
А как бы в принципе всё. Переносил один сайт на хостинг. Он ругался на старые файлы не адаптированные под php8. Я копирнул их из рабочей cms и как бы всё.
подробнее... На проблемный хостинг или ИЗ проблемного на другой?
Какие файлы?
Алексей
если хотите помощи - пишите подробнее
Алексей
думаю вам нужно откатить изменения :)
Алексей
и все заработает
Алексей
ну и php нужно 7ю поставить по хорошему.
Froloff
Всю пачку копировал с упавшего по итогам сайта из core/model/modx/
Froloff
Так я не в него копировал а из него)))
Алексей
у вас на vps один сайт?
Froloff
Нет, все на modx
Алексей
короче вопросов стало еще больше...
что за домены - site1 и testdomain.ru
кеш чистили в папке не рабочего сайта?
Froloff
короче вопросов стало еще больше...
что за домены - site1 и testdomain.ru
кеш чистили в папке не рабочего сайта?
Тестовые домены. Кэш чистится по 7 раз в час))
Алексей
попробуйте обновить modx пакетом той же версии, но сделать бекап.
Froloff
попробуйте обновить modx пакетом той же версии, но сделать бекап.
С белым экраном как это сделать?
Sentinel
Классно, а по-русски он не умеет?
есть такой, но там по одному 😒
https://generatefakename.com/ru/address/ru/ru
Алексей
Тестовые домены. Кэш чистится по 7 раз в час))
в ручную чистили? - это взять и ручками через менеджер почистить (я не в курсе вашего механизма очистки)
Алексей
С белым экраном как это сделать?
а белый экран тут и не нужен.
вы не знаете как устанавливается?
Загуглите как MODX обновляется. найдите архив с нужной версией и обновите
Froloff
в ручную чистили? - это взять и ручками через менеджер почистить (я не в курсе вашего механизма очистки)
Чищб через filezilla - тупо удаляю весь core/cash
Froloff
а белый экран тут и не нужен.
вы не знаете как устанавливается?
Загуглите как MODX обновляется. найдите архив с нужной версией и обновите
Окей, пошел учиться обновлять modx)))
Артур
есть такой, но там по одному 😒
https://generatefakename.com/ru/address/ru/ru
Во что нашёл https://randomdatatools.ru/developers/ в самый раз)))
Артур
Господа, я чего-то не могу понять как использовать php basic auth для верификации другого сервера. Везде написано про всплывающее окно, но у меня нет никакого пользователя, которому надо его показывать. У меня запрос с другого сервера и мне перед тем как что-то делать с данными от него, надо убедиться что это нужный мне сервер. Как лучше это сделать?
 Павел
бэйсик аутх это уровень сервера, а не уровень пхп
 alexey1m
привет. подскажите как получить все опции товара в карточке товара
alexey1m
нужно для генерации ключа
 Dan
alexey1m
{$key = '!getCountOrKey'|snippet:[
'id'=>$id,
'price'=>$price,
'weight'=>$weight,
'options'=>$options[]
}
alexey1m
ключ неправильно генерируется. полагаю из-за опций
Артур
бэйсик аутх это уровень сервера, а не уровень пхп
Хорошо, но я не уверен что мне нужно именно это. Мне нужно чтобы 1С стучалась раз в две недели на определенный адрес на моём сайте и передавала json. Как обезопасить этот процесс на случай если на этот адрес захочет постучаться кто-то ещё?
Roman
Froloff
понял. норм.
СПАСИБО ОГРОМАДНОЕ! Через обновление всё встало на места! Ничего не потерялось. Просто огонь 🔥!)))
Алексей
ну и чудно )
Артур
По IP или секретному ключу.
Секретный ключ куда в тело запроса или в заголовки? Если в заголовки, то в какие?
 Nano.Karmabot.chat
Choice! smialexby got +1 from ShevArtV. 60 karma in total.
Roman
Секретный ключ куда в тело запроса или в заголовки? Если в заголовки, то в какие?
Ну ты постом же отправляешь, создай переменную.
 Sergey_K
Хорошо, но я не уверен что мне нужно именно это. Мне нужно чтобы 1С стучалась раз в две недели на определенный адрес на моём сайте и передавала json. Как обезопасить этот процесс на случай если на этот адрес захочет постучаться кто-то ещё?
Бле. Это уже было)
Самое эффективное - JWT.
Но если костыль, то код в заголовке, допустим, но его хранить придется
alexey1m
кто может подсказать. нужно к товару сгенерировать ключ такой же как его минишоп генерирует
чанк:
```
{$options='!msProductOptions'|snippet:[
'product'=>$id
]}
{$key = '!getCountOrKey'|snippet:[
'id'=>$id,
'price'=>$price,
'weight'=>$weight,
'options'=>$options
}
```
Sergey_K
Секретный ключ куда в тело запроса или в заголовки? Если в заголовки, то в какие?
X-access-token
Назови как угодно
alexey1m
сниппет:
$key = md5($id . $price . $weight . (json_encode($options)));
Артур
Бле. Это уже было)
Самое эффективное - JWT.
Но если костыль, то код в заголовке, допустим, но его хранить придется
Да было, я тогда решил остановиться на Basic Auth, но понял что это что-то не то.
Sergey_K
Да было, я тогда решил остановиться на Basic Auth, но понял что это что-то не то.
А я тебе сразу говорил
Sergey_K
Текст произвольный, да
Sergey_K
И отсеивай сразу если нет заголовка, если есть, то проверяй его
Sergey_K
Просто повторю, jwt позволит тебе передавать, допустим, еще айди клиента там же и срок токена.
При этом тебе ничего хранить не нцжно кроме клбча генерации - если подпись токена ок значит данным веришь. Все.
Roman
т.е. я могу любой заголовок придумать?
Ну вообще лучше какую-нибудь логику придумать. Чтобы нельзя было подделать.
Sergey_K
В заголовке токен, не надо ничего еще придумывать
Sergey_K
Можешь токен в стандартный заголовок сунуть
Артур
Можешь токен в стандартный заголовок сунуть
Правильно ли я понимаю: поскольку мне нужен всего 1 пользователь это 1С, я могу сгенерировать токен, ключ сохранить на сервере например в системных настройках и проверять наличие и корректность этого токена в заголовке?
 Степан
Хорошо, но я не уверен что мне нужно именно это. Мне нужно чтобы 1С стучалась раз в две недели на определенный адрес на моём сайте и передавала json. Как обезопасить этот процесс на случай если на этот адрес захочет постучаться кто-то ещё?
1C в принципе это не умеет вроде
а так просто меняйте адрес запроса по алгоритму
какуюнибудь там обратную дату пихайте
а вообще это делается с обратным ключом
1 итерация пробует почить ответный ключ
если не вернулся значит что-то пошло не так
2 итерация и последующая присылает последний ключ который вы используете при авторизации
Артур
1C в принципе это не умеет вроде
а так просто меняйте адрес запроса по алгоритму
какуюнибудь там обратную дату пихайте
а вообще это делается с обратным ключом
1 итерация пробует почить ответный ключ
если не вернулся значит что-то пошло не так
2 итерация и последующая присылает последний ключ который вы используете при авторизации
Чего 1С не умеет пост отправлять с заголовками?
Froloff
Правильно ли я понимаю: поскольку мне нужен всего 1 пользователь это 1С, я могу сгенерировать токен, ключ сохранить на сервере например в системных настройках и проверять наличие и корректность этого токена в заголовке?
Может проще сделать, чтобы на запрос 1с, сайт отправлял письмо на емеил, откуда его 1с спокойно заберет?!
Степан
Чего 1С не умеет пост отправлять с заголовками?
да
данный функционал он не из коробки вроде(ну так было, может чего нового появилось)
умеет
Froloff
да
данный функционал он не из коробки вроде(ну так было, может чего нового появилось)
умеет
Не обязательно post - тупо get
Артур
Может проще сделать, чтобы на запрос 1с, сайт отправлял письмо на емеил, откуда его 1с спокойно заберет?!
Мне нужно данный из 1С получать.