 Тип


если есть личка куда можно об этом репортнуть, могу описать проблему
Тип
скажем, уровень критичности высокий
 Евгений
или Василию
Евгений
я хз кто у них там за что отвечает
 Golovachov
 Yurij
почему многие пишут так: {$_modx->config['site_url']}, когда есть короче {'site_url' | config}
Удобность, если б не было выбора тогда б был один формат например я как работаю с PHP мне удобней {$_modx->config.site_url},
Евгений
Yurij
 Anonymous
вот этот файл http://kuku-inf-ua.1gb.ua/assets/export/export-5-30Jan2020_14-11.xlsx - 5000 рес 15 тв выгрузил за
timer= 669 msec
mem-max=27.2
mem=7.6
выгружено=5000
кто сможет быстрее, значит крутой, а я тупой :)
Yurij
 Иван
На заметку
Иван
 Golovachov
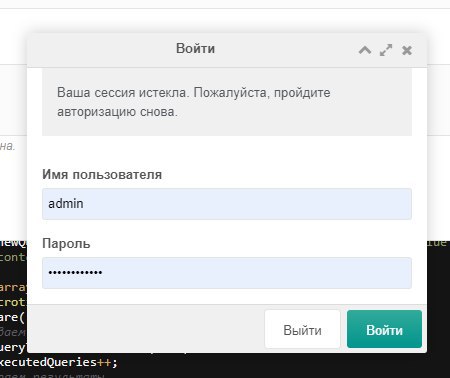
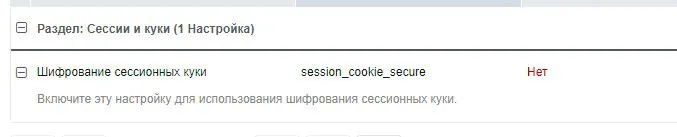
session_cookie_secure? Или прогер скидает сессию.
 Yurij
Golovachov
не знаю куда копать, ничего не трогали и вот опять 😩
чую что хостер виноват, но как доказать?
Yurij
Golovachov
а сколько берешь?
Yurij
а сколько берешь?
Ничего, просто помогу, если захочешь отправишь спасибо тогда по твоем желании.
Александр
переносил перед этим сайт?
Александр
проблема может быть в кэше, попробуй почистить core/cache/
если не поможет перезапусти setup
Golovachov
почистить всмысле удалить оттуда все?
Golovachov
прям по фтп?
Александр
да
 Павел
Непопулярное мнение - мало место на сервере, не хватает места писать сессии
Александр
после переноса эту папку всегда нужно чистить
Golovachov
Ничего, просто помогу, если захочешь отправишь спасибо тогда по твоем желании.
спасибо друг, пока сам попробую
Golovachov
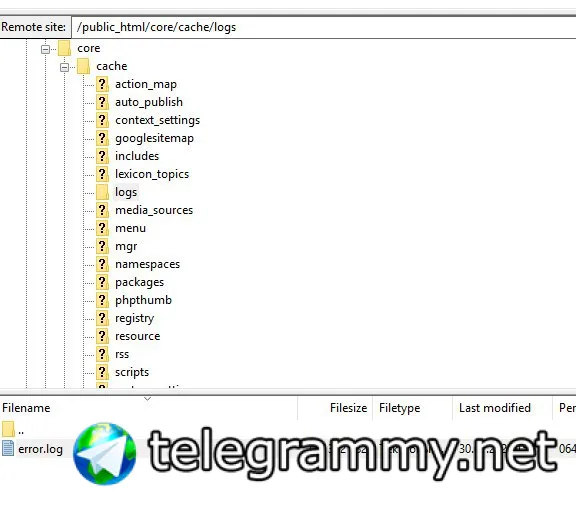
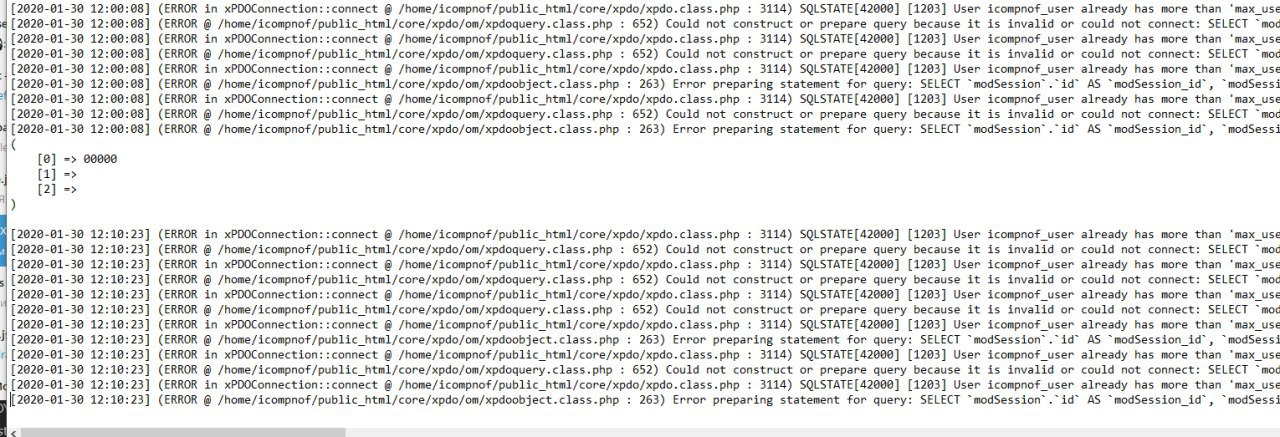
а это норм что этот файл логов весит 150мб?
Golovachov
 Yurij
спасибо друг, пока сам попробую
Ещё посмотри вариант Павела он более популярен, ещё если неверно указан base_url(иногда можно словить), или неверно настроен сервер
Golovachov
 Александр
а сколько юзеров на сайте?
Golovachov
только админ
 Sergey_K
 Golovachov
удаляю все папки из кеша кроме log
Yurij
удаляю все папки из кеша кроме log
тоже уже можешь удалять, так как у тебя уже должна быть копия файла на компе
Евгений
 Алексей
а это норм что этот файл логов весит 150мб?
ПФ... 150 мало. У меня как то 80гиг набежало...)))
Евгений
я в mixed image добавил поодержку
Евгений
но хз когда выложу)
Алексей
Хм...
Евгений
 Евгений
там проблема в phpthumb
Евгений
превьюшки через него выводятся и видимо он не пашет с svg
Александр
Пробовал кто-то ставить свою тему на Ace? Или подключать beautify?
 Алексей
Кстати норм идея - универсальное поле для медиа.
МпЗ ещё и ваще крутяк
Евгений
да, наверн надо и его
Евгений
по сути тут тоже что умеет стандартное поле изображения + свои фишки
Евгений
там можно любой mime type обрабатывать
Алексей
Как называется доп? :)
Yurij
Пробовал кто-то ставить свою тему на Ace? Или подключать beautify?
Я только стандартные ставил
 Василий
и дырявый причем
отсутсвие проверки CSRF - это не уязвимость само по себе. Иначе подавляющее количество сайтов можно называть дырявыми
Но ты прав, у меня по ошибке эта проверка была включена только для ajax запросов, теперь включил для всех
Василий
Вряд ли это кто-то использовал хоть раз, иначе мы бы получили сообщения об угоне аккаунта или странной активности, чего ни разу еще не было
Тип
Ну это уязвимость веба по-сути. Однако, отсутствие данной штуки может сильно навредить.
Василий
Да, согласен.
Я как-то уже позабыл, что бывают и обычные запросы, помимо ajax =)
Тип
У вас он самопис?
Василий
Тем более, что кросдоменный ajax блокируется браузерами по умолчанию, а вот обычный POST выполняется на ура
Привет из старого web
Тип
Да. К сожалению, они не все тогда смогли предусмотреть)
Василий
У вас он самопис?
Там MODX + miniShop2 + Office + свой функционал на их базе
У Office из коробки CSRF как раз включен и проверяется для всех запросов. А тут я уже настроил своего сверху и проверял только для ajax
Тип
Прикольно.
Тест новой версии modx как двигается?
Тип
Это я так уже, не по сабжу
Василий
Прикольно.
Тест новой версии modx как двигается?
У меня пока времени нет, планирую в начале февраля над pdoTools поработать для alpha2
Василий
её, кстати, уже можно тестировать на modhost.pro
Тип
Заценю потом.
Павел
У меня пока времени нет, планирую в начале февраля над pdoTools поработать для alpha2
а шо там обновлять?
бустрапинг, разве что
Василий
а шо там обновлять?
бустрапинг, разве что
его + хочу повыкидывать разный старый хлам и работать только с fenom в родных сниппетах
Yurij
Вряд ли это кто-то использовал хоть раз, иначе мы бы получили сообщения об угоне аккаунта или странной активности, чего ни разу еще не было
Я думаю никому не нужно было ломать.
Василий
Я думаю никому не нужно было ломать.
В любом случае, принципиальная возможность заманить юзера на фейковую страницу и угнать аккаунт была - а теперь её нет.