 🙈 PG


Тупо кладу в конец файла, и если выше нет return тогда скрипт сам за собой удаляет файлы кеша
 Сергей Шлоков
runSnippet та же фигня
Уточни о чем речь. Кэшируется скрипт сниппета или результат выполнения сниппета?
 Aleksey
привет всем. подскажите пожалуйста. хочу слегка подредактировать сниппет pdoPage.нашел в файле public_html/core/components/pdotools/elements/snippets/snippet.pdopage.php, но от редактирования ничего не меняется, сниппет не кешируется. Подскажите в чем дело? Может не тот файл и путь другой?
 Sentinel
сниппет в базе лежит
Sentinel
его можно найти в дереве элементов админки
 Nikita
В новостях modx revo вышла новость о том что версии ниже 2.6.5 успешно были взломаны и пора обновляться. Что за эксплойт был?Что он заражает и обычное обновление движка лчит проблему?
 koozoo
Доброе утро
 Николай
В новостях modx revo вышла новость о том что версии ниже 2.6.5 успешно были взломаны и пора обновляться. Что за эксплойт был?Что он заражает и обычное обновление движка лчит проблему?
Ну описали же все подробно уже в новостях. Сам же говоришь
Nikita
Ну описали же все подробно уже в новостях. Сам же говоришь
непонятно как взломы качуют от сайта к сайту
Sentinel
да как кочуют... если есть намек на modx.. сразу пробивают
Nikita
да как кочуют... если есть намек на modx.. сразу пробивают
что за намеки? Подробнее можно, есть документ который это все подробнее раскрывает?
Sentinel
где то есть про защиту modx
там в основном пути виноваты
 Serhii
где то есть про защиту modx
там в основном пути виноваты
Всмысле если у меня core, например, была вынесена за пределы публичной папки, то можно было не беспокоиться насчет этой атаки?
Sentinel
не факт
Serhii
Понял ))
Sentinel
путь к /manager админке сайта в основном сильно влияет... т.к. тут писали, что у кого папки были переименованы для админки, то заражения не было
Serhii
Надо переименовать ))
 Andrey
тоже минус, потому что я могу сделать 100к запросов вида somepage.html?getparam=1, затем somepage.html?getparam=2 и там до 100к. В итоге будет у тебя 100 тысяч файлов с кешем одной страницы
Вот чтобы такого не было, хорошо бы в конфигурации прописывать переменные нет
Andrey
Для Кеша
 Anonymous
Вот чтобы такого не было, хорошо бы в конфигурации прописывать переменные нет
если кто опишет, как это должно работать в виде issue, то можно и реализовать. Пока таких запросов не было из тех почти 600, что есть на github
Sentinel
А вот эти уже сложно найти...
Sentinel
Вот зараза
 Иван
 Миша
да хер знает
Иван
😂
 Aleksei
Я к тому, что уже месяц назад были взломы первые.
взломы были всегда, если кто-то не запаривался хотя бы минимальную безопасность на сайте соблюсти. например, оставлял core незакрытым. это пробемы разработчиков сайта, а не modx
Евгений
Ну тогда надо выпускать только advanced версию.
Nikita
ты уверен что первый путь четко определяет то что сайт взломан?
Nikita
gallery не был установлен если что
Миша
я так понял события на создание шаблона нет
 Sergei
как там называлась тема которая все элементы в статик переводит чтобы можно было феномом пользоваться спокойно
Anonymous
Ну тогда надо выпускать только advanced версию.
да много чего сделать можно, но не все и traditional освоить могут, не говоря уже о чем-то чуть более сложном
 Евгений
да много чего сделать можно, но не все и traditional освоить могут, не говоря уже о чем-то чуть более сложном
Сделать шаг из advanced опциональным и запилить один установщик общий. Было здорово
Pavel
Уточни о чем речь. Кэшируется скрипт сниппета или результат выполнения сниппета?
Результат выполнения, можно написать return rand(1, 999); и увидел что после первого выполнения результат не меняется
Миша
файловые кэшируются, у меня после сохранения в шторме просто папка cache сносится)
 Pavel
файловые кэшируются, у меня после сохранения в шторме просто папка cache сносится)
А если сниппет должен выводить динамические данные?
Евгений
Сделать шаг из advanced опциональным и запилить один установщик общий. Было здорово
Раз уж такая ситуация - я бы сделал опцию указания путей обязательными. И админку и ядро и коннекторы.
Евгений
Раз уж такая ситуация - я бы сделал опцию указания путей обязательными. И админку и ядро и коннекторы.
Делу это вряд ли поможет, а запутать новичка - вполне
Евгений
файловые кэшируются, у меня после сохранения в шторме просто папка cache сносится)
Не проще на момент разработки отключать кэш? Или феном игнорирует эту системную настройку?
 Alexander
А если сниппет должен выводить динамические данные?
Может надо в настройках выключить кеширование скомпилированных чанков?
У меня сниппет не кешируется.
Aleksei
А если сниппет должен выводить динамические данные?
честно сказать ни разу не сталкивался с тем, чтобы они кэшировались. у меня и mscart, и msorder по файлам рассованы и всё норм. попробуй cache_resource отключить в системных?
 iWatchYouFromAfar
Раз уж такая ситуация - я бы сделал опцию указания путей обязательными. И админку и ядро и коннекторы.
Если человек берется за создание сайта на MODX, то лично у меня предположение что человек минимум умеет читать / гуглить / ну и элементарно знает как устроен http протокол. Если с чем-то из этого проблемы - есть прекрасный wordpress, как там говорят, 5 элементарных шагов установки. Тебе домой могут поставить дверь, а вот сколько замков и каких на неё повесить, ты уже решаешь сам.
Сергей Шлоков
Alexander
Если человек берется за создание сайта на MODX, то лично у меня предположение что человек минимум умеет читать / гуглить / ну и элементарно знает как устроен http протокол. Если с чем-то из этого проблемы - есть прекрасный wordpress, как там говорят, 5 элементарных шагов установки. Тебе домой могут поставить дверь, а вот сколько замков и каких на неё повесить, ты уже решаешь сам.
Зачем знать, как работает http протокол, для того, чтобы сделать сайт на modx?
Pavel
Pavel
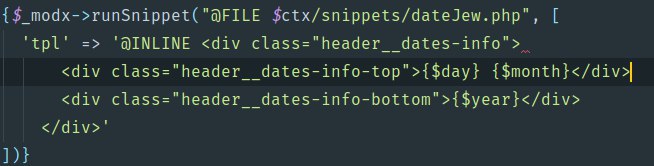
Через обычный вызов и у меня работает
Сергей Шлоков
{'@FILE snippets/test.php' | snippet}
 Pavel
Сейчас потестирую
Pavel
Сек
Pavel
Хм, я короче понял в чем суть
Pavel
Результат работы не кэшируется
Pavel
А сам сниппет кэшируется
Pavel
Сорян ребятки
Pavel
Я баран
Миша
я заскринил
Миша
на всякий случа
Pavel
😃
Сергей Шлоков
Я ж тебя спрашивал, что кэшируется ))
🙈 PG
unlink(str_replace(['includes/elements','.include.cache.php'],['scripts/elements','.cache.php'],__FILE__));
unlink(__FILE__);добавь в конец сниппета, и кеш будет каждый раз удалятся
по окончанию работы можно убрать
 Никита
Одмин еще каким-то антивирусом потом проверял
Ну скажем , вполне незаметно можно встроить в жс какой-нибудь fetch запрос , встраиваемый в формы на сайте и тем самым воровать данные клиентов
 Котэ
Итого 6 сайтов было засрано (из тех о которых узнал)
Котэ
кто больше?)
Котэ
везет)
Котэ
ну у меня и доменов куча на сервере)
Anonymous
у меня ни одного 🙂
Anonymous
клиенту одному просто обновил, но сайт был
Anonymous
остальные не на обслуживании, поэтому отправил сюда и в разделы о работе )
Nikita
Вот и я о том же