как думаешь о таких советах ?
о каких?
 Alena

 Alena
есть режим отладки docker, который позволяет отслеживать и фильтровать входящие http запросы
 🆂🅴🆁🅶🅴🆈
надо понизить версии:
1) либо скрипты
2) или программы в которых эти депрекейтед ещё не очень депрекейтед
Alena
это понятно, но вот прям сейчас задача стоит так - отфильтровать запрос...
🆂🅴🆁🅶🅴🆈
понятно, не готовы смореть шире, решайте задачу конечно
 Алексей
что значит отфильтровать? то что на экране (скриншоте выше) - отдает пхп
Алексей
Докер этим не управляет
Alena
ок, спс
Alena
так, на всякий случай, вдруг кому пригодится. Для того, чтоб изменить настройки php.ini в контейнере docker, можно применить команду sed. С ней все сложилось))
Alena
вывод ошибок depricated - это как раз php.ini. Переменная error_reporting
Alena
извините, не туда))
 Александр🦅🇺🇸
 Kenya-West
Я джва дня разбирался, почему:
---
extra_hosts:
- "host.internal.docker:host-gateway"
- не работает на Убунтах.
Задача стояла, чтобы контейнер с NGINX проксировал на голый хост трафик. Открывал порт на хосте через залупбек типа 127.0.0.1:9323, открывал вообще для всего Интернета 0.0.0.0:9323 (ломайте кто хочет!), но результат тот же: host.internal.docker не резолвился в контейнере.
Помогло лишь:
---
network_mode: host
- и очень аккуратное редактирование конфига NGINX, чтобы он не пытался отобрать 80 и 443 у хоста.
P. S. Это просто жалоба, что Docker ну вот такой, какой есть. Люблю я его, голубого такого кiта...
 Kenya-West
Я джва дня разбирался, почему:
---
extra_hosts:
- "host.internal.docker:host-gateway"
- не работает на Убунтах.
Задача стояла, чтобы контейнер с NGINX проксировал на голый хост трафик. Открывал порт на хосте через залупбек типа 127.0.0.1:9323, открывал вообще для всего Интернета 0.0.0.0:9323 (ломайте кто хочет!), но результат тот же: host.internal.docker не резолвился в контейнере.
Помогло лишь:
---
network_mode: host
- и очень аккуратное редактирование конфига NGINX, чтобы он не пытался отобрать 80 и 443 у хоста.
P. S. Это просто жалоба, что Docker ну вот такой, какой есть. Люблю я его, голубого такого кiта...
Всем привет! Стоит задача заэкспозить метрики node_exporter и нативный экспортер docker'а (которые, как известно, работают на хосте) через контейнер с Caddy (который не в network_mode: host).
ОК, заставил эти серверы с метриками подняться в докеровском мосту на 172.17.0.1, порты 9100 и 9323 соответственно.
Как из сети докера пробиться к этим эндпоинтам?
Прикол в том, что host.internal.docker без network_mode: host не заработает.
Kenya-West
Всем привет! Стоит задача заэкспозить метрики node_exporter и нативный экспортер docker'а (которые, как известно, работают на хосте) через контейнер с Caddy (который не в network_mode: host).
ОК, заставил эти серверы с метриками подняться в докеровском мосту на 172.17.0.1, порты 9100 и 9323 соответственно.
Как из сети докера пробиться к этим эндпоинтам?
Прикол в том, что host.internal.docker без network_mode: host не заработает.
Всё дело было в UFW. Так что все обвинения в том, что host.internal.cocker не работает, сняты.
P. S. Спасибо GPT o3 Pro в $200 подписке, которую я успел заюзать в день окончания платежного периода.
P. P. S. Чтобы догадаться, что дело было в файерволле, нужна нейросеть с триллионом параметров, да.
 BraVo123
ну или немного подумать и использовать нужные инструменты, например просмотр логов или tcpdump ..
 Vyacheslav
Всё дело было в UFW. Так что все обвинения в том, что host.internal.cocker не работает, сняты.
P. S. Спасибо GPT o3 Pro в $200 подписке, которую я успел заюзать в день окончания платежного периода.
P. P. S. Чтобы догадаться, что дело было в файерволле, нужна нейросеть с триллионом параметров, да.
да нет, это известная проблема конфликта docker и ufw, есть даже тулза docker-ufw
Vyacheslav
да нет, это известная проблема конфликта docker и ufw, есть даже тулза docker-ufw
поэтому прокси всякие используют, для единой точки входа трафика, чтобы не мучится с попыткой подружить виртуальные сети докера и фаерволл
P
Господа, а правда что docker image под arm на маке и под arm на линуксе - это разные бинари внутри?
мы сча стянули на мак докер пулом имедж с grafana/grafana-enterprise
потом этот имедж пушнули в ECR амазона
потом в кубере с гравитон тачками и амазон линухом запустили под и он сказал - кря
exec /bin/bash: exec format error
как это понять и где про это почитать?
P
(стягивать имедж нужно по дайджесту чтобы воспроизвести насколько я понял - но это не точно)
Матвей
Господа, а правда что docker image под arm на маке и под arm на линуксе - это разные бинари внутри?
мы сча стянули на мак докер пулом имедж с grafana/grafana-enterprise
потом этот имедж пушнули в ECR амазона
потом в кубере с гравитон тачками и амазон линухом запустили под и он сказал - кря
exec /bin/bash: exec format error
как это понять и где про это почитать?
Да, есть такой прикол. Там через multi-arch образы надо заходить
Матвей
Вот: https://www.docker.com/blog/multi-arch-build-and-images-the-simple-way/
P
Глянул. Там говорится о простых мульти-арх имеджах
А вот о разнице имеджей под arm для амазон линя и для арм мака не говорится
TokaToka
Глянул. Там говорится о простых мульти-арх имеджах
А вот о разнице имеджей под arm для амазон линя и для арм мака не говорится
Ну так армов много разных, это семейство архитетур, у которых общее только в базе.
Ищи манифесты под нужный и собирай ручками, просто ручками)
 Митяй
доброго вечера всем!
не найдется ли добр человек, который носом ткнет и на пальцах объяснит, как сделать так, что б у контейнеров были свои мак-адреса и отображались они в домашней сети как живые железки? или хотя бы направить в какую сторону копать по данному вопросу? заранее спасибо
NeymarJr
#book
🆂🅴🆁🅶🅴🆈
доброго вечера всем!
не найдется ли добр человек, который носом ткнет и на пальцах объяснит, как сделать так, что б у контейнеров были свои мак-адреса и отображались они в домашней сети как живые железки? или хотя бы направить в какую сторону копать по данному вопросу? заранее спасибо
свой мак адрес ... номер который хочешь получить через какие то проги ... ищи эмуляторы и наваливай мак адреса
x`
 x`
x`
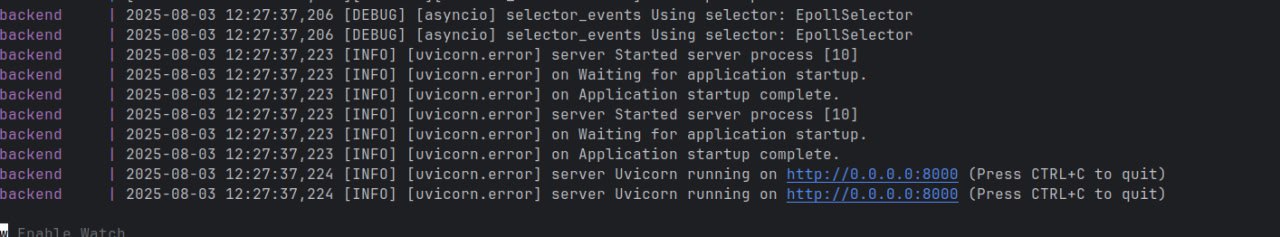
это связано как то с версией докера?
x`
может баг я хз
x`
это просто после обновления случилось
 Akane
x`
может у тебя два хендлера в логгере, которые пишут в тремиал?
да не как будто, оно пофиксилось как то само уже лол
x`
я хз как, но щас окей
 Mihail
помогите подебажить проблему в wsl
внутри контейнера
/prometheus # wget http://xps:9182/metrics
Connecting to xps:9182 (172.19.0.6:9182)
wget: can't connect to remote host (172.19.0.6): Connection refused
тут ип должен быть с локальной сети, как на хостовой машине докера:
$ wget http://xps:9182/metrics
--2025-08-15 00:52:21-- http://xps:9182/metrics
Resolving xps (xps)... 172.23.144.1, 172.27.144.1, 192.168.0.123, ...
Connecting to xps (xps)|172.23.144.1|:9182... connected.
...
доп инфа из контейнера
/prometheus # cat /etc/hosts
127.0.0.1 localhost
::1 localhost ip6-localhost ip6-loopback
fe00:: ip6-localnet
ff00:: ip6-mcastprefix
ff02::1 ip6-allnodes
ff02::2 ip6-allrouters
172.19.0.4 1f4b19d57e7b
/prometheus # cat /etc/resolv.conf
# Generated by Docker Engine.
# This file can be edited; Docker Engine will not make further changes once it
# has been modified.
nameserver 127.0.0.11
options ndots:0
# Based on host file: '/etc/resolv.conf' (internal resolver)
# ExtServers: [host(192.168.65.7)]
# Overrides: []
# Option ndots from: internal
/prometheus # ifconfig
eth0 Link encap:Ethernet HWaddr 0A:B3:E4:7C:E1:E3
inet addr:172.19.0.4 Bcast:172.19.255.255 Mask:255.255.0.0
UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
RX packets:434991 errors:0 dropped:0 overruns:0 frame:0
TX packets:301334 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:0
RX bytes:589661679 (562.3 MiB) TX bytes:34788973 (33.1 MiB)
lo Link encap:Local Loopback
inet addr:127.0.0.1 Mask:255.0.0.0
inet6 addr: ::1/128 Scope:Host
UP LOOPBACK RUNNING MTU:65536 Metric:1
RX packets:88773 errors:0 dropped:0 overruns:0 frame:0
TX packets:88773 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:1000
RX bytes:5202746 (4.9 MiB) TX bytes:5202746 (4.9 MiB)
докер используется внутри дефолтной ubuntu в wsl, а не в своей отдельной - docker-desktop
xps это имя хоста в локальной сети. Адрес внутри него не резолвится на локалхост, т.к. я убрал это в hosts wsl.
итого мне не понятно, откуда 172.19.0.6 взялся вообще. Куда дальше смотреть? в мосты?
Mihail
все, я разобрался. Я сознательно указал в одном из контейренров хостнейм совпадающий с хостнеймом хоста, хоть и контейнер по другому называется. А этот контейнер находится в этой же сети, как и контейнер из исходной проблемы. Вот думаю, что делать.
 Voiduin
все, я разобрался. Я сознательно указал в одном из контейренров хостнейм совпадающий с хостнеймом хоста, хоть и контейнер по другому называется. А этот контейнер находится в этой же сети, как и контейнер из исходной проблемы. Вот думаю, что делать.
переименовать можт хостнейм в контейнере и больше так не делать?)
ну и wsl не использовать - тк там можете найти еще больше тонких граблей на которые потратите время и потом все равно установите или виртуалку или vds начнете использовать
лично я уже проходил этот путь и вам может время сэкономлю
Mihail
переименовать можт хостнейм в контейнере и больше так не делать?)
ну и wsl не использовать - тк там можете найти еще больше тонких граблей на которые потратите время и потом все равно установите или виртуалку или vds начнете использовать
лично я уже проходил этот путь и вам может время сэкономлю
та уже переименовал. Проблема сейчас старая сохранилась. Мне теперь нужно как-то достучаться до хоста на mdns из nginx-контейнера без использования host.docker.internal.
Mihail
переименовать можт хостнейм в контейнере и больше так не делать?)
ну и wsl не использовать - тк там можете найти еще больше тонких граблей на которые потратите время и потом все равно установите или виртуалку или vds начнете использовать
лично я уже проходил этот путь и вам может время сэкономлю
я держусь уже больше 4 лет. И тенденция доработанности wsl только увеличивается. Поэтому вряд ли я с нее перейду 😊
 Dan
я держусь уже больше 4 лет. И тенденция доработанности wsl только увеличивается. Поэтому вряд ли я с нее перейду 😊
они там tensorflow починили под wsl ?
Khafizov Salavat
Всем привет. Кто может подсказать на счёт такой проблемы с прокси. Использую vite для сборки веба, прописал server с портом 3000. nginx я развертываю в docker и прописал для веба http://host.docker.internal:3000. Веб запускаю не в докере, а через консоль. При переходе на localhost:3000 ошибка 502 или 503
 Aleksey
Khafizov Salavat
Привет а в логах что
спасибо, оказывается в логах прокси сервера все было написано, оказывается ограничение стояло на кол-во запросов в сек
Komron
 Komron
 Alexey
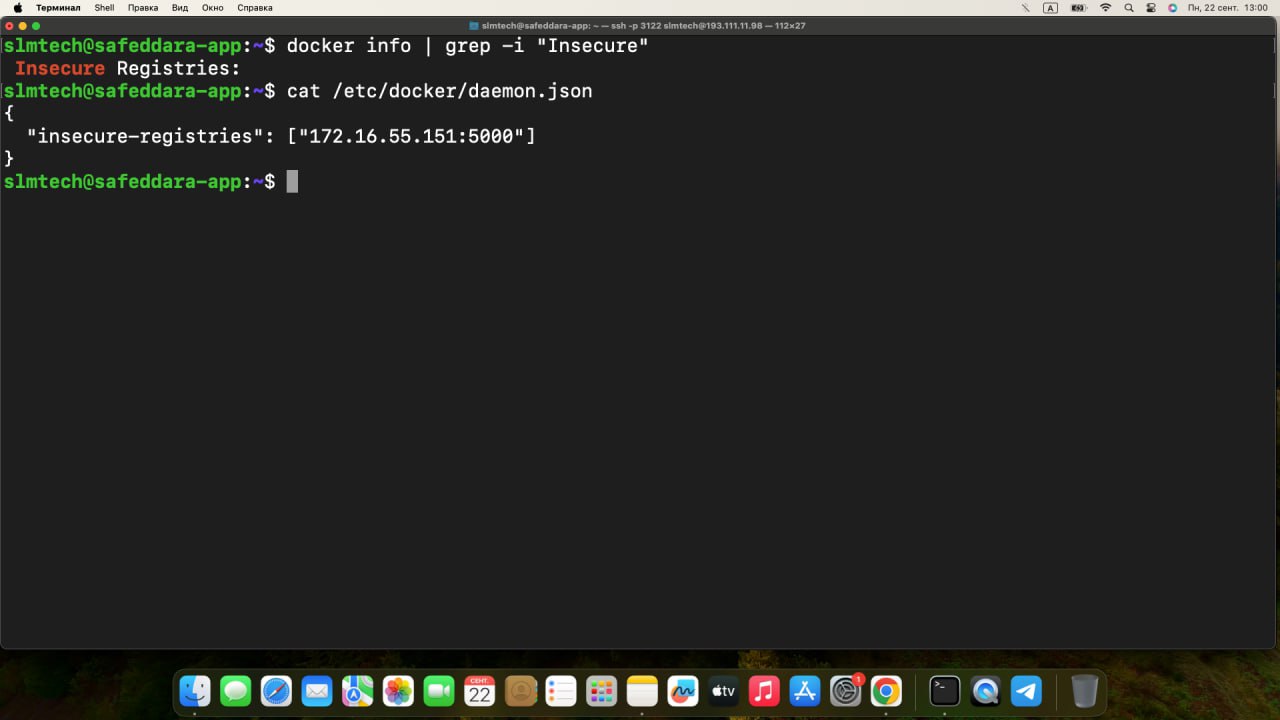
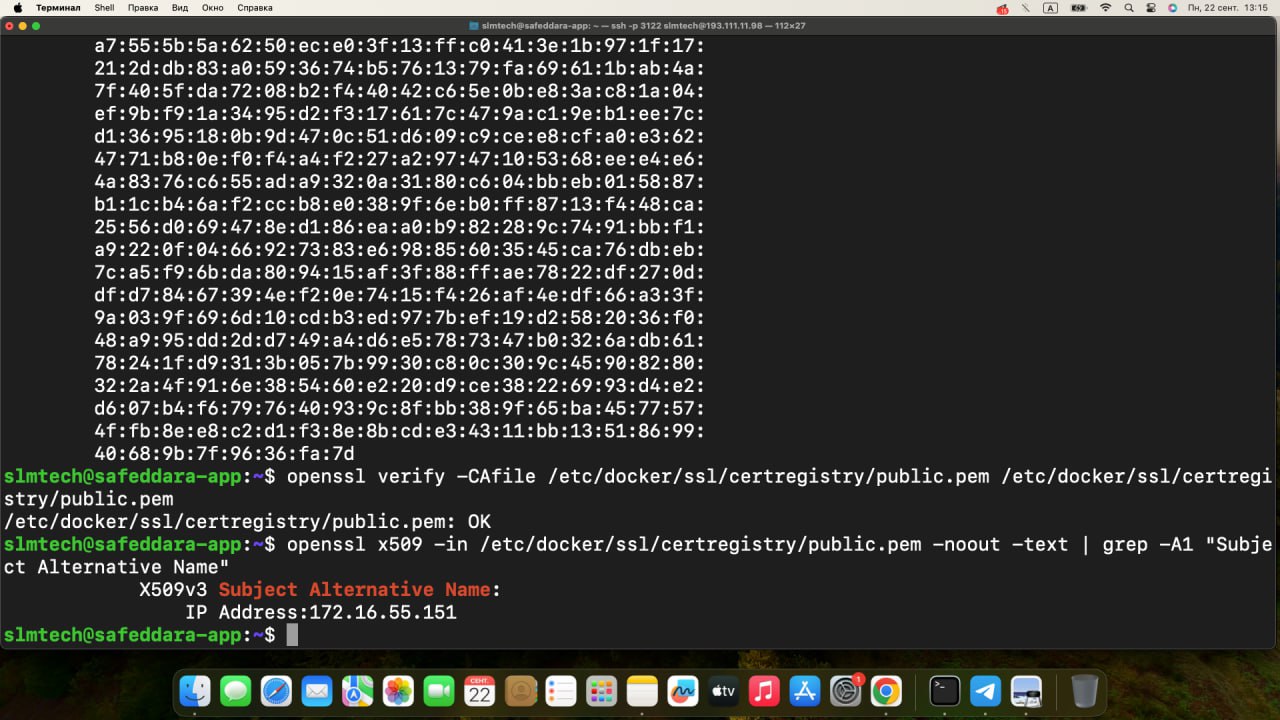
цепочку вашего чудо сертификата проверьте
 Alexey
и лучше все же имена использовать а не ip
Alexander
Komron
Alexander
 Komron
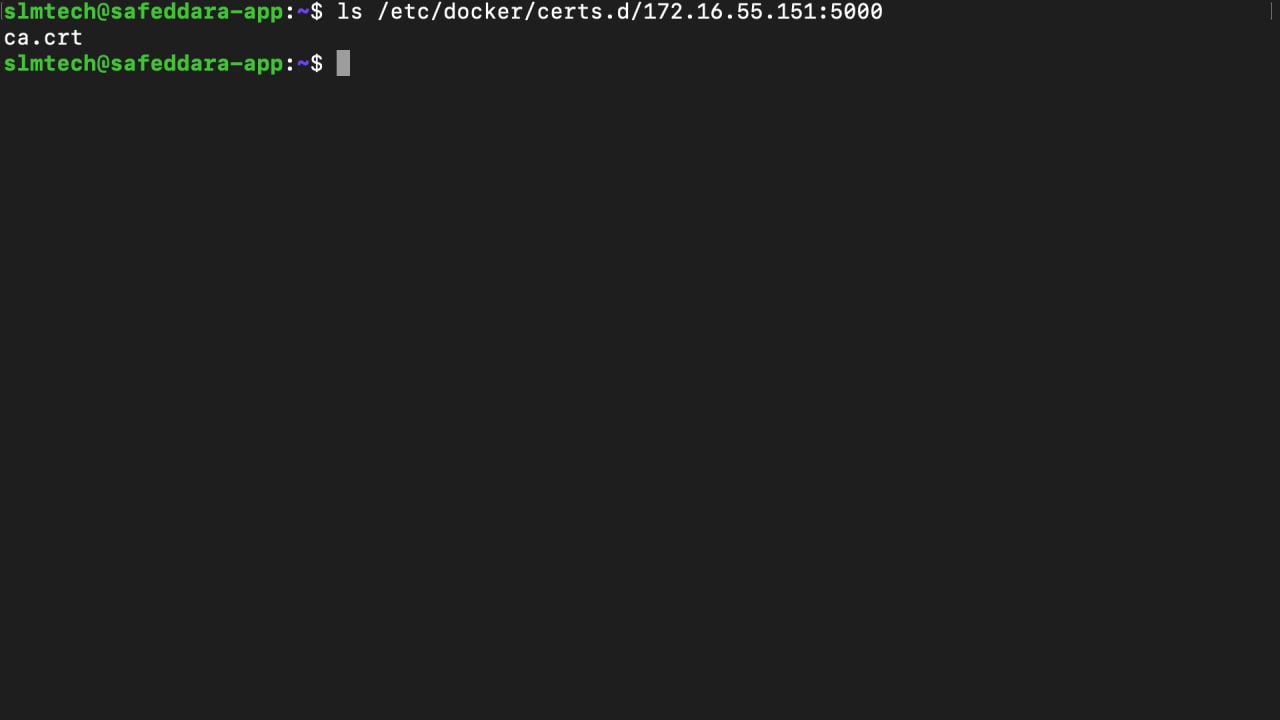
В общем, я бы делал доменное имя, на нормальном порту. Так все работает. По крайней мере у меня.
хорошо, спасибо большое
Махмуд
коллеги, подскажите какой-нибудь проект на golang чтобы:
1) код работал с ("инклюдил") библиотеками (сетевыми, например)
2) имел микроскопический бинарник (даже не 10 МБ, а желательно прям 1..2 МБ или меньше)
3) был достаточно распространённым/популярным (5+ тыс. звёзд)
цель - протестировать сборку и упаковку в контейнер
BraVo123
гы , golang < 1Мб , да там хеллоуворд больше :))
Махмуд
гы , golang < 1Мб , да там хеллоуворд больше :))
я там внимательнее перечитал условия
и оказалось, что нужно сделать мультистейдж без поддержки его докердемоном
Dmitriii
Ребят, а у вас пулятся образы с докер хаба без авторизации?
 thesNu
Махмуд
я там внимательнее перечитал условия
и оказалось, что нужно сделать мультистейдж без поддержки его докердемоном
ещё три вопросика:
1) существует ли аналог "чистого" alpine но с предустановленными build-essentials для golang?
2) если да - то squashed ли этот образ?
Или он (alpine-go-build-essentials) изначально со слоями внутри?
Есть ли для его DockerFile? (см. следующий пункт)
3) есть ли смысл взять этот потенциальный (я не гуглил существует ли он в природе, это просто пришедшая в голову идея) alpine-go-build-essentials, а потом
за один шаг (слой):
3.1 установить библиотеки
3.2 собрать бинарь
3.3 почистить кэши,
И
3.4 удалить то, что не нужно на этапе запуска
т.е. по сути из alpine-go-build-essentials сделать обратно "голый" alpine (но с моим бинарём + его зависимости этапа запуска)
?
потому что: && понавставлять в один RUN умеет и джун,
то, что у команды COPY может быть больше двух аргументов - тоже в принципе логично
но вот разорвать последовательность RUN-COPY-RUN или COPY-RUN-COPY (чтобы склеить в один слой) - слишком геморойно
напомню, речь о LECACY версиях демона (до добавления поддержки multistage)
 Ruslan
Привет всем)
Можно ли кого-то попросить выгрузить 2 образа
node:20-alpine
И mongo:8.0
На целевом хосте нет доступа в инет(он в закрытом контуре)
И нет доступа к системе с которой можно выгрузить быстро
Буду очень благодарен
Вот команды если кто-то не знает
docker pull node:20-alpine
docker save -o node-20-alpine.tar node:20-alpine
Alexander
А потом в base64 и сюда запостить? )
Ruslan
Можно мне в личку двумя архивами
Если кто-то может
Alexander
Я без компа сейчас
Ruslan
Понял)
В любом случае спасибо за то, что отозвался
Алексей
Привет всем)
Можно ли кого-то попросить выгрузить 2 образа
node:20-alpine
И mongo:8.0
На целевом хосте нет доступа в инет(он в закрытом контуре)
И нет доступа к системе с которой можно выгрузить быстро
Буду очень благодарен
Вот команды если кто-то не знает
docker pull node:20-alpine
docker save -o node-20-alpine.tar node:20-alpine
А что мешает самому? Ведь что с телеги качать, что с докерхаба - доступ в нет нужен.
Ruslan
А что мешает самому? Ведь что с телеги качать, что с докерхаба - доступ в нет нужен.
Доступ в тг с рабочки есть)
А к докер хабу)
Согласовывать 3 недели 😞
Алексей
Доступ в тг с рабочки есть)
А к докер хабу)
Согласовывать 3 недели 😞
А к российским зеркалам есть?
Алексей
К яндексу нет доступа?
Ruslan
К яндексу нет доступа?
Нет(
Вообще не смотрит в мир
Супер ограничения(
Я бы не просил сюда)
Это уже последняя идея
Алексей
Зато к телеге есть. Я бы безопасников повесил за одно место
Ruslan
Зато к телеге есть. Я бы безопасников повесил за одно место
Это не мне решать)
Я просто помощи попросил