не уверен, сейчас попробую
Logout
 Iozhiggg

 Iozhiggg
getent group docker
Iozhiggg
ls -l /var/run/docker.sock
 Ilya
так же выдает ошибку
Cannot connect to the Docker daemon at unix:///var/run/docker.sock. Is the docker daemon running?
Замечу, что докер-демон у вас слушает на /run/docker.sock , а клиент ломится к /var/run/docker.sock
Незнаю, кто тут неправ, но это как-то нездорово.
 Artem
Замечу, что докер-демон у вас слушает на /run/docker.sock , а клиент ломится к /var/run/docker.sock
Незнаю, кто тут неправ, но это как-то нездорово.
это я понял еще с самого появления ошибки часа 2.5 назад)
Iozhiggg
Что покажет ls -l /var/run/docker.sock
Artem
Что покажет ls -l /var/run/docker.sock
srw-rw---- 1 root docker 0 Feb 21 17:30 /var/run/docker.sock
Ilya
это я понял еще с самого появления ошибки часа 2.5 назад)
Но у меня почти везде /var/run — ссылка на /run , так что было бы пофиг.
Ilya
Что покажет ls -l /var/run/docker.sock
А ls -li /var/run/docker.sock /run/docker.sock
И sudo fuser /var/run/docker.sock
sudo fuser /run/docker.sock
Artem
Но у меня почти везде /var/run — ссылка на /run , так что было бы пофиг.
может дело в том, что я сломал network драйвер? но из логики исходя, то тогда у меня на локале не было бы инета, не то что в виртуалке
Artem
И что по этому поводу предприняли?
в большом сообщении указал попытки, после этого еще юзера менял, добавлял в группу
Artem
А ls -li /var/run/docker.sock /run/docker.sock
И sudo fuser /var/run/docker.sock
sudo fuser /run/docker.sock
6487 srw-rw---- 1 root docker 0 Feb 21 17:33 /run/docker.sock
6487 srw-rw---- 1 root docker 0 Feb 21 17:33 /var/run/docker.sock
Ilya
Artem
А ls -li /var/run/docker.sock /run/docker.sock
И sudo fuser /var/run/docker.sock
sudo fuser /run/docker.sock
sudo fuser /run/docker.sock
/run/docker.sock: 1 2992 44630
/run/docker.sock: 1 2992 44630
Ilya
может дело в том, что я сломал network драйвер? но из логики исходя, то тогда у меня на локале не было бы инета, не то что в виртуалке
Непонял — а вы не на локале что ли docker ps делаете?
Ilya
Artem
но до этого все ок было при docker ps , показывал контейнеры активные
Iozhiggg
А докер где стоит?
Artem
так вот, может тогда действительно network драйверу плохо?
Ilya
нет, я ошибся, не обращайте внимание
Так где вы docker ps делаете? Там, где ls -li /var/run/docker.sock или нет?
Artem
Так где вы docker ps делаете? Там, где ls -li /var/run/docker.sock или нет?
нет, просто от своего юзера
Artem
не понимаю
ls -li /var/run/docker.sock
7499 srw-rw---- 1 root docker 0 Feb 21 17:38 /var/run/docker.sock
Artem
Т.е. вы и судо для пользователя прописали? Покажите sudo -l
sudo -l
Matching Defaults entries for artem on artem-Modern-14-B5M:
env_reset, mail_badpass,
secure_path=/usr/local/sbin\:/usr/local/bin\:/usr/sbin\:/usr/bin\:/sbin\:/bin\:/snap/bin,
use_pty
User artem may run the following commands on artem-Modern-14-B5M:
(ALL : ALL) ALL
Ilya
ls -li /var/run/docker.sock
7499 srw-rw---- 1 root docker 0 Feb 21 17:38 /var/run/docker.sock
Теперь прямо последовательно — docker ps
Artem
Теперь прямо последовательно — docker ps
artem@artem-Modern-14-B5M:~/work/freelance/-main$ ls -li /var/run/docker.sock
8874 srw-rw---- 1 root docker 0 Feb 21 17:45 /var/run/docker.sock
artem@artem-Modern-14-B5M:~/work/freelance/main$ docker ps
Cannot connect to the Docker daemon at unix:///var/run/docker.sock. Is the docker daemon running?
Ilya
artem@artem-Modern-14-B5M:~/work/freelance/-main$ ls -li /var/run/docker.sock
8874 srw-rw---- 1 root docker 0 Feb 21 17:45 /var/run/docker.sock
artem@artem-Modern-14-B5M:~/work/freelance/main$ docker ps
Cannot connect to the Docker daemon at unix:///var/run/docker.sock. Is the docker daemon running?
Чтож, видимо таки докеру нужны какие-то куски из его network, которые вы "сломали".
(Или есть другая странная причина такой неработы).
Можэте начинать или с strace на docker-демона или прямо со сброса конфигурацыи в максимально дефолтное состояние.
Ilya
конфигурации всего докера?
Ну, да, херь какая-то ведь творится.
Я, правда, не знаю, что вы понимаете под "сломал network". Можэт, там можно будет понять — что сломано.
Ну, и я бы на вашэм месте потренировался с strace — полезная по сути вещь-то.
Iozhiggg
Я бы переустановил докер с удалением /var/lib/docker если там сильно полезного ничего нет.
Artem
понял, всем спасибо за советы, буду пробовать
Dmitriy
Привет всем! Внутри docker-compose.yml есть 2 сервиса... бэкенд и pg.... как сделать так что бы если в env прописан PGHOST сервис pg не запускать?
 Shutov_Nikolay
Ilya
Привет всем! Внутри docker-compose.yml есть 2 сервиса... бэкенд и pg.... как сделать так что бы если в env прописан PGHOST сервис pg не запускать?
Exit в entrypoint ему вписать если env есть...
 Mihail
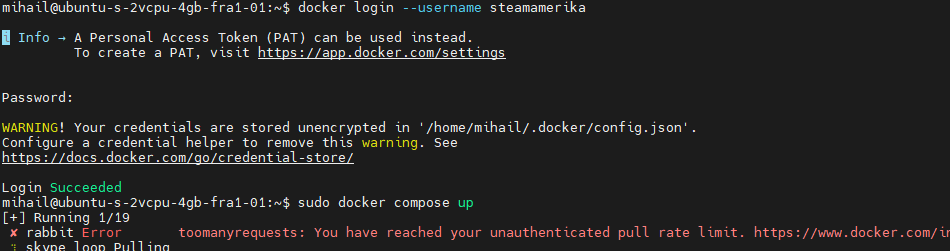
переехал на новый сервер. Логинюсь в docker login ghcr.io. Запускаю docker compose up, который выкачивает образ из приватного гитхаб-репозитория и мне выплевывается постоянно в течении последней недели эта ошибка.
Error response from daemon: toomanyrequests: You have reached your unauthenticated pull rate limit. https://www.docker.com/increase-rate-limit
Вижу по ссылке, что докер может накладывать ограничения на пулы с его хаба. Но у меня же вроде приватный репозиторий 💁🏻♂️
Mihail
Показывай docker-compose.yml
ну окей, используется image: rabbitmq только из публичных. Остальные приватные. Но внутри тоже могут использовать публичный
 Максим
Один только docker login никак не меняет адреса, откуда скачиваются образы. Нужно либо явно в имени образа указывать адрес registry, либо на уровне настроек docker daemon.json
Mihail
Один только docker login никак не меняет адреса, откуда скачиваются образы. Нужно либо явно в имени образа указывать адрес registry, либо на уровне настроек docker daemon.json
да, конечно, приватный образ в image: у меня примерно такой
ghcr.io/username/reponame:production
Максим
Mihail
Максим
только этот
Ну за ним docker вполне может ходить в dockerhub, для которого docker login не выполнялся в принципе
Максим
При условии, что ты каждый раз делаешь pull всех образов без разбору
Mihail
Ну за ним docker вполне может ходить в dockerhub, для которого docker login не выполнялся в принципе
выполнялся логин в докерхаб тоже. Если я правильно понимаю, он по дефолту идет, если ничего не указывать
Максим
выполнялся логин в докерхаб тоже. Если я правильно понимаю, он по дефолту идет, если ничего не указывать
Когда выполнялся, где выполнялся, с каким статусом
Максим
 Максим
Либо sudo убери, либо добавь его к docker login
Mihail
Либо sudo убери, либо добавь его к docker login
ахах, лол. Точняк! Спаибо 😊 Получается, это мне дополнительно к приватной репе нужно будет еще и логиниться в докерхаб каждый раз для нового сервака?
 Voiduin
Ребят привет - подскажите кто как на серверах получает и обновляет сертификаты lets encrypt если вы используете докер для развертывания?
Получать их вручную умею нормально в консоли, но возник вопрос как лучше делать это внутри докер контейнера
Правильно понимаю что лучше делать отдельный контейнер с certbot где дирректория куда кладутся ключи монтируется в другие контейнеры уже?
Почему лучше именно так делать - для того чтобы можно было одними ключами пользоваться в разных контейнерах?
И отдельно вопрос - не оверхед ли для одного серт бота иметь отдельный контейнер, нет ли смысла тогда его просто в системе запустить или это чем то плохо?
 BraVo123
я поставил Traefik и не парюсь по этому поводу :)
 Aleksey
 Andrey
 АРС
Всем привет у кого есть опыт работы с docker ?
У меня бот по хостингу ботов пользователей нужно чтобы для каждого пользователя создавался изолированный контейнер а внутри него venv
Это реально ?
 Nowa🇺🇦
 Robocat
да вполне реально
но не рационально
зависит от задачи. Мне сложно представить нафига это надо, но если так, то venv должно быть достаточно?
 Пушистик
Ребята есть кто может помочь по докеру ?
Пушистик
Панель чего?
Awg easy, всё настроено, просто я очистил историю браузера и теперь не могу войти
Пушистик
Awg easy, всё настроено, просто я очистил историю браузера и теперь не могу войти
Как мне сказали надо через терминал открыть докер и посмотреть как там всё прописано, я пытался но ничего не получается, у меня нет знаний в этом направлении
 Вячеслав
sudo docker ps
В студию пожалуйста))