поднимите контейнизацию, где будете ограничивать по ресурсам, и давайте доступ в эти контейнеры, и пусть поднимают свой докер,
только не стоит давать рут права ни кому, и запускать докер от рута, если вы только не самоубийца ))
Спасибо, а подскажите, пожалуйста, какую именно контейнеризацию поднять?
Что это за решение?
Какие ключевые слова, по которым нужно искать?
 a-lab


 Alexey
MS
Дороу мужики, нужен гайд для нуба по доскеру, чо делоц?
Интригуешь,
Дороу мужики, нужен гайд для нуба по доскеру, чо делоц?
Ютуб, гугл, https://habrahabr.ru/post/310460/
Serguei
да хоть lxc, сейчас их много
Поддержка lxc в докер с 1.10 прекращена - https://ru.m.wikipedia.org/wiki/LXC
Alexey
Поддержка lxc в докер с 1.10 прекращена - https://ru.m.wikipedia.org/wiki/LXC
и что?
это не означает что им нельзя пользоваться
Serguei
поднимите контейнизацию, где будете ограничивать по ресурсам, и давайте доступ в эти контейнеры, и пусть поднимают свой докер,
только не стоит давать рут права ни кому, и запускать докер от рута, если вы только не самоубийца ))
В чём преимущество контейнеризации вручную против докера? Лимиты в докере нельзя ставить или вероятность выполнения за пределами контейнера выше?
Alexey
вначале почитай вопрос, а потом задавай дурацкие вопросы
Serguei
Вопрос про безопасность предоставления root доступа злоумышленнику внутрь контейнер докер. Вы предлагаете создавать контейнер вручную без докер. Возникает вопрос в чём преймущество? Если нет преимущества зачем предлагать?
 Alex
Привет
 Jasur
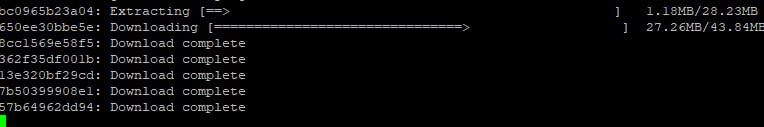
привет у всех docker образы не пуллится?
 Jasur
Спуллить
 Азат
latest: Pulling from library/docker
manifest for docker:latest not found: manifest unknown: manifest unknown
Привет, Татьяна! Добро пожаловать в RU.Docker — Официальное Русское Сообщество! Если ты не 🤖 ты знаешь что делать :)
Привет, Ekaterina! Добро пожаловать в RU.Docker — Официальное Русское Сообщество! Если ты не 🤖 ты знаешь что делать :)
 Slach
всем привет
а может помнит кто -то был какой то сервис который просто по имени образа позволял комбинировать несколько образов в один
что то типа
service/golang/latest/nodejs/lts
и тебе просто качается образ который уже все нужное содержит?
 Владимир
всем привет
а может помнит кто -то был какой то сервис который просто по имени образа позволял комбинировать несколько образов в один
что то типа
service/golang/latest/nodejs/lts
и тебе просто качается образ который уже все нужное содержит?
Называется Dockerfile, щас бы в 2к25 доверять такую работу какому-то стороннему сервису
Slach
Называется Dockerfile, щас бы в 2к25 доверять такую работу какому-то стороннему сервису
нет, я именно про сервис...
 Vadim
 Влад
Добрый день. может кто то подсказать, такая - проблемаю Есть wireguard в контейнере. Клиентом у него является keenetic. Туннель успешно установлен. Не могу с сервера пинговать keenetic 192.168..... На кинетике всё настроено. соседних клиентов в тунеле на сервере вижу. а с сервера никак
From 172.19.0.1 icmp_seq=1 Destination Host Unreachable
Подозреваю, что проблема с маршрутами и докером....
 Валидатор
Ребят всем привет. Такая проблема. Использую CUPS Server на raspberry pi. Необходимо установить драйвера от принтера, но они качаются только под amd64 / i386. Выходит проблема как установить их на raspberry pi. Думаю поднять отдельный виртуальный контейнер через qemu с amd64 и там установить всё это дело.
Есть ли еще какие нибудь варианты как это можно решить? Уже 3 недели мучаюсь, помогите пж.
 your angel with horns || твой ангел с рогами ||
всем привет, кому не сложно можете пожалуйста помочь, у меня есть приложение в виде кода, мне его просто нужно запустить через Докер, но у меня не получается
 Максим
всем привет, кому не сложно можете пожалуйста помочь, у меня есть приложение в виде кода, мне его просто нужно запустить через Докер, но у меня не получается
С такой формулировкой помощи можешь особо не ждать.
Вот если укажешь, что именно ты уже сделал, и что конкретно не получается решить, то может и помогут
your angel with horns || твой ангел с рогами ||
С такой формулировкой помощи можешь особо не ждать.
Вот если укажешь, что именно ты уже сделал, и что конкретно не получается решить, то может и помогут
у меня задание было, создать приложение, либо веб приложение, у меня весь код готов, но когда пытаюсь его открыть в докере, с помощью терминала, у меня выдает ошибку
your angel with horns || твой ангел с рогами ||
воот
Максим
у меня задание было, создать приложение, либо веб приложение, у меня весь код готов, но когда пытаюсь его открыть в докере, с помощью терминала, у меня выдает ошибку
"Задание"? Надеюсь это не для какого-нибудь собеса
your angel with horns || твой ангел с рогами ||
Максим
Текст ошибки в студию, телепатов тут нет
your angel with horns || твой ангел с рогами ||
Текст ошибки в студию, телепатов тут нет
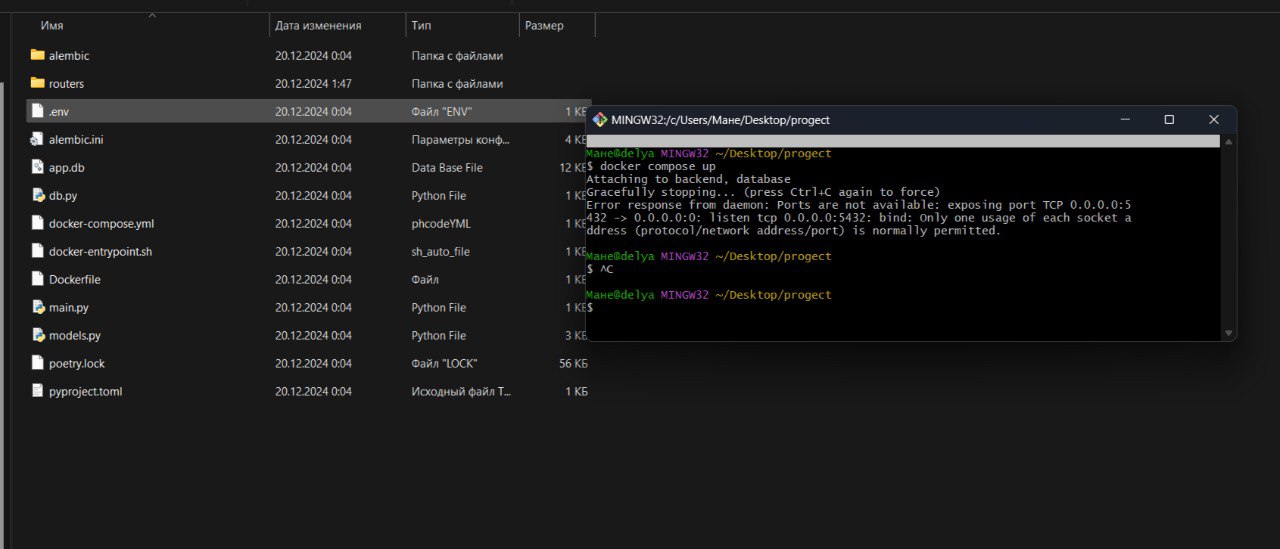
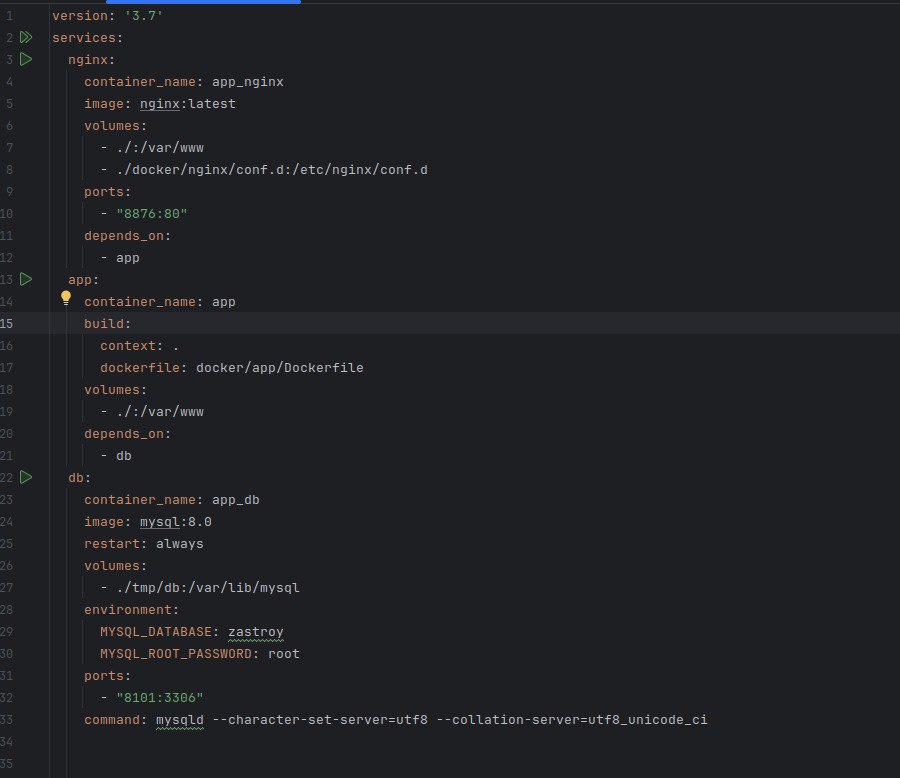
Error response from daemon: Ports are not available: exposing port TCP 0.0.0.0:5432 -> 0.0.0.0:0: listen tcp 0.0.0.0:5432: bind: Only one usage of each socket address (protocol/network address/port) is normally permitted.
your angel with horns || твой ангел с рогами ||
вот, эта ошибка
Максим
Показывай, как запускаешь контейнер
 Alexander
С ходу вижу ошибку в слове project…
your angel with horns || твой ангел с рогами ||
это название папки простоо
your angel with horns || твой ангел с рогами ||
docker-compose.yml покажи. Я уже говорил, телепатов тут нет
это команда такая? или приложение докер
your angel with horns || твой ангел с рогами ||
я не понимаю ничего😓
your angel with horns || твой ангел с рогами ||
извинитее
 Andrey
Нейробиолог Юсте: ключ к пониманию мозга лежит в представлении о нем как о машине предсказаний
https://overclockers.ru/blog/ITznaniya/show/197630/U-nas-v-golove-budet-ustrojstvo-kotoroe-pozvolit-nam-podkljuchat-sya-k-seti-s-pomosch-ju-mozga
 Алексей
 Алексей
 Максим
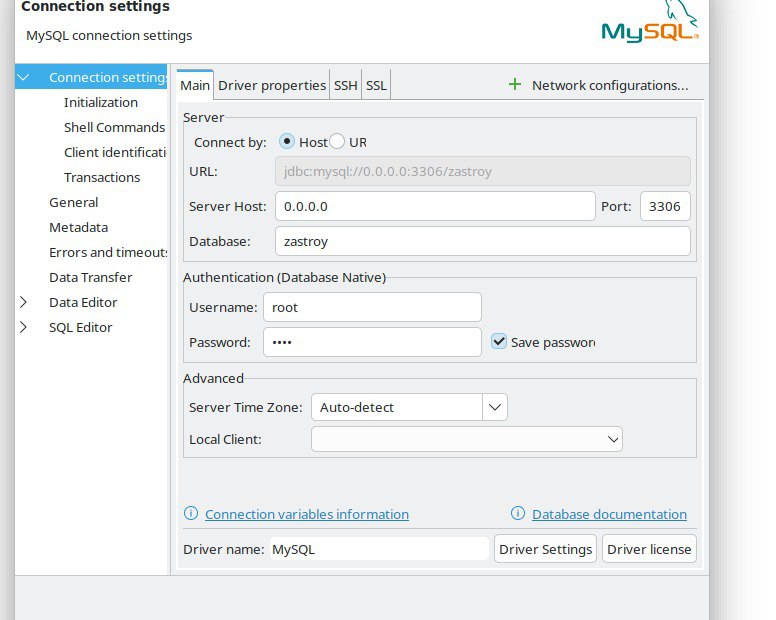
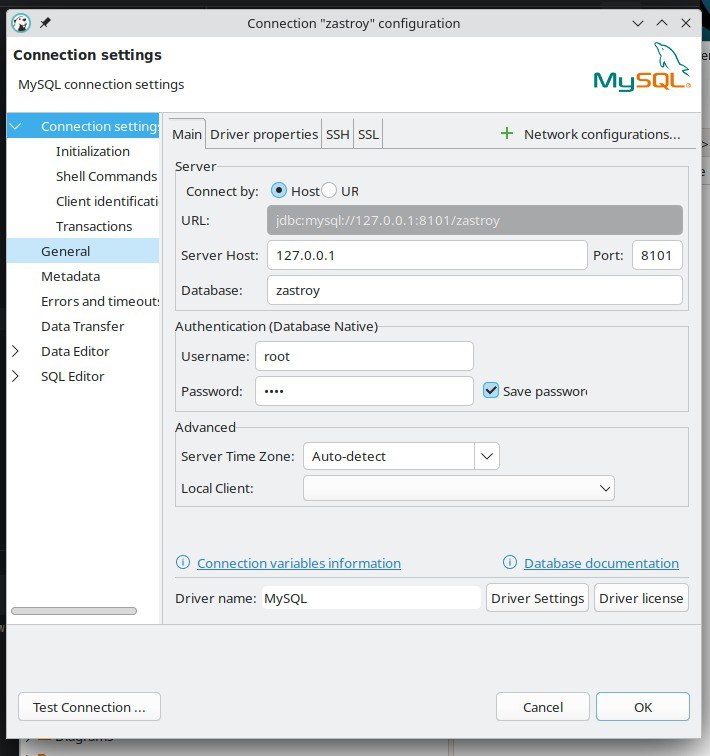
Ну и вместо 0.0.0.0 указывай 127.0.0.1
Алексей
Ты же указал ports 8081:3036, с хоста нужно подключаться к внешнему порту (первый), а не внутреннему
 Максим
 Алексей
Максим
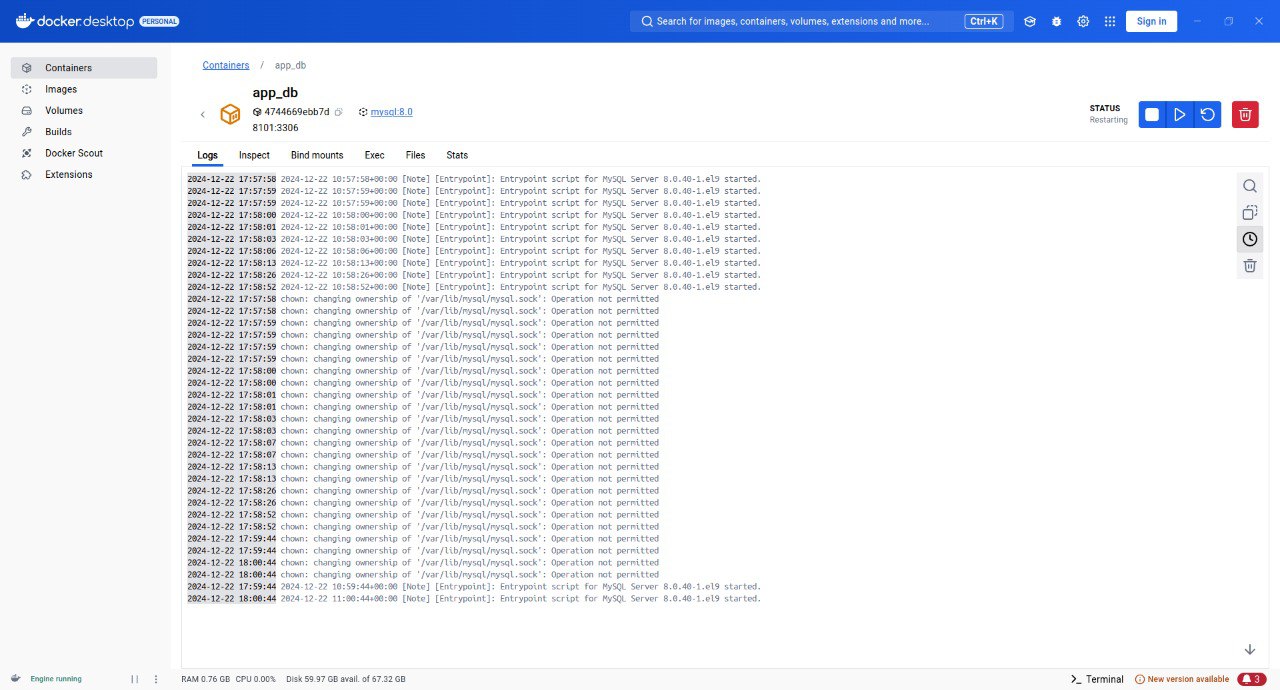
Из-за ошибки в логе
Максим
Нужно взять и погуглить, что она означает
Максим
Рекомендую использовать volume вместо монтирования данных в папку рядом с docker-compose.yml
S
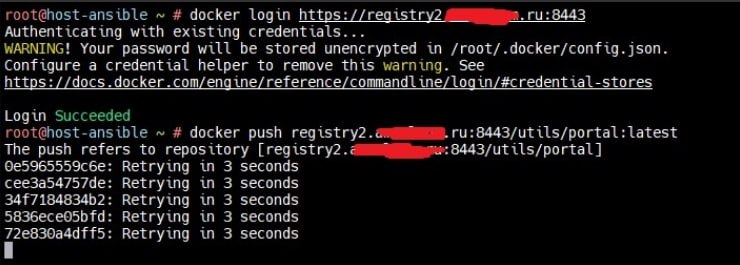
кто-нибудь поднимал для своих нужд registry-admin (RegistryAdmin — это инструмент пользовательского интерфейса реестра Docker, который позволяет пользователям управлять доступом и записями частного реестра Docker)?
Iozhiggg
S
Коллега, вопрос не про НРАВИТСЯ/ НЕ НРАВИТСЯ, а про опыт разворачивания именно того продукта, о котором написал выше. Вдруг здесь в сообществе есть люди, которые знакомы с этим. Есть пара вопросов по теме
Andrew
S
 Egor
 Grib
Господа, приветствую, есть потребность реализовать подключение через цепочку VPN --> TOR --> VPN, скажите, можно ли реализовать её с помощью Docker контейнеров?
Grib
То есть в одном контейнере VPN1, в другой TOR, в третьем VPN2
Grib
Есть ли какие-то проблемы весомые в такой реализации? В основном везде советуют делать такую цепочку через виртуальные машины, но мне показалось такое решение избыточным (Зачем запускать полноценную OS и гипервизор, если можно просто запустить контейнер?)
Georgy
Georgy
Внутри контейнеров те же самые линуксы
Привет, Богдана! Добро пожаловать в RU.Docker — Официальное Русское Сообщество! Если ты не 🤖 ты знаешь что делать :)
 Andrey
Не тот чат
Kenya-West
Всем привет! Красиво и более-менее безопасно оформил, чтобы сертификаты от certbot на хосте ровно ложились в директорию /etc/ssl/shared/ с 0750 для директории и 0640 для файлов и владением root:certaccess. И только юзеры в группе certaccess могут читать то, что внутри.
Хостовые сервисы норм читают серты. А как сделать так, чтобы любой не рутовый Docker контейнер мог читать всё внутри этой папки, если я её примонтирую?
volumes:
- /etc/ssl/shared:/etc/letsencrypt:ro
Пользователь и группа, которые оперируют внутри Docker-контейнера, заранее неизвестны и могут быть любыми, так же, как и контейнер может быть rootless и/или distroless.
Проблема в том, что контейнер я не контролирую, он сторонний, в контейнере нет группы certaccess, и, соответственно, даже при совпадении только ID или только GID у тамошнего юзера доступа к директории не будет. А 0644 ставить я не хочу.
Null
🐳✨ Дорогие друзья, участники нашего сообщества! ✨🐳
Завершается ещё один год, полный контейнеров идей, запусков и портов в новое! 2025 уже стоит на старте, готовый развернуться с чистого образа, чтобы подарить нам ещё больше стабильности, гибкости и возможностей для масштабирования жизни и работы.
Вы — те самые разработчики, DevOps-инженеры и IT-мастера, которые превращают хаос в порядок, создавая микромиры стабильности внутри каждого контейнера. Спасибо, что остаетесь с нами, вдохновляете и делаете Docker таким мощным инструментом для всего IT-сообщества!
Пусть в новом году всё деплоится гладко, образы остаются лёгкими, а кластеры всегда оркестрируются без единого сбоя. Мы верим, что ваше мастерство развернёт самые сложные задачи на любых масштабах, а жизнь будет стабильно работать, как запущенный контейнер.
С Новым годом! Пусть ваш Dockerfile пишет только успех, а путь к любым мечтам всегда заканчивается строкой RUN achieve_dreams. 🚀🐳
 Dan
🎄 Сегодня в честь Нового 2025 Года действует особая ссылочка - пригласительный в закрытый легендарный чатик русисадминс.
👉 https://t.me/+8bZiDberq_MwNDMy ☃️ 🎉
Disclaimer: будьте готовы ко всему. Вы должны понимать для чего вы это делаете, и куда идёте. Я - предупредил.
Махмуд
решилось?
NYET
а ты написал такой?
ищу так же нечто для git
пайджер, который наглядно покажет, например, что блок кода был перенесён из одной секцииyaml в соседнюю
ну или соответствующие настройки (конфиг) для git-delta
Сергей
Добрый вечер. Подскажите пожалуйста. Запускаю докер в докере. В первый контейнер передаю днс параметром --dns="192.168.77.10" и все имена разрешаются как надо, а вот когда запускается контейнер в контейнере у него уже днс=8.8.8.8 . Пробовал перезаписывать файл hosts, но он то ли не сохраняется то ли перезаписывается. Как можно передать днс во второй контейнер?
Влад
Ребят, прошу подсказать, что делаю не так. Правильно ли указываю доступ к файлу с переменными для env
doсker-compose.yml содержит следующее:
volumes:
- /app/nextcloud/db:/var/lib/mysql
- /app/secret:/secret/
env_file:
- /app/secret/.env
environment:
MYSQL_ROOT_PASSWORD: ${MYSQL_ROOT_PASSWORD}
MYSQL_DATABASE: nextcloud
MYSQL_USER: nextclouduser
MYSQL_PASSWORD: ${MYSQL_PASSWORD}
по логам вижу, что контейнер выдаёт ошибку
You need to specify one of the following as an environment variable:
- MYSQL_ROOT_PASSWORD
- MYSQL_ALLOW_EMPTY_PASSWORD
- MYSQL_RANDOM_ROOT_PASSWORD
Andrew
Ребят, прошу подсказать, что делаю не так. Правильно ли указываю доступ к файлу с переменными для env
doсker-compose.yml содержит следующее:
volumes:
- /app/nextcloud/db:/var/lib/mysql
- /app/secret:/secret/
env_file:
- /app/secret/.env
environment:
MYSQL_ROOT_PASSWORD: ${MYSQL_ROOT_PASSWORD}
MYSQL_DATABASE: nextcloud
MYSQL_USER: nextclouduser
MYSQL_PASSWORD: ${MYSQL_PASSWORD}
по логам вижу, что контейнер выдаёт ошибку
You need to specify one of the following as an environment variable:
- MYSQL_ROOT_PASSWORD
- MYSQL_ALLOW_EMPTY_PASSWORD
- MYSQL_RANDOM_ROOT_PASSWORD
переменная ${MYSQL_ROOT_PASSWORD} должна быть прочитана до запуска компоса