 Интригуешь,


Ммм
Интригуешь,
2 дня
Интригуешь,
с докером
Ты хоть напиши, в чем проблема) я хоть и не знаток, но третий месяц по чуть-чуть кусаю докер, может помогу)
 s
это сложно расказать это нужно показать
s
желательно через дискорд
Интригуешь,
Да ёлки палки
 Владимир
Ты хоть напиши, в чем проблема) я хоть и не знаток, но третий месяц по чуть-чуть кусаю докер, может помогу)
Ну вот зачем ты ему подсказал)
Владимир
 Интригуешь,

 Максим
 Akane
с десятками наследований
 Aleksey
Интригуешь,
Привет смысла нет альпина ток в докерах живёт на хосте убунта норм
При одном ядре?
Делить половину ядра (одно логическое ядро) с операционкой и гошкой?)))
Aleksey
При одном ядре?
Делить половину ядра (одно логическое ядро) с операционкой и гошкой?)))
До 2012 года ток так и было и проблем не было
Интригуешь,
Хрен поспоришь
Aleksey
При одном ядре?
Делить половину ядра (одно логическое ядро) с операционкой и гошкой?)))
И ОС и Гошка (питон) прям сейчас на старой плате работают
 Влад
Народ, добрый день!
Очень нужна помощь. 10 часов мучался так и не получилось исправить😭😭
Есть следующая связка: Nginx Proxy Manger (Docker) + Adguard Home (Docker). Через NPM, соответственно, проксируются подключения по DNS имени. На AGH настроен DoH ag.blabla.ru/dns-quary. DoH отрабатывает, но в логах ADH вместо белого внешнего IP отображается адрес контейнера Nginx Proxy Manager - 172.***. Весь день перечитал всё возможное по настройке X-Forwarder, X-Real-IP. Перепробовал все возможные вариации настроек. Ни в какую не отображается реальный адрес в логах ADH
Помогите, плез, кто шарит🙏🏻🙏🏻
Интригуешь,
Народ, добрый день!
Очень нужна помощь. 10 часов мучался так и не получилось исправить😭😭
Есть следующая связка: Nginx Proxy Manger (Docker) + Adguard Home (Docker). Через NPM, соответственно, проксируются подключения по DNS имени. На AGH настроен DoH ag.blabla.ru/dns-quary. DoH отрабатывает, но в логах ADH вместо белого внешнего IP отображается адрес контейнера Nginx Proxy Manager - 172.***. Весь день перечитал всё возможное по настройке X-Forwarder, X-Real-IP. Перепробовал все возможные вариации настроек. Ни в какую не отображается реальный адрес в логах ADH
Помогите, плез, кто шарит🙏🏻🙏🏻
То-есть тебе необходимо прокинуть реальный ip, который прилетает к nginx дальше, во внутрь?
Влад
То-есть тебе необходимо прокинуть реальный ip, который прилетает к nginx дальше, во внутрь?
да, верно, чтоб DNS сервер Adguard видел реальные ip а не серую хрень
Интригуешь,
Запрос пришёл к nginx, nginx взялся "проксировать" запрос, то-есть, nginx создаёт новый запрос от своего имени и он может только указать в отдельном заголовке тот ip, который является "инициатором" запроса, так?
Влад
Запрос пришёл к nginx, nginx взялся "проксировать" запрос, то-есть, nginx создаёт новый запрос от своего имени и он может только указать в отдельном заголовке тот ip, который является "инициатором" запроса, так?
не совсем понимаю вопрос -" так ли я хочу реализовать"? или "как реализовать в целом"? Прочитал, что это должно работать с помощью X-forwarded-for либо x-real-ip, но у меня почему то не работает
Интригуешь,
Интригуешь,
proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
Влад
Тогда вам необходимо настраивать прокси_пасс самого nginx
могу в личку написать, чтоб тут не спамить?
Интригуешь,
Да
Влад
везде пишут эти строки. пробовал их, но что то не отрабатывает как будто
Влад
proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
 Максим
везде пишут эти строки. пробовал их, но что то не отрабатывает как будто
Без network_mode: host у контейнера nginx ничего не получится
Влад
Без network_mode: host у контейнера nginx ничего не получится
Для этого придуман x-forwarded для заголовков пактов
Максим
Для этого придуман x-forwarded для заголовков пактов
Это все прекрасно, но в курсе ли ты, как именно докер пробрасывает пакеты в любой процесс, запущенный в контейнере с bridge network?
Влад
Максим
Нет, не в курсе.
На хосте поднимается процесс docker-proxy, который слушает внешний порт, и просто дублирует полученный пакет на внутренний порт контейнера. Сырой tcp/udp пакет, никакие http заголовки в него естественно не добавляются. Так что технически nginx видит, будто все запросы идут с первого IP внутри docker network, потому что они действительно с приходят именно с него.
https://windsock.io/the-docker-proxy/
Максим
Так что чтобы ты там не конфигурировал в nginx, лишь запущенный на хосте процесс может определить IP, с которого пришел этот запрос, записать его в http заголовок, и проксировать дальше по цепочке
Влад
Так что чтобы ты там не конфигурировал в nginx, лишь запущенный на хосте процесс может определить IP, с которого пришел этот запрос, записать его в http заголовок, и проксировать дальше по цепочке
Это прям миллионнопроцентная инфа ?Ибо, тогда теряется дополнительный уровень песочницы, если переключать на host
 Robocat
Так что чтобы ты там не конфигурировал в nginx, лишь запущенный на хосте процесс может определить IP, с которого пришел этот запрос, записать его в http заголовок, и проксировать дальше по цепочке
Нет плагинов? ну это же херня, оригинальный ip надо знать
Максим
nginx, чтобы сохранить ip после проксирования
Вижу мои сообщения выше были пропущены мимо ушей
Robocat
Я тоже пропущу твои сообщения мимо ушей
я про сервера nginx или вообще не nginx которые не в одном хосте
Robocat
там и ssh может быть в прокси
Robocat
nginx проксирует любой tcp трафик
Максим
Т.к. docker поменял IP ещё до попадания запроса в nginx, ему это проксирование не поможет. Нужен nginx, запущенный network хоста, до попадания трафика в контейнер
Robocat
Максим
И ответ сразу на оригинальное сообщение пиши, а не на мое
Robocat
И ответ сразу на оригинальное сообщение пиши, а не на мое
Ты все правильно пишешь, та же хрень с маршрутизацией в Proxmox, но через nginx отличается, по ssh теряются оригинальные айпишники
Максим
Robocat
В исходном сообщении ничего нет про ssh
иногда есть выбор проксировать трафик через iptables или nginx, nginx хуже
Максим
BTW, я без понятия, почему docker делает проксирование именно через docker-proxy, а не iptables
Максим
иногда есть выбор проксировать трафик через iptables или nginx, nginx хуже
для http трафика nginx дает больше гибкости
Robocat
BTW, я без понятия, почему docker делает проксирование именно через docker-proxy, а не iptables
Наверно этим легче управлять, иначе надо перезагружать networks хостовой машины. Сорри, я там на своей волне вклинился в разговор
Robocat
для http трафика nginx дает больше гибкости
для http да, но я часто его настраивал и для ssh проброса портов. Это было очень удобно на винде
Максим
Максим
Я снова ничего не понимаю, каких движках, что делает
Robocat
Я снова ничего не понимаю, каких движках, что делает
Забей, уже херню несу, в детали вдаваться просто лень
Влад
Так что чтобы ты там не конфигурировал в nginx, лишь запущенный на хосте процесс может определить IP, с которого пришел этот запрос, записать его в http заголовок, и проксировать дальше по цепочке
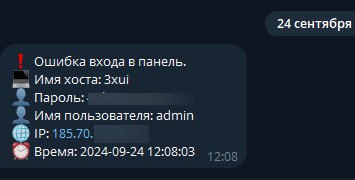
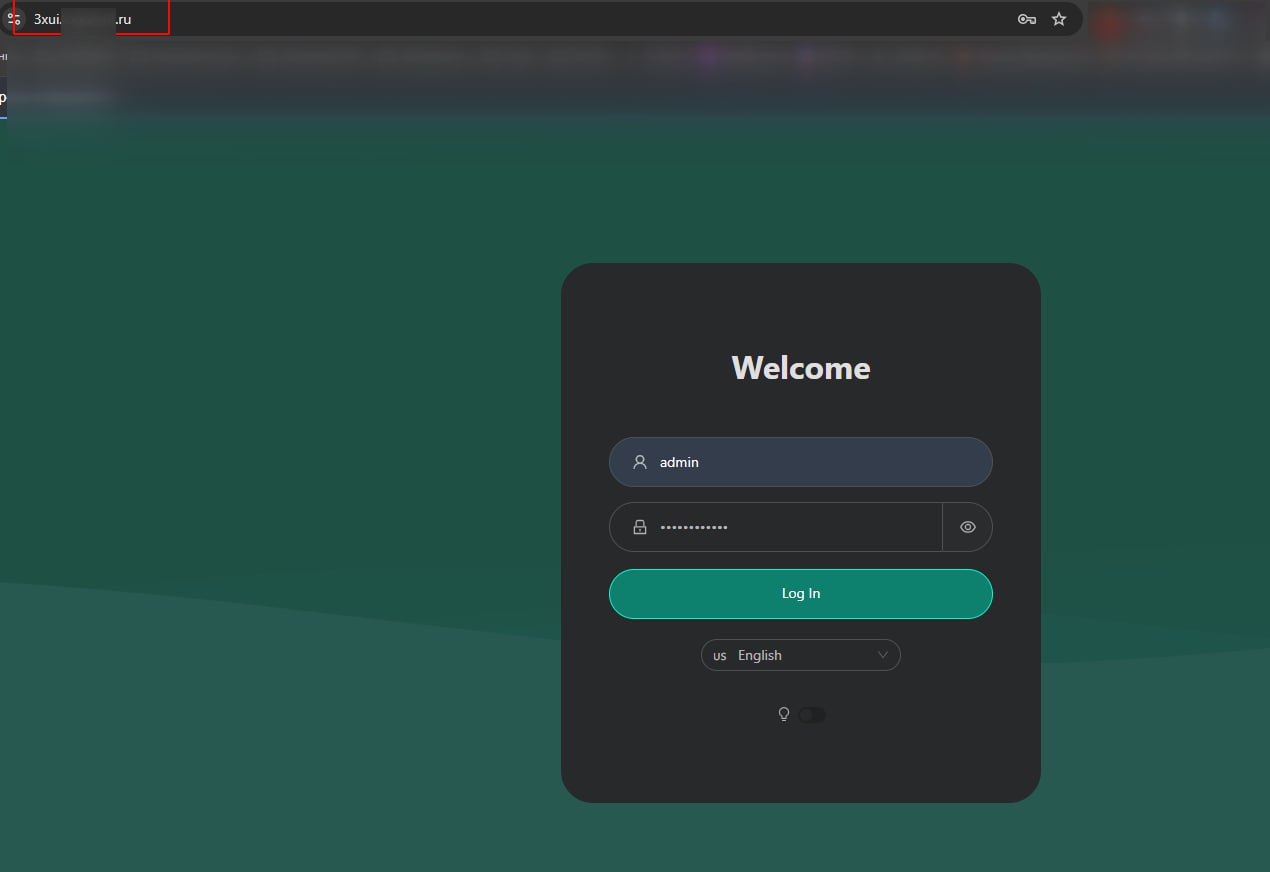
тогда не понятно следующее - есть третий контейнер с 3xui (прокся) и там например, когда при логоне вводишь не правильные данные, то он отправляет уведомление, и там отображается корректный ip белый ip. Подключение идёт так же по dns имени, через порксирование nginx. Так же , настройки ACL средствами nginx для доступа по белому ip для этих контейнеров отрабатывают тоже корректно. Как так получается если, как ты говоришь, docker proxy ещё до входа в контейнер режет инфу по original ip?
Влад
3xui (в контейнере), на телегу, с чьим то белым ip, кто ввёл не правильные данные для входа. Данные лица мне не известны, только их белый адрес
Влад
 Влад
 Максим