Aleksey


И каждая нода просто контейнер
 🏳️ Phil
Я правда разочаруюсь. Ибо у меня нет и видимо до конца жизни не будет задач для кубера. Но хоть девственности лишусь
Aleksey
Стек арго очень прикольный
Aleksey
Ну и подход что все есть кубообьект очень подкупает
Aleksey
Сильно круче чем все есть файл
🏳️ Phil
Арго?
Aleksey
Argocd/argo-workflow/argo-events
🏳️ Phil
Кстати, а сейчас у докера/куба есть чтото типа общего диска? Ну не ceph. А если хотя бы для миграции?
Aleksey
Есть разные реализации pv с rw
Aleksey
Можно выбрать в зависимости от того что тебе надо и что есть
🏳️ Phil
pv? Ты говоришь по срешному
Aleksey
Persistent volume
Aleksey
Гугли k8s csi
🏳️ Phil
Ну собственно я не верю в шаред диск. Но вот чтобы перекидывать на ходу как в kvm...
Aleksey
Слушай есть наверное уже по всякому
 Евгений
Если у тебя k3s, то наверняка можно просто bind mount
Aleksey
Там есть csi с аналогичной функциональностью
🏳️ Phil
Слушай есть наверное уже по всякому
Это и был вопрос. Может и нет. Идея запихивать все в s3 или чтото такое вполне норм. А базы реплицируются. То что я спрашиваю обычно надо для легаси. Так что...
P.S. Да, я внезапно все таки не луддит)))
Евгений
Там есть csi с аналогичной функциональностью
Который прямо dnd пробивает? Типа bind mount + bind mount?
🏳️ Phil
Если у тебя k3s, то наверняка можно просто bind mount
Это мне скорее для большой инсталяции. Есть у меня клиент,которого я бы спихнул в облака, но он никогда сразу все легаси не перепишет. А по кусочкам мотивации нет. А я когла смотрю на zfs send|zfs receive на 500gb - рыдаю
🏳️ Phil
В смысле не от себя спихнул, а его монолит по контейнерам распихал с резервированием и ha
Евгений
В облаках обычно есть свои имплементации сетевых FS
🏳️ Phil
Сетевых, но не шаренных. И я плохо думаю обих производительности.
🏳️ Phil
Кстати, что такое bind mount
 Magistr
Aleksey
mount -o bind
🏳️ Phil
запихивание легаси монолита в облако
Ну не. Я просто хочу его кусочками раскидать по нодам. Чтобы не держать холодный бэкап. Он в принципе и так уже пару-тройку лет в контейнерах. Да, монолит, но по функциональным частям нарезан. Но у них, зараза, много через файлы.
 Roman
🏳️ Phil
Человеку с молотком везде мерещится гвоздь
Ну это я так понимаю фактическое состояние. procfs тоже они, да
 Михаил
🏳️ Phil
Что именно? zfs send|zfs receive? Да, как часы
Основная беда, когда я пузыри в болоте пускаю, что-то в сети отваливается и метка, с которой последний раз синхронизировались уничтожается на мастере. Приходится опять всё тащить
🏳️ Phil
Не помните, было какое-то обсуждение - отдавать в заголовках HTTP ресолвы вспомогатиельных доменов? Типа чтобы браузер уже сам не лазал и чтобы точно секьюрно было. Что-то типа X-DNS-Prefetch-Control, только с ответами
 Alexander
Не помните, было какое-то обсуждение - отдавать в заголовках HTTP ресолвы вспомогатиельных доменов? Типа чтобы браузер уже сам не лазал и чтобы точно секьюрно было. Что-то типа X-DNS-Prefetch-Control, только с ответами
Dnssec на своём домене настрой. А у тебя какой-то кривой костыль описан.
 Dmitry
Dnssec на своём домене настрой. А у тебя какой-то кривой костыль описан.
dnssec это же про шифрование трафика dns, как можно его настроить для своего домена? Это же на клиентской стороне настраивается.
Такими темпами и CORS кривым костылем можно назвать. xss на чужом сайте, ведь не твоёго сайта проблема ага
🏳️ Phil
Dnssec на своём домене настрой. А у тебя какой-то кривой костыль описан.
Несомненно костыль. Я не говорю, что я хочу так делать или предлагаю. Я спрашиваю - не помнит никто?
🏳️ Phil
Dmitry
dnssec это конечно вообще не про шифрование
Это разве не про шифрование DNS запросов клиента к DNS серверу?
В любом случае, ты со стороны своего сервиса, не можешь гарантировать что все клиенты используют DNSSEC.
Dmitry
Конечно, костыль
почему? Я бы не хотел чтобы xss рандомного сайта, позволяла делать запросы от моего имени в другие сервисы
 Vladislav
🏳️ Phil
Dmitry
Я тут кстати помню как-то хотел мониторить доступность CDN со стороны клиентов. Для этого думал отправлять инфу с фронта, какой ресурс не был загружен, какая ошибка была выдана, и в какой адрес зарезолвился домен для этого ресурса. Это бы очень помогло, отправлять тикеты CDN провайдеру, особенно когда РКН дофига всего побанил. Можно было бы жаловаться на конкретные edge сервера.
И я так удивился, когда окозалось, что для конкретного запроса, я не могу через javascript посмотреть в какой адрес зарезолвился домен. Я почему-то думал что это точно будет где-то в объекте ответа xmlhttprequest - но окозалось что нет. Есть отдельный метод dns.resolve() но только у mozilla. И никаких универасльных способов зарезолвить домен на локальном DNS клиента через бруазер почему-то нет.
Кто-нибудь как-то решает эту проблему?
Евгений
Это разве не про шифрование DNS запросов клиента к DNS серверу?
В любом случае, ты со стороны своего сервиса, не можешь гарантировать что все клиенты используют DNSSEC.
DNSSEC это про подписи записей, про шифрование DOH или DOT
Ilya
Для рестартящийся — логи, для пендинга — дескрайб. Не забывайте указывать namespace в командах -n blog или -n gitlab-managed-apps
Спасибо вы очень сильно мне помогли с этим вопросом.
Ilya
Хоть я и не вовремя ответил))
Ilya
Товарищи у меня новый вопрос. У меня есть две виртуальные машины на одной установлен gitlab на второй k3s. И я не могу подключить gitlab-runner, пишет ошибка с сертификатом. Как лучше всего поступить в этой ситуации с сертификатами?
Ilya
а не особо понимаю как работать с сертификатами в локальной среде
Ilya
может есть туториал или статья
🏳️ Phil
А мало кто понимает
🏳️ Phil
Я так понимаю, что существует несколько систем костылей
 George
или выписать правильный (соответствующий имени узла)
Ilya
ничего не понял
Ilya
у меня тестовая среда
Ilya
нету домена и днс, есть записи в файле hosts на роутере
Ilya
роутер на борту c openwrt
George
ну, тебе все равно придется разобраться
George
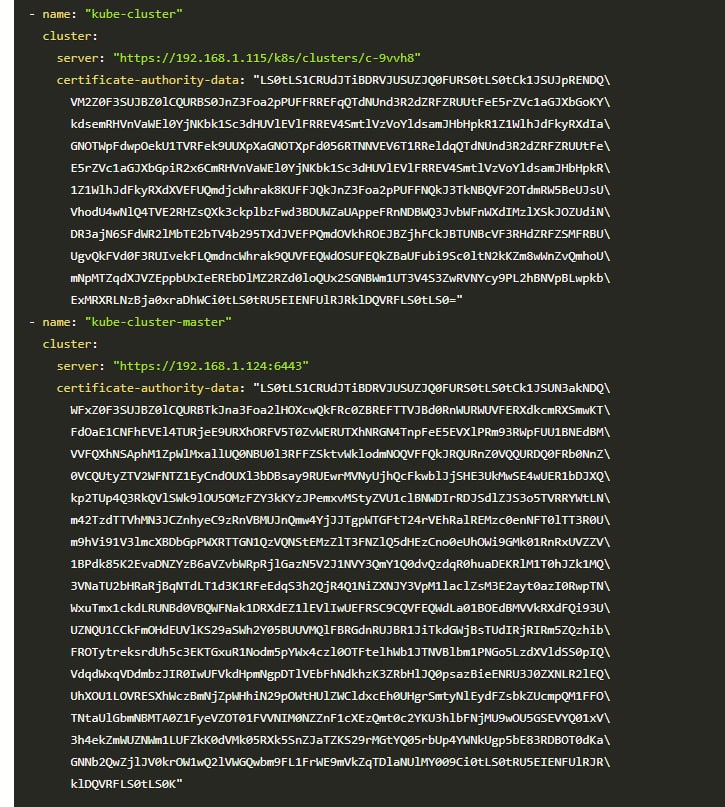
кубер по tls работает и в кубеконфиг файле есть сертификаты
George
и имя узла
Ilya
вот я пытаюсь
George
плохо пытаешься
George
https://github.com/kelseyhightower/kubernetes-the-hard-way
 Ivan
Ilya
нашел
Ivan
а не особо понимаю как работать с сертификатами в локальной среде
Это другой вопрос. Если хотите разобраться - вот ссылку выше дали например.
Ilya
kuberconfig
Ilya