 Sergei


я вот уже с трудом решаю некоторые капчи
 Alexander
я вот уже с трудом решаю некоторые капчи
Вообще, классический тест тьюринга происходит через беседу
Sergei
и он предполагает что организатор теста точно знает, что один из испытуемых - робот
Alexander
Каптча - это вырожденный случай, который, по идее, и не тест тьюринга, вообще (можно натаскать нейронку так, что она будет разгадывать даже каптчи, с которыми не справляются люди).
Sergei
 Vladimir
Обучили... Впрочем, автор роя говорит что открыт к новым вариантам капчи
Не нажимайте на капчу, если вы человек =)
 Denis 災 nobody
увы, совсем тупые боты которые в капчу не умеют - пройдут
Vladimir
ну можно интервал поставить =)
Vladimir
вначале не нажимать, а потом нажать после рендомного времени от 10 до 30 секунд
Denis 災 nobody
я не роботофоб. если робот может пройти тест тьюринга, я готов с ним разговаривать и признать его разумность и все гражданские права.
в начале 2000-х в аське были роботы... и некоторые люди не понимали этого )
 Vladimir
вначале не нажимать, а потом нажать после рендомного времени от 10 до 30 секунд
Вопрос в том сколько ложноположительных будет
Vladimir
Можно попросить чтобы первое сообщение содержало уникальный хэш тег в конце
Vladimir
Вопрос в том сколько ложноположительных будет
ну пока не попробуешь ответа не будет, но не стандартные вещи , сильно скашивают ботов и просто не внимательных людей
Vladimir
можно менять например , вначале не нажимать , потом нажать и нажать, потом не нажимать =)
Vladimir
можно менять например , вначале не нажимать , потом нажать и нажать, потом не нажимать =)
Сначала капча текущая, но мб другими шрифтами и с кириллицей на нец
Vladimir
А потом чтоб в первом сообщении был хэш тэг уникальный)
Sergei
в начале 2000-х в аське были роботы... и некоторые люди не понимали этого )
в начале 2000-х многие люди были роботами.
Vladimir
и фразы менять. Если вы робот, нажимайте капчу. Если вы человек, не проходите капчу. если вы робот или человек , пройдите капчу =)
Vladimir
Sergei
и фразы менять. Если вы робот, нажимайте капчу. Если вы человек, не проходите капчу. если вы робот или человек , пройдите капчу =)
можно просто просить "посчитай мд5 сумму от слова ромашка"
Sergei
мы в конце концов в девопс-чате
Vladimir
можно просто просить "посчитай мд5 сумму от слова ромашка"
это быстро автоматизируется =)
Vladimir
а вот не стандартное сложно , да же человек задумается
Vladimir
только хорошо бы сделать пройти не пройти =)
 Антон [R13 🍆 Ivelok]
Да чо,вон же есть классная капча с кубиками. 😁
Антон [R13 🍆 Ivelok]
Там где нужно на время 10 раз найти совпадения))
 bruin
в начале 2000-х в аське были роботы... и некоторые люди не понимали этого )
Ура, я не один старпер тут
 Евгений
можно просто просить "посчитай мд5 сумму от слова ромашка"
Это звучит как антитьюринговский тест
Denis 災 nobody
мне тут дали минио ставить.. кто может ввести в курс дела и описать плюсы-минусы? )
 Yury
Плюсы чего? Минио от хорошей жизни не ставят
Sergei
мне тут дали минио ставить.. кто может ввести в курс дела и описать плюсы-минусы? )
плюсы: дали
минусы: минио ставить
Denis 災 nobody
Плюсы чего? Минио от хорошей жизни не ставят
ну задача такая. Поставлю, а там будем разбираться в минусах.
Denis 災 nobody
что ставят от хорошей жизни? Про ceph я тоже уже наслушался
Sergei
ну задача такая. Поставлю, а там будем разбираться в минусах.
если разбираться в плюсах, то можно найти работу, где не надо ставить минио
Denis 災 nobody
думаю, у меня будет возможность сказать фи и отказаться поддерживать. Но потому и спрашиваю отзывы
Евгений
мне тут дали минио ставить.. кто может ввести в курс дела и описать плюсы-минусы? )
Минио это фиговина, разработанная для того, чтобы в дев-окружении иметь стаб для S3. Работает оно соответственно
Denis 災 nobody
Минио это фиговина, разработанная для того, чтобы в дев-окружении иметь стаб для S3. Работает оно соответственно
О проблемах так и не услышал
Vladimir
Он тормозит и теряет данные
Я бы по другому сказал. Маркетинговая лапша на странице, не соответствует реальности :)
 𝙿𝚑𝚒𝚕𝚒𝚙 ⎈
Коллеги, пару дней назад задавал влпрос, мне накидали пару вариантов, я в свободное время потестил, но все равно проблема не была решена. Сейчас постарался более подробно описать свою конфигурацию и снова прошу помощи. Есть Deployment разворачивающий под, перед ним стоит svc. При обращении на svc код ответа 200. При попытке открыть доступ из вне получаю
curl: (7) Failed to connect to xxx.xxx.xxx.xxx port 80: No route to host
Ингресс контроллер настроен, ингресс тоже есть (при добавлении ингреса вижу блок и nginx-ingress-controller), так же в этой свзяке есть metallb. Конфиги следующие:
> SVC перед контроллером ингресс
apiVersion: v1
kind: Service
metadata:
namespace: ingress-nginx
name: ingress-nginx
annotations:
metallb.universe.tf/address-pool: ingress-nginx
spec:
ports:
- name: port-80
port: 80
targetPort: 80
- name: port-81
port: 81
targetPort: 81
selector:
app.kubernetes.io/name: ingress-nginx
app.kubernetes.io/part-of: ingress-nginx
type: LoadBalancer
Этой SVC назначается внешний ip который указан в конфиге.
> metallb:
apiVersion: v1
kind: ConfigMap
metadata:
namespace: metallb-system
name: config
data:
config: |
address-pools:
- name: ingress-nginx
protocol: layer2
addresses:
- xx.x.xx.xxxx-xx.x.xx.xxxx (Один и тот же внешний ip)
> Ingress:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
name: ingress-test-front
namespace: test-host
spec:
rules:
- host: test.host.space
http:
paths:
- path: /
pathType: Prefix
backend:
service:
name: test-front-svc
port:
number: 80
> SVC
apiVersion: v1
kind: Service
metadata:
name: test-front-svc
namespace: test-host
labels:
vendor: front
spec:
ports:
- protocol: TCP
port: 80
targetPort: 3000
selector:
vendor: front
Ну и собиственно само приложение слушает 3000 порт. доменное имя в DNS прописал ip-указал который указан в конфиге metallb. dig показывает, что действительно это доменно имя имеет нужный адресс. В чем может быть проблема ?
Евгений
Я бы по другому сказал. Маркетинговая лапша на странице, не соответствует реальности :)
Она нигде не соответствует. Но у минио прям пипец
𝙿𝚑𝚒𝚕𝚒𝚙 ⎈
сложна.
Да неее, там по любому что-то простое, я прям уверен, но не знаю что именно. Если какая-то доп инфа нужна будет - дам знать
Sergei
Да неее, там по любому что-то простое, я прям уверен, но не знаю что именно. Если какая-то доп инфа нужна будет - дам знать
я имею в виду, когда вопрос настолько большой и длинный, это тупо лень читать и разбираться
Sergei
может быть я сноб
𝙿𝚑𝚒𝚕𝚒𝚙 ⎈
я имею в виду, когда вопрос настолько большой и длинный, это тупо лень читать и разбираться
а когда короткий, люди пишут что мало входных данных и вообще там может быть все что угодно. Я постарался сузить круг возможных причин проблемы
Евгений
а когда короткий, люди пишут что мало входных данных и вообще там может быть все что угодно. Я постарался сузить круг возможных причин проблемы
Там практически ничего по делу нету. No route to host это про маршрутизацию, т.е. проблема где-то в районе бордер гейтвея
Sergei
Там практически ничего по делу нету. No route to host это про маршрутизацию, т.е. проблема где-то в районе бордер гейтвея
или в районе маршрутизации прям на хосте
Евгений
или в районе маршрутизации прям на хосте
Возможно, да. Но я предположил, что он извне сети тестирует глобальный IP
 Aleksey
 Alexander 🐕
минио это удивительный продукт
 Dmitry
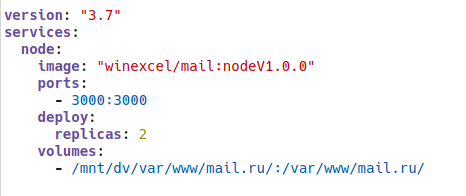
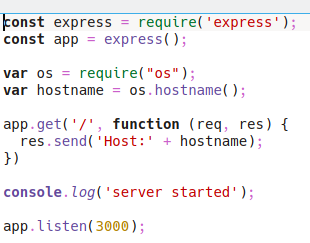
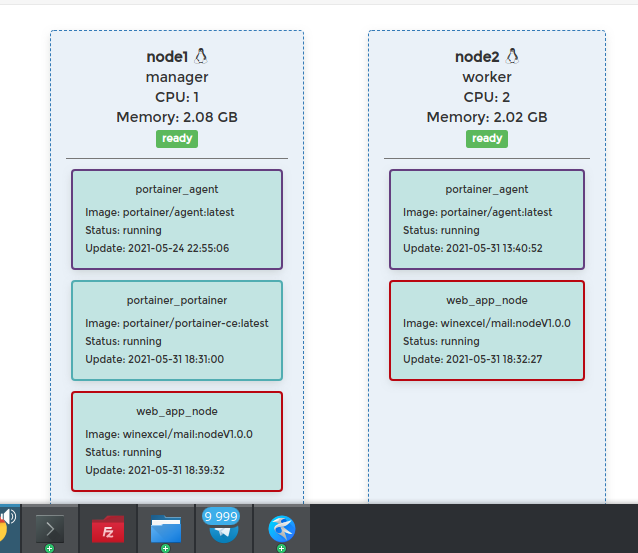
Всем привет, знатоки, подскажите, всё ли я правильно сделал?
Использую docker swarm чтобы запустить своё апи на нескольких машинах, для апи используется node.js.
Вот такой stack.yml и сервер node.js запускаю. Инфо по кластеру из portainer.
Dmitry
 Dmitry
 Dmitry
 Dmitry
 Dmitry
И вот в чем вопрос, когда я много раз обновляю страницу (с учетом того что кеша нет), то хост переключается, но почему-то долго, запросов 20 отрабатывает на первом хосте, затем на втором также, это норма? Или трафик распределяется не равномерно?
Ivan
Привет всем! Возникала ли у кого нибудь проблема универсального packaging'а в CI/CD пайплайне. Вкратце. есть артифакты билда: бинарники, конфиги по умолчанию, systemd сервис-файлы, и надо это всё дистрибютить через docker/apt/pacaur/zip и так далее. Подскажите, пожалуйста, если кто знает для этого хорошие тулзы. Самое близкое, что нашел это Artifactory, но он не про packaging, а про менеджмент репозиториев
 DjinN
Если я правильно понял
Ivan
Выглядит как оно. Спасибо
𝙿𝚑𝚒𝚕𝚒𝚙 ⎈
Господа, есть вопрос на подумать ) сталкивался кто с инструментами помогающими автоматизировать построение схемы. Идея такая: добавил новую ноду- она появилась на схеме. Знаю что у AWS есть что-то подобное cloudcraft. Может кто пользууется или слышал про подобного рода инструменты.
 Dmitry
Господа, есть вопрос на подумать ) сталкивался кто с инструментами помогающими автоматизировать построение схемы. Идея такая: добавил новую ноду- она появилась на схеме. Знаю что у AWS есть что-то подобное cloudcraft. Может кто пользууется или слышал про подобного рода инструменты.
ну вот эти ребята рисуют схему для куба https://luntry.ru/
istio сеть рисует
𝙿𝚑𝚒𝚕𝚒𝚙 ⎈
ну вот эти ребята рисуют схему для куба https://luntry.ru/
istio сеть рисует
Спасибо, но кажется https://luntry.ru/ это избыточное решение для нас. Суть в том, что бы просто получать картинку с нодами и сервисами запущенными на них.
Sergei
эта картинка при стремлении в бесконечность будет просто шумом
𝙿𝚑𝚒𝚕𝚒𝚙 ⎈
а зачем?
Ну во первых сейчас общая картина кластера и всех сервисов что в нем работают только у одного человека в голове. Во вторых пришел новый сотрудник, ему надо полнять как работает тот или иной продукт в системе, и ему приходиться разбираться в более 40 ВМ, где что запущено и как что работает, а так можно будет наглядно посмотреть что да как потратив на это 10 минут
Sergei
я вижу два кейса:
1. убедиться что инстансы сервиса разъехались с учётом особенностей топологии вашего железного сетапа. это решается констрейнтами.
2. увидеть шумного соседа. это решается инспекцией конкретной ноды.
куда ещё-то?
Dmitry
Dmitry
Ну во первых сейчас общая картина кластера и всех сервисов что в нем работают только у одного человека в голове. Во вторых пришел новый сотрудник, ему надо полнять как работает тот или иной продукт в системе, и ему приходиться разбираться в более 40 ВМ, где что запущено и как что работает, а так можно будет наглядно посмотреть что да как потратив на это 10 минут
argocd рисует поды, деплойменты, сервисы и т. д.
Dmitry
есть всякие гуи которые тоже рисуют