По работе, или вообще?)
по работе
 Sergei

 Sergei
зачем программировать бесплатно? о_О
 Pavel
Збс! Кроме последнего
Pavel
Спп то чому?!
 Bogdan (SirEdvin)
Ну, все правильно
Bogdan (SirEdvin)
Спп и голанг не нужны
 Aragaer
а они чем-то отличаются?
 Dmitriy 🇷🇺🇬🇪🇪🇸
Агрессия неуместна в этом чате
 Alexander
а они чем-то отличаются?
Тем, что первое индексирует элемент по их количеству от начала, включая индексируемый, а второй индексирует по расстоянию, на котором элемент находится относительно точки отсчета, измеряемом в самих элементах.
Aragaer
а, то есть с точностью до умножения на sizeof
Alexander
Агрессия неуместна в этом чате
Может, расскажешь ещё что-то новое о чате его модератору? :)
Dmitriy 🇷🇺🇬🇪🇪🇸
Узурпация власти во всей красе
Alexander
а, то есть с точностью до умножения на sizeof
Дело не в точности. Мы рассматриваем все-таки, изотропные массивы однотипных элементов. Это просто разные способы индексации, при этом способ "по смещению" является более низкоуровневым и не во всех контекстах имеющим смысл, а способ "по порядковому номеру" - более близким к тому, как считают люди, но, например, в случае адресации ячеек памяти технически менее удобным.
Igor
Ребята, всем привет!
Может, кто сталкивался:
HA PROXY
SSL Offloading ON
по умолчанию Ha Proxy при получении с хоста empty reply отправляет клиенту 502 Bad Gateway. Можно ли это обойти и отправлять клиенту то, что пришло без изменения, только обернув в HTTPS?
Dmitriy 🇷🇺🇬🇪🇪🇸
Можно, наверняка
 Степан
Как обезопасить себя чтобы не забыть поставить точку перед слешом, когда я удаляю все из папки?))
 Aleksey
-i
 Thorvald
Как обезопасить себя чтобы не забыть поставить точку перед слешом, когда я удаляю все из папки?))
не пользоваться относительными путями? )
Aragaer
не писать слеш?
Станислав
Как обезопасить себя чтобы не забыть поставить точку перед слешом, когда я удаляю все из папки?))
Как можно реже пользоваться рутом.
Aragaer
ну то есть я не понимаю, зачем вообще писать слеш при удалении чего-либо из папки
Степан
Просто поторопился очень
Степан
Хотел быстренкьо все из папки удалить
Степан
И написал rm -rf /*
Aragaer
просто rm -rf *
Aragaer
без слеша
Aleksey
и всё. тебе безопасно
 Bodya
rm -rf ../dirname/*
Степан
Да дурак просто) Пока не сделаешь такую херню думать не начнешь
Aragaer
ставить точку перед слешом надо только тогда, когда ты вообще пишешь слеш. А это нужно только когда ты пытаешься запустить какой-то бинарник из текущего каталога. В остальных случаях это делать не нужно - ни точку, ни слеш. И проблем не будет
G72K
классика: rm -rf ${VAR_WITH_TYPO}/*
 Sabbath
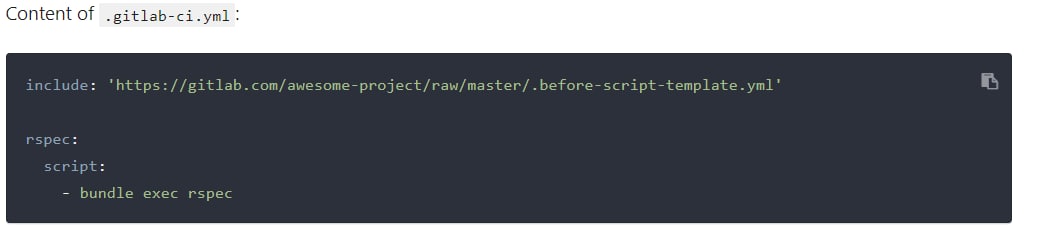
Добрый день. Может кто подскажет. В гитлабе, когда пытаешься заинклудить внешний файл с друго репозитория, всегда выдает invalid yml, хотя yml валидный
Aleksey
значит резулттат того что пытаешься заинклдуить не ямль
Aleksey
а html например
Sabbath
странно, я вот что инклужу: 'http://<ip gitlab>/<group>/<project>/-/raw/master/service-ci.yml'
Sabbath
и там реально yml и yml валидный, я линтером их проверил
Sabbath
причем в их примерах также
Sabbath
 Aleksey
значит у вас что то идёт не так и получется не ямль
Sabbath
так вот и не пойму, что может пойти не так в 1 строчке))
Aleksey
это не одна строчка а 1005000 милионов которые работают что бы эта одна работала
Aleksey
пойти не так может всё что угодно. проверяйте с раннера что вы можете сказачать эту строку
Aleksey
что проект с которого вы это делаете доступен без авторизации
Aleksey
или что доступен с авторизацией и у вас она есть
Sabbath
а как тогда правильно токен указать?
Sabbath
я про это думал, но тоже что-то не вышло
Aleksey
начните с переменной CI_DEBUG_TRACE=1 в переменных окружения
Aleksey
это даст подсказку
Sabbath
угум, попробую. Спасиб
Sabbath
Вобщем, через include: project решилось
Sabbath
тогда норм вытягивается
 Евгений
А кто как управляет каталогом юзеров, их группами, правами и так далее? Придумали что-нибудь менее геморное, чем LDAP?
Dmitriy 🇷🇺🇬🇪🇪🇸
Ad
Alexander
А кто как управляет каталогом юзеров, их группами, правами и так далее? Придумали что-нибудь менее геморное, чем LDAP?
Те, кто не хочет сильно заморачиваться, ставят freeipa, те, кто особо упорные, натягивают AD.
А инициативные берут openldap и пишут вокруг него свою обвязку (может иметь вид от пачки говноскриптов до более-менее нормального сервиса) по управлению юзерами/доступами.
Евгений
Мой вопрос про протокол и подходы, а не про имплементацию
Dmitriy 🇷🇺🇬🇪🇪🇸
А что гугл говорит?
Alexander
Мой вопрос про протокол и подходы, а не про имплементацию
Тогда, если речь про юзеров на серверах, то, нет, не придумали.
Для веб-сервисов есть openid connect.
G72K
А кто как управляет каталогом юзеров, их группами, правами и так далее? Придумали что-нибудь менее геморное, чем LDAP?
https://goteleport.com/teleport/docs/architecture/authentication/
Евгений
https://goteleport.com/teleport/docs/architecture/authentication/
Там вообще не слова про каталог
Евгений
Но, видимо, лдап это последняя реальность, всё навешено поверх него так или иначе
G72K
Там вообще не слова про каталог
можно любой свой каталог прикрутить через OAUTH2.0, но кажется unix пользователей на нодах оно создавать не сможет.
Евгений
можно любой свой каталог прикрутить через OAUTH2.0, но кажется unix пользователей на нодах оно создавать не сможет.
С чего ты взял, что мне нужно unix пользователей на нодах создавать? Мне каталог и нужен
Евгений
Вот выглядит так, будто каталоги и LDAP это синонимы, мне это как-то не очень нравится
G72K
а ну если просто каталог, то у клаудов много всего - Cognito, Firebase. Что б у себя хостить - Keycloak, у Ory что-то было тоже
Евгений
О, вот это уже интересно звучит
G72K
Для авторизации начали появляться policy engines, вроде Open Policy Engine (https://www.openpolicyagent.org/) или https://github.com/osohq/oso