 Евгений


Как хорошо, что этот ад закончился
 Dmitry
git pull --rebase надо больше ключей!
ну так реально удобный же ключ. Когда ветка в удаленной репе обновилась, не делаешь лишний мерж коммит при git pull, а просто скои правки накидываешь сверху
 🏳️ Phil
Тебе же выше писали, если умеешь rebase - то делай через него. А также я тебе дал вариант как исправить твою проблему через reset + cherry pick
Ну я та и не поял что такое чери пик, я тупо сделал reset на какой-то старый коммит оригинала, кинул сверху свои файлики и влил это обратно
🏳️ Phil
Тебе же выше писали, если умеешь rebase - то делай через него. А также я тебе дал вариант как исправить твою проблему через reset + cherry pick
Как там суметь ребейз я так и не понял - доки у него для шпионов. Я не смог вырезать коммиты своих мержей
Dmitry
Вы мне напомнили как я на прошлой работе чинил кодеру гит после того как он превратил две недели работы у себя локально в кашу
вот тоже удивляюсь когда разрабы спрашивают про гит. Блин, писать код это твоя работа, ты именно же этим и занимаешься, контроль версий кода же, как можно не знать =)
🏳️ Phil
вот тоже удивляюсь когда разрабы спрашивают про гит. Блин, писать код это твоя работа, ты именно же этим и занимаешься, контроль версий кода же, как можно не знать =)
Есть варианты. Я вон за пять лет использования git впервые с PR столкнулся. И всё распидорасило
Dmitry
Ну я та и не поял что такое чери пик, я тупо сделал reset на какой-то старый коммит оригинала, кинул сверху свои файлики и влил это обратно
cherry pick накидывает изминения указанного тобой коммита на текущую ветку
🏳️ Phil
О!
Dmitry
Есть варианты. Я вон за пять лет использования git впервые с PR столкнулся. И всё распидорасило
ну я хз, мержить свою ветку через rebase это норм практика и достаточно популярная. Чтобы не плодить кучу не нужных мерж коммитов
🏳️ Phil
Честно говоря, мне уже просто интересно для себя как тот фарш, который я сделал вернуть в исходное состояние. Как повторить фарш мне вроде понятно
🏳️ Phil
P.S. Не через reset :)
 Aleksey
а что не так с reset ?
Dmitry
Честно говоря, мне уже просто интересно для себя как тот фарш, который я сделал вернуть в исходное состояние. Как повторить фарш мне вроде понятно
ну ты же можешь просто ресетнуть свою ветку на мастер от оригинальной репы. Или если тебе не нравится reset, удалить свою ветку, и пересоздать из мастера оригинальной репы. А потом просто накинуть коммиты с твоими правками сверху
 Navern
1) git reset —hard + cherry pick
2) git reset + commit
3) git rebase -i
Navern
там много вариантов)
🏳️ Phil
Мммм.. Ну я там посередке вперемешку сделал несколько мержей с оригинала и между ними несколько коммитов. Так что мой reset был как бы назад мимо них всех
Dmitry
Так ресет и должен все вернуть в состояние которое в оригинальном мастере. В этом и смысл
🏳️ Phil
1) git reset —hard + cherry pick
2) git reset + commit
3) git rebase -i
вот сейчас меня уже заинтересовал rebase -i
🏳️ Phil
Так ресет и должен все вернуть в состояние которое в оригинальном мастере. В этом и смысл
Он вернул это в состояние двухнедельной давности
Dmitry
вот сейчас меня уже заинтересовал rebase -i
слушай, учитвая все что произошло выше, я тебе git rebase -i не советую =)
Dmitry
Он вернул это в состояние двухнедельной давности
ну видимо у тебя репа оригинальная не фетчилась две недели
🏳️ Phil
ну видимо у тебя репа оригинальная не фетчилась две недели
Я там выше написал - я на сайте делал PR с оригинала к себе. Но я не знаю как сделать reset мимо момих мержей оставив самую новую версию
Dmitry
Я там выше написал - я на сайте делал PR с оригинала к себе. Но я не знаю как сделать reset мимо момих мержей оставив самую новую версию
PR - с оригинала можно было мержить rebase'ом кстати, ну да ладно. Если честно не понял какой смысл это делать, когда ты в гите можешь это сделать просто используя git fetct/pull rabase/merge
находясь в своей ветке (твои правки надеюсь забекаплены в другую ветку или как-то иначе)
git fetch original-repo
git reset --hard original-repo/master
Потом переносишь свои правки через cherry pick или как нравится
Aleksey
все любят линейную историю. никто не любит эти ваши ветки
🏳️ Phil
PR - с оригинала можно было мержить rebase'ом кстати, ну да ладно. Если честно не понял какой смысл это делать, когда ты в гите можешь это сделать просто используя git fetct/pull rabase/merge
находясь в своей ветке (твои правки надеюсь забекаплены в другую ветку или как-то иначе)
git fetch original-repo
git reset --hard original-repo/master
Потом переносишь свои правки через cherry pick или как нравится
Да я уже понял. Но на тот момент это уже было сделано
🏳️ Phil
Кстати, если я сделал git pull, я получил merge commit, который мне надо как-то вычистить
Dmitry
Кстати, если я сделал git pull, я получил merge commit, который мне надо как-то вычистить
reset --hard на мастер оригинальной репы очистит от всего что было накомичено сверху, включая твои merge коммиты. Но мне кажется мы ходим по кругу, пора остановится
Dmitry
надо было брать mercurial
Aleksey
вот был бы раст в 2017ом как в 2020. ртуть бы портанули на раст а не на питон 3
 Sergei
вот был бы раст в 2017ом как в 2020. ртуть бы портанули на раст а не на питон 3
у нас есть ртуть на расте
Sergei
бля как так
Aleksey
а вы только трындите об этом но не выкладываете afaik
Aleksey
да не. там дохера работы. доделают видимо выложат
Aleksey
такое в одну каску совсем незачем делать
Sergei
часть точно на расте, а часть запускает так называемый hg.real
Sergei
который на питоне
Sergei
так что мб ты и прав
Sergei
на самом деле из всего что можно довольно легко опенсорснуть без ебовых затрат у Фейсбука все опенсорснуто
Sergei
и того что имеет смысл опенсорсить конечно
 Nick
Bohdan
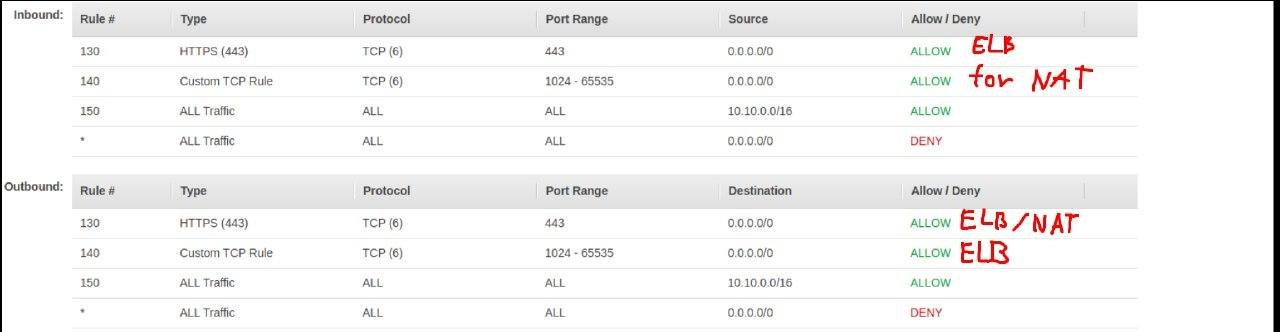
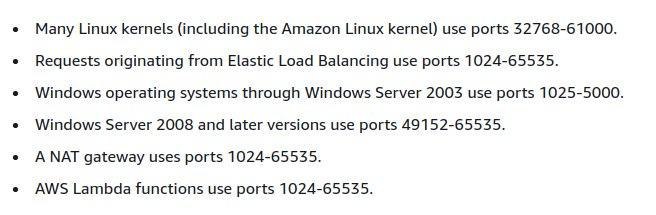
Всем привет, кто-то настраивал AWS EKS и получал сертификацию от PCI DSS? Если да, можете подсказать какие порты использовать для acl и security groups или где посмотреть пример
PCI заставляет ограничить все, что только возможно, т.е. по максимуму ограничить все порты и источники как inbound, так outbound.
В моем случае я использую амазоновский eks, т.е. жестоко прописать ip адреса в security groups уже не получается, также мне нужно дать доступ наружу моим web'ам и если какой-то под падает, дать ему возможность спулиться с dockerhub
Bohdan
 Bohdan
 Thorvald
кто-нить может подсказать, каким боком в лог веб-сервера может попасть ipv6 хоста, при том, что веб-сервер слушает на ipv4 и вообще никак не настроен на ipv6?
Thorvald
(если не оффтоп конечно)
Nick
Из заголовка x-forwarded-for который поставила прокся какая-то
Nick
Наверное
Sergei
 Pavel
Клаудфронтом обмажуца
 Andrew
всем привет подскажите пожалуйста
есть 2 машины
1 мастер docker swarm
1 воркер docker swarm
если убить master docker swarm машину
то docker swarm не сможет же запустить контейнеры которые были запущены на мастере? так как всем ребалансингом занимается docker swarm master?
можно ли как то это исправить?
Aleksey
но вообще стоит ли тратить время на продукт который в предстмертном состоянии большой вопрос
Andrew
много мастеров ?
ну вот 2 машины всего есть
и надо чтоб если люба из них упадет
таски чтоб перебалансились
Aleksey
я чот озадачен
https://github.com/docker/classicswarm This repository has been archived by the owner. It is now read-only.
https://github.com/docker/swarmkit -> releases on Jul 29, 2016 v1.12.0
Aleksey
тоесть не в предсметрном состоянии а таки труп.
Andrew
суровый тырпрайз который хочет именно docker-swarm
Aleksey
 Andrew
спасибо
 bama^boy
я чот озадачен
https://github.com/docker/classicswarm This repository has been archived by the owner. It is now read-only.
https://github.com/docker/swarmkit -> releases on Jul 29, 2016 v1.12.0
Ты путаешь с тем swarm, который встроен в докер демон.
bama^boy
Он еще развивается, можно глянуть чейнджлог
Andrew
всем спасибо
max_replicas_per_node
решил проблему
 Дурак из фильма
Кто готов поделиться опытом кубернетизации?
Пытаюсь запускать контейнеры и дружить их по сети через telepresence, но там что-то про контексты ему не нравится.
Начал гуглить как получить хоть какую-то инфу о том, что у меня на локалке наделалось, какие закешированы имиджи и всякое такое. Но первая же команда пишет мне какую-то шляпу невнятную
# kubectl get pod --all-namespaces
The connection to the server localhost:8080 was refused - did you specify the right host or port?
Вот кто ему сказал, что у меня что-то должно листнить 8080 порт на локалхосте?
bama^boy
‘docker swarm —help’
Aleksey
https://github.com/docker/swarmkit/graphs/code-frequency
выглядит мертвее мертвого или как это еще говорят "дописали"
bama^boy
https://github.com/docker/swarmkit/graphs/code-frequency
выглядит мертвее мертвого или как это еще говорят "дописали"
https://github.com/docker/engine/tree/master/vendor/github.com/docker/swarmkit