 Magistr


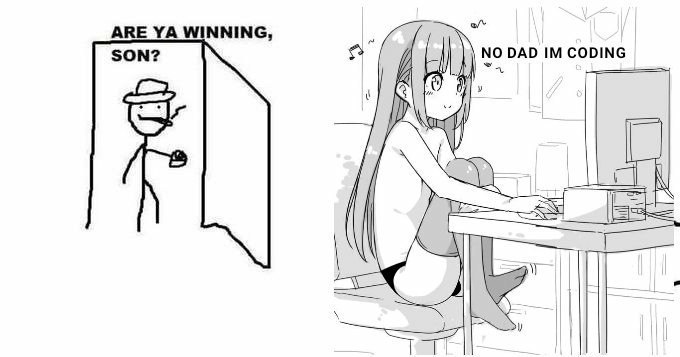
см выше картинку
 Aleksey
 Magistr
вместо сурового мужика с бородой рандомная стримерша
короч да это суровая реальность ИТ ибо дайверсити дает преимущества в продуктах
Aleksey
*в продажах
Magistr
естественноъ
 Karen
Ну, если контент нормальный, я имею в виду
 Nick
 Евгений
вместо сурового мужика с бородой рандомная стримерша
Суровые мужики с бородой обычно какую-нибудь биисдю впихивают, оно надо?
Евгений
Безбородые дрыщи в очках вызывают больше доверия
Евгений
Жалко я уже давно не дрыщ :(
 Dmitriy 🇷🇺🇬🇪🇪🇸
дрищ, просто жирный. Физкультура+диета делают чудеса
Dmitriy 🇷🇺🇬🇪🇪🇸
❔
Dmitriy 🇷🇺🇬🇪🇪🇸
непонятно до сих пор
Magistr
хм как давно неслышал этого ника, как давно не трогал бд где важны его исследования )
 Roman
 Roman
а стал такой
Roman
 Sergei
слушай, ну столько ебаться со стораджами - я бы тоже охуел
Dmitriy 🇷🇺🇬🇪🇪🇸
что ты хотел донести, так и не стало понятно
Aleksey
кажется этот чат не про донесение. :)
 🏳️ Phil
https://www.youtube.com/watch?v=kLt2kQ1Sya0
Не понял, что не так. Или есть какая-то предыстория, или я не вижу проблемы
Mentat
https://www.youtube.com/watch?v=kLt2kQ1Sya0
Девочко как девочко, рассказывает общие вещи, что не так? Этому лет 20 уже
 Andrey
привет всем! а скажите, в свежих centos/rh в проде принято использовать firewalld или просто iptables?
 Alexander
Andrey
не-не, так не интересно. Вот в дебианах принято iptables, в центосе по-умолчанию идет firewalld, но может его просто все по факту отключают
Alexander
не-не, так не интересно. Вот в дебианах принято iptables, в центосе по-умолчанию идет firewalld, но может его просто все по факту отключают
У тебя в компании принято так, как ты решишь. И похер на дистрибутивные умолчания, ты в любом случае не руками с ISO систему накатываешь, а делаешь образ или пишешь kickstart, и там полностью определяешь, что ставится по-умолчанию в системе.
Andrey
ok. Если например firewalld vs iptables заменить на apache2 vs nginx, то Большинстве случаев понятно какой ответ. Здесь подобный подход возможно пприменить к firewalld vs чистый iptables?
Andrey
в жизни какое firewalld имеет распространение?
Alexander
ok. Если например firewalld vs iptables заменить на apache2 vs nginx, то Большинстве случаев понятно какой ответ. Здесь подобный подход возможно пприменить к firewalld vs чистый iptables?
Вопрос "firewalld vs iptables" даже близко не аналогичен "apache2 vs nginx". Тем более, что у apache тоже есть сферы, которые nginx не закрывает.
Alexander
в жизни какое firewalld имеет распространение?
Для тебя будет большую роль иметь 30% или 60% каких-то незнакомых тебе людей юзает firewalld? Юзай то, чем тебе удобнее решать свои задачи.
Alexander
@unix196 понимаешь, у тебя вопрос не "я хочу сделать X и при этом у меня условия A, B, C: стоит ли мне юзать firewalld или голый iptables?".
Ты спрашиваешь "что там сейчас модно?", что в инженерном плане очень дебильный вопрос.
Евгений
ebpf-iptables?
Alexander
У тебя цель решать свои задачи или тебе нужно чувство, что ты с толпой?
Andrey
ну например в голову приходит примерный кейс: начинаю юзать дефолтный firewalld, наштамповал там правил в его синтаксисе, потом еще чего-нибудь нагородил. Потом приходит некоторое время и потребовался какой-нибудь продвинутый функционал (mangle или хз чего). Полностью ли firewalld закрывает все возможные потребности? Или потом окажется, что он рассчитан на простые случаи, а что-то более сложное надо делать в чистом iptables
Alexander
Если тебе нужно первое, то переформулируй вопрос, если второе — то с комплексами к психологу.
Andrey
у меня просто сложилось впечатление, что firewalld рассчитан на обычный домашний комп/рабочую станцию, но не для серверов
 Andrey
У тебя цель решать свои задачи или тебе нужно чувство, что ты с толпой?
у меня цель - услышать опыт других людей, который работают с centos/rh
Andrey
к примеру - юазли firewalld на серверах - все норм, можно делать сложное или firewalld - говно по той-то или той-то причине, его в жизни никто не юзает, только кроме домохозяек на домашнем компе
Alexander
у меня цель - услышать опыт других людей, который работают с centos/rh
У всех разные потребности: кому-то нужно просто отфильтровать ipv4 и ipv6 трафик с минимальным геморроем, и его тошнит от синтаксиса iptables, и он берет firewalld и радуется. А кому-то нужен PC-роутер с навороченной системой правил в таблицах filter, mangle, nat и raw и кастомом на кастоме, при этом он не переваривает обертки, и ему нужно залезать по локти на уровень пониже, и он юзает голый iptables.
Alexander
В целом, раньше firewalld годился только для линейной фильтрации локального трафика: вот список разрешенный сервисов, остальное запрещено (ну или наоборот). В последних версиях, вроде, стало возможно более-менее удобно фильтровать и проходящий трафик тоже. Если возможностей не хватает, то можно заюзать direct-правила, но это больше почти в 100% случаев и для массового использования не годится.
Alexander
В конечном счете все зависит от твоих потребностей и твоих же предпочтений.
Andrey
ага, это уже ближе к делу, спасибо
 Thorvald
не-не, так не интересно. Вот в дебианах принято iptables, в центосе по-умолчанию идет firewalld, но может его просто все по факту отключают
в дебианах достаточно давно принято ufw если что.
 Dmitry
не-не, так не интересно. Вот в дебианах принято iptables, в центосе по-умолчанию идет firewalld, но может его просто все по факту отключают
firewalld же рулит iptables'ом. Логичнее сравнивать его с uwf
Dmitry
не-не, так не интересно. Вот в дебианах принято iptables, в центосе по-умолчанию идет firewalld, но может его просто все по факту отключают
да как удобней так и делай. Я например fiewalld/uwf отключаю, мне так удобней и понтяней как дебажить при проблемах. Там кстати разве в centos уже не nft по дефолту?
Dmitry
А модно щас ebpf =)
Alexander
в дебианах достаточно давно принято ufw если что.
А его разве не решили закопать с переходом на nft?
Aleksey
наконецто у нас есть CEO. я за бан.
Aleksey
это да. но в ник... такое себе
Aleksey
пфф. а за что еще ?
M
да как удобней так и делай. Я например fiewalld/uwf отключаю, мне так удобней и понтяней как дебажить при проблемах. Там кстати разве в centos уже не nft по дефолту?
Вы конечно извините, я тронул чуток нфт и мне стало плохо
 sexst
Вы конечно извините, я тронул чуток нфт и мне стало плохо
Дело не в nft. У вас интоксикация iptables
Roman
Вы конечно извините, я тронул чуток нфт и мне стало плохо
это знания, от них первое время голова болит
 Navern
Ты викторию обновил?
Aleksey
нет. ближайшее окно в конце месяца.
Aleksey
а ты ?
Aleksey
https://github.com/mikeroll/alertmanager-sentry-gateway
йопт
M
Дело не в nft. У вас интоксикация iptables
Вполне возможно, но опыта в айпитебдс у меня на уровне открыть плоти поигубть
 bama^boy
 Sergei
M
Гоните его
M
Надсмехвйтечь над ним
 Антон [R13 🍆 Ivelok]
Ахахаха