 SM


В общем long life rspamd!
 Stefan
 SM
Глянь, глянь
 Gleb
Приветствую.
Господа, хочу basic http auth отключить только для телеграм бота, но nginx при отключении для конкретной директории выдает 404. Где косяк в синтаксисе конфига у меня?
location / {
auth_basic "Restricted Content";
auth_basic_user_file /etc/nginx/.htpasswd;
include proxy_params;
proxy_pass http://unix:/home/user1/app/app.sock;
}
location /telebot/ {
auth_basic off;
}
flask+nginx+gunicorn
nginx -t проходит
Gleb
location /telebot/ {
auth_basic off;
satisfy any;
}
тоже пробовал
 George
и реврайт, если нужен будет
Gleb
ой точно, вот вдеь валера я. Спасибо большое)
Gleb
 Fox
Привет, кто работал с Consul? Нужен небольшой адвайз.
 Navern
если есть те кто могут ответить - ответят
Anonymous
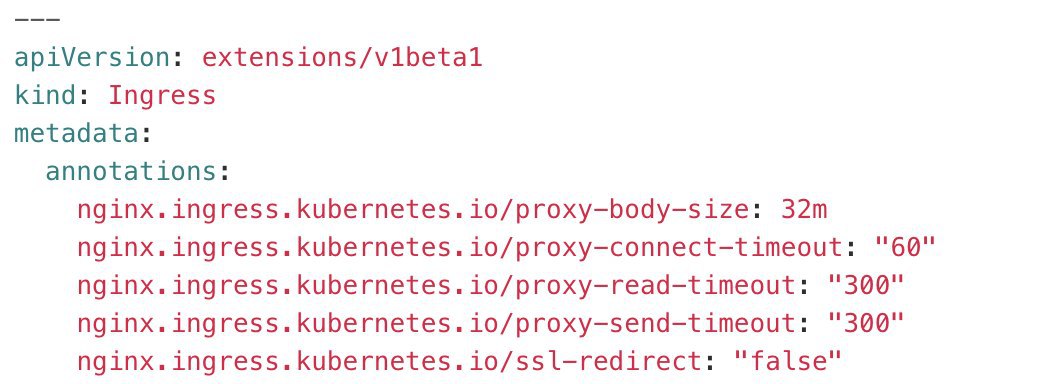
Добрый день, подскажите как в nginx ingress задать proxy-body-size правильно?
Пробовал добавлять аннотации:
nginx.ingress.kubernetes.io/proxy-body-size: 50m
ingress.kubernetes.io/proxy-body-size: 50M
Так же пробовал пихать заголовок proxy_body_size в http-snippet и configuration-snippet . Ничего не работает
 DjinN
какой идиот придумал автоудалять ссылки на кубернетес Io
 George
вот так работает
George Gaál (21.14) увеличил репутацию Navern (19.23) (+1.03)
Абдулла
Стукните в личку, кто хорошо разбирается в мед. оборудовании. Нужно определить наличие опции DICOM, Worklist, вид оборудования (аналог/цифра).
 Alexander
 Tadeusz
работал себе прометей, кушать не просил, а сегодня начал гадить по всем job'ам и метрик нет:
level=warning msg="Scrape sample count sample discarded" error="sample timestamp out of order" sample=scrape_duration_seconds{instance="localhost:9090", job="prometheus"} => 0.006646165 @[1594799881.917] source="scrape.go:593"
 Kirill
работал себе прометей, кушать не просил, а сегодня начал гадить по всем job'ам и метрик нет:
level=warning msg="Scrape sample count sample discarded" error="sample timestamp out of order" sample=scrape_duration_seconds{instance="localhost:9090", job="prometheus"} => 0.006646165 @[1594799881.917] source="scrape.go:593"
> sample timestamp out of order
А время синхронизировано на серверах? Или может проблемы с сетью (всегда вали всё на сетевиков).
Tadeusz
> sample timestamp out of order
А время синхронизировано на серверах? Или может проблемы с сетью (всегда вали всё на сетевиков).
да, синхронизировано, только что проверял
Kirill
https://www.robustperception.io/debugging-out-of-order-samples
Tadeusz
https://www.robustperception.io/debugging-out-of-order-samples
оно работало приличное время, сейчас не работает, конфиги не менялись.
Tadeusz
>A related potential cause is if the system time goes backwards on the machine running Prometheus
15 Jul 11:40:23 ntpdate[7236]: adjust time server 212.99.225.86 offset -0.017571 sec
 Vlad
Всем привет! У меня встал вопрос, буду благодарен за помощь. Есть 3 виртуальные машины созданные в Virtualbox. Они представляют из себя k8s кластер. Master и 2 worker. На всех виртуалках есть NAT и Сеть NAT. NAT по дефолту настроен Virtualbox, IP 10.0.2.X. Сеть NAT сделал 10.40.99.X и с помощью этой сети я работаю в k8s. При этом как дефолтный интерфейс, все виртуалки принимают обычный NAT и выходят в интернет через него. И тут начинаються проблемы. Если подключены оба NAT, вирталки отправляют запросы через дефолтный 10.0.2.15, не могут попасть в кластер и это приводит к ошибкам. Как можно настроить интерфесы таким образом, чтобы общение в кластере было через один интерфейс, а всё остальное через другой?
 Alexander 🐕
Как кластер-то создавался?
Alexander 🐕
Там в настройках kubeadm можно указать, какую сеть использовать
И в kubespray есть соотв настройка
Vlad
Это понятно, и на мастере всё хорошо
Vlad
Настроить нужно именно worker
George
Ну, и в чем вопрос ?
George
Берешь и перерасквтывпешь кластер с правильными настройками
George
А ещё лучше - перестаешь заниматься этой фигнёй. Кластер. В виртуалбоксе 🤦♂
George
Я локально потыкал в два инструментальных средства - kubernetes в докер десктоп и в среду codeready (у нее в комплекте есть опеншифт) и для локальной разработки этого более, чем достаточно
 Наталья
какие минимальные права должны быть на удаленном хосте для работы с ансибл? (для самого простого действия через плейбук) sudo без списка разрешенных команд не предлагать
 One
какие минимальные права должны быть на удаленном хосте для работы с ансибл? (для самого простого действия через плейбук) sudo без списка разрешенных команд не предлагать
зависит от того, что ты будешь выполнять через ансибл
George
вообще вопрос для @pro_ansible
One
Есть непривилегированный пользователь (в частности, ansible), что нужно сделать чтобы выполнить команду? права рута требуются для выполнения? куда чтение\запись производится? права какие на файловую систему?
 Max
One
пинг без прав рута запустится, apt - нет
One
копирование файлов с удаленного хоста)
тогда смотри, какие права в файловой системе имеет пользователь под которым у тебя ансибла ломится
One
если надо, добавляешь прав, копируешь, корректируешь права под нужные
Наталья
тогда смотри, какие права в файловой системе имеет пользователь под которым у тебя ансибла ломится
TASK [Gathering Facts] ************************************************************************************************************************************************
fatal: [snake]: FAILED! => {"msg": "Missing sudo password"}
Наталья
меня это смущает
One
а чем?
One
ключ, чтоб пароль запрашивал при запуске, добавь
Наталья
а чем?
тем что пользователь вообще без судо как бы не может проигрывать нормальный плейбук(до плейбука скрипт не доходит)
One
тогда будет ручной ввод и хакиры пароль не подберут =)
Наталья
если пользователь вообще без судо он вроде как не должен пройти этап, есть ли список прав который необходим для TASK [Gathering Facts]
Наталья
тогда будет ручной ввод и хакиры пароль не подберут =)
дело не в этом начальство не хочет еще одного судоера на хостах
 Ivan
Ансиблу судо для работы не нужен
Ivan
Ты с какими флагами запускаешь? Какой конфиг ансибла?
George
для изменения файлов, которые недоступны под текущим пользователем и пр пр - да, нужен
One
но я бы файлы rsync'ом перекинул, если там только копирование
One
или scp
One
на кой хрен там плейбук?
Наталья
так сказала партия
One
default user - root, default become-method - sudo, поэтому и ошибкой твоей плюется
One
-- ask-pass еще вдогонку к -u
Наталья
default user - root, default become-method - sudo, поэтому и ошибкой твоей плюется
спасибо, там действительно такие значения по дефолту
Наталья
 Антон [R13 🍆 Ivelok]
Или в плейбуке может быть: become: true
One
вообще, когда я ансиблом страдал, плейбуки лежали в открытой репе, файлы инвентори с ключами ssh и прочей критичной инфой в закрытой
One
да, и каталог с ssh ключами
 Andrey
Сейчас чем вместо ансибла страдаете?
 Дурак из фильма
Коллеги, а подскажите, если я уже сделал один раз ./configure && make && make install
А потом поменял путь через ./configure --prefix=/bla
Мне ведь уже не нужно канпилировать, достаточно только make install и то что ранее собралось разложится в путь из префикса?