 Navern


беспредел, произвол, зовите элемира
 Nick
да Фил главное не сказал
Nick
как он ФС осмысленно за пределы сервера скейлить собрался вообще
 🏳️ Phil
как он ФС осмысленно за пределы сервера скейлить собрался вообще
Да никак. Это такая проблема да. Но тут S3 мне тоже не видится самой удобной системой. 9P?
🏳️ Phil
Но 9P тоже протокол. Под ним тоже что-то должно быть
Nick
ну вот у нас объекты в свифте. не идеальное на сегодня решение, но мы делали это в 2013, сейчас такое количество объектов переливать это слишком большой проект чтобы думать над идеальным ))
Vladimir
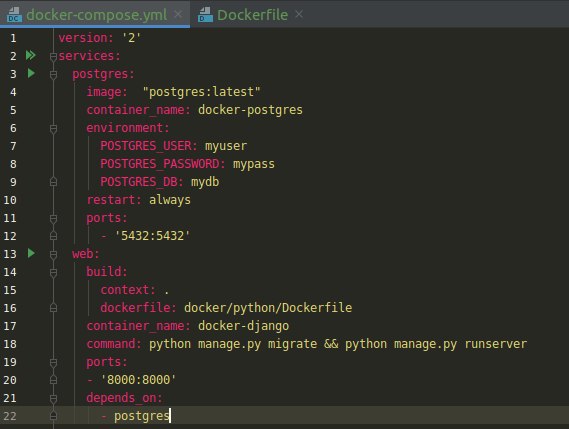
Кто подскажет туториал для docker-compose для django1.11 + nginx + postgres +python2.7
 kSandr
девопсы которых мы заслужили )
kSandr
простите
M
Кто подскажет туториал для docker-compose для django1.11 + nginx + postgres +python2.7
сначал берем мы доку
потом композа доку
25 контейнеров
17 энивроментов
Ведро зависимостей
И питон туды
Охапку баз
И композ готов
M
блин не получилось
Vladimir
 Vladimir
я написал но что-то хрень какая-то. Нужно еще redis + vue засунуть сюда
 Tadeusz
@schors ходят слухи что в Раше скоро кроме v2ray + shadowsocks ничего ходить не будет, что-нибудь знаешь об этом?
 Denis 災 nobody
⛔️Никаких видеороликов
Телеканалам и соцсетям придётся запустить версии сайтов без поддержки видео, чтобы соответствовать критериям "социально значимых" ресурсов:
➡️ https://roskomsvoboda.org/57120
Denis 災 nobody
им придётся сделать нормальные сайты, какой ужас )
Tadeusz
@schors ходят слухи что в Раше скоро кроме v2ray + shadowsocks ничего ходить не будет, что-нибудь знаешь об этом?
типа закупили какую-то хрень в Китае и поднимают уже, для этого левыми BGP-анонсами траф воровали пару дней назад чтоб посмотреть как она поведет себя
https://www.v2ray.com/en/index.html
Alex
паникерское
🏳️ Phil
@schors ходят слухи что в Раше скоро кроме v2ray + shadowsocks ничего ходить не будет, что-нибудь знаешь об этом?
Не, это они на ходу стряпают выполнение поручения президента
Tadeusz
средствами того же самого?)
🏳️ Phil
ну просто понятно, что они разрешают вконтакт, но никто в здравом уме с видяшками его не будет предоставлять бесплатно
 Dmitry
Да никак. Это такая проблема да. Но тут S3 мне тоже не видится самой удобной системой. 9P?
Что за споры на этой неделе? S3 и обычная fs для разных кейсов, и друг-друга не заменяют. Зачем сравнивать?
 Вадим
Коллеги, а интересна ли кому-то тема VoIP?
И вопрос к админам канала: если тема кому-то интересна - могу запостить ссылку на идущий сейчас онлайн митап
🏳️ Phil
Как можно сделать sudo su - , чтобы туда пролез SSH_AUTH_SOCK? В sudoers я вписал env_keep+=SSH_AUTH_SOCK. А в su или без - , или с -m/-p, но он тогда HOME не меняет блин
Dmitry
Как можно сделать sudo su - , чтобы туда пролез SSH_AUTH_SOCK? В sudoers я вписал env_keep+=SSH_AUTH_SOCK. А в su или без - , или с -m/-p, но он тогда HOME не меняет блин
sudo -i, и больше ничего не надо. SSH_AUTH_SOCK останется если env_keep есть
🏳️ Phil
хммм... открытие. а почему даже ansible делает sudo su
kSandr
помойму в ансибле параметром выставляется как он будет в рут переходить через судо или через su или еще через что
Dmitry
хммм... открытие. а почему даже ansible делает sudo su
а зачем в ансибле ходить на сервер под учеткой, которая может поднять до рута права? Ну то есть профита в безопасности я не вижу тут, мб тогда имеет смысл просто под рутом ходить?
🏳️ Phil
а зачем в ансибле ходить на сервер под учеткой, которая может поднять до рута права? Ну то есть профита в безопасности я не вижу тут, мб тогда имеет смысл просто под рутом ходить?
Может я уже путаю по давности. Ну sudo ему всё равно дают, чо уж. Рутом сразу - потому что рутом сразу никто не ходит в принципе. По иным причинам
Dmitry
Может я уже путаю по давности. Ну sudo ему всё равно дают, чо уж. Рутом сразу - потому что рутом сразу никто не ходит в принципе. По иным причинам
Не вижу отличий между: заходить на сервер по ssh под рутом со своим ключом или заходить на сервер под другой учеткой под своим ключом у которой есть полные права на sudo.
Если у злоумышленника есть твой ключ от ssh, раскрутить этот вектор атаки очень легко. Ну да, небольшая защита с паролем имеется. Но если честно, меня бы это не успокоило, если бы я знал что мой ключ скомпроментирован
🏳️ Phil
Это очень старый спор, я даже не знаю с чего начать. Сошлюсь на Ubuntu. Самый ходовой облачный дистрибутив принуждает создать пользователя
🏳️ Phil
Выстраивать сейчас вою аргументацию по мхом заросшему вопросу мне сейчас не до того
🏳️ Phil
Но про sudo su я погорячился. Это какой-то мой косяк. Хз откуда
Dmitry
Это очень старый спор, я даже не знаю с чего начать. Сошлюсь на Ubuntu. Самый ходовой облачный дистрибутив принуждает создать пользователя
Если установщик просит создать пользователя это не принуждение, а просто дефолт установщика
🏳️ Phil
Я только что понял, что зачем мне login-shell я тоже не знаю
 Aleksey
@tnt4brain а что ты так категорично ?
Aleksey
ак ему пофиг в чо
Sergey
@tnt4brain а что ты так категорично ?
Категорично? Ты сам так сформулировал вариант ответа. Я просто не использую, без категоричности.
 Baron
так у него в саппортед нет го темплейтов
Baron
надо попробовать
 Евгений
Зачем нужен убогий язык сбоку, если в jsonnet всё из коробки?
Aleksey
не ощущаешь что это инструменты с противоположных сторон нет ?
один генерирует какието манифесты другой линтит их.
Евгений
не ощущаешь что это инструменты с противоположных сторон нет ?
один генерирует какието манифесты другой линтит их.
Ну нет, jsonnet не только генерирует, это вообще язык преобразования и проверки json'ов. Тесты можно и нужно на нём писать, пихаешь на последней линии ассерт с нужными проверками и ок
Aleksey
Ну нет, jsonnet не только генерирует, это вообще язык преобразования и проверки json'ов. Тесты можно и нужно на нём писать, пихаешь на последней линии ассерт с нужными проверками и ок
понятно. валидно. жаль что это не так для меня
Евгений
Ну, я ж не заставляю, просто возмутился, что варианта ответа такого нет. Так бы можно было донести, что можно такие штуки на нём тоже делать
Aleksey
так их можно и на перле
Aleksey
только opa таки не про это
Евгений
Ну если у тебя все конфиги перлом генерятся, то можно и на перле
Евгений
Но мне кажется, что сейчас две школы осталось: либо генерим джинджей (хелм, ансибл, солт), либо джейсоннет
Aleksey
но подкупает идея поставить opa как admission webhook
Aleksey
ибо поставить туда что то другое... ну будет там питон какой нить
Aleksey
так же по свойствам ходить
 Alexander
а зачем в ансибле ходить на сервер под учеткой, которая может поднять до рута права? Ну то есть профита в безопасности я не вижу тут, мб тогда имеет смысл просто под рутом ходить?
Удобнее централизованно управлять ключами отдельных юзеров, чем пачкой ключей у рута.
Sergey
Удобнее централизованно управлять ключами отдельных юзеров, чем пачкой ключей у рута.
Ну и sudo выдавать тоже централизованно можно.
 Dmitry
на данный момент я вижу только один резон блокровать учётку root - возможноть определить, кто залез в инстанс руками и накосячил
всё остальное ушло в область традиций и религии
Dmitry
Удобнее централизованно управлять ключами отдельных юзеров, чем пачкой ключей у рута.
не согласен. удобнее управлять одной учеткой, чем их пачкой
Dmitry
хотя зависит от реализации управления, конечно
Dmitry
Удобнее централизованно управлять ключами отдельных юзеров, чем пачкой ключей у рута.
вообще никаких проблем с этим не испытваю.
Если все имеют ALL в sudo, не вижу смысла им отдельные учетки создавать. Только да, удобно в аудите, как выше написали.
Dmitry
Ну и sudo выдавать тоже централизованно можно.
Если у всех ALL, то нет смысла. Если нужны гибкие разграничения, то смысл есть
Alexander
не согласен. удобнее управлять одной учеткой, чем их пачкой
Как ключи уволившегося удаляйте?
Dmitry
выпиливанием из group_vars/all/ssh_keys.yaml
 Alina
Всем доброго времени суток!
Скажите, пользуется ли кто-нибудь Tekton Piplines или Concourse?
Aleksey
Всем доброго времени суток!
Скажите, пользуется ли кто-нибудь Tekton Piplines или Concourse?
@wiznet поищи по чатикам. может сориетирует. я точно знаю что он тыкался в тектон
Alina
О_о
Интересная штука