нет, это не логин. Это повышение привелегий. Запуск bash от имени другой учетки это не логин в эту учетку. Ты просто разрешил запускать bash от имени такого-то юзера в sudoers
Ты можешь именно что залогиниьься))
 Navern


 Alexander
Не люблю когда говорят что sudo и su делают одно и тоже =)
su - залогиниться под другим пользователем или выполнить команду залогинившись под другим пользователем.
sudo - выполнить команду с повышенными разрешенными тебе привелегиями (описанными в sudoers). При этом логин в другую учетку не делается.
Ключевая разница в логине. Они все таки решают разные задачи
В чем разница между "запустить баш от рута" и "залогиниться в рута"?
Navern
 Dmitry
В чем разница между "запустить баш от рута" и "залогиниться в рута"?
процедурой аутентификации
Navern
нет
-i [command]
The -i (simulate initial login) option runs the shell specified by the password database entry of the target user as a login shell. This means that login-specific resource files such as .profile or .login will be read by the shell. If a command is specified, it is passed to the shell for execution via the shell's -c option. If no command is specified, an interactive shell is executed. sudo attempts to change to that user's home directory before running the shell. The security policy shall initialize the environment to a minimal set of variables, similar to what is present when a user logs in. The Command Environment section in the sudoers(5) manual documents how the -i option affects the environment in which a command is run when the sudoers policy is in use.
Dmitry
В чем разница между "запустить баш от рута" и "залогиниться в рута"?
когда ты логинишься под рутом, ты вводишь его логин и пароль.
Когда ты запускаешь bash, тебе просто разрешили запустить баш от рута и все
Navern
su так то тоже тебе дает шелл)
Dmitry
-i [command]
The -i (simulate initial login) option runs the shell specified by the password database entry of the target user as a login shell. This means that login-specific resource files such as .profile or .login will be read by the shell. If a command is specified, it is passed to the shell for execution via the shell's -c option. If no command is specified, an interactive shell is executed. sudo attempts to change to that user's home directory before running the shell. The security policy shall initialize the environment to a minimal set of variables, similar to what is present when a user logs in. The Command Environment section in the sudoers(5) manual documents how the -i option affects the environment in which a command is run when the sudoers policy is in use.
если убрать из sudo ALL (то есть разрешения запускать все команды от пределенного пользователя), тебе даст залогиниться?
Dmitry
su так то тоже тебе дает шелл)
после процедуры аутентификации, он запускает то что у тебя в /etc/passwd указано в качестве шела, да
Dmitry
su так то тоже тебе дает шелл)
понятно что можно получить шелл двумя способоами и через su и через sudo. Но способы разные, и это не одно и тоже
Navern
если убрать из sudo ALL (то есть разрешения запускать все команды от пределенного пользователя), тебе даст залогиниться?
Ну ты сейчас ведешь в ту степь, если ты реально в системе используешь su как способ аутентификации в другого юзера.
В большинстве случаев люди хотят не этого и делают sudo su и им кажется что всё ок)
так то очевидно, что какая-то разница всегда присутствует, но в этом кейсе ей в 99% случаев можно пренебречь
Alexander
когда ты логинишься под рутом, ты вводишь его логин и пароль.
Когда ты запускаешь bash, тебе просто разрешили запустить баш от рута и все
Ты в курсе, что то, что ты сейчас описал, зависит от настроек sudo и pam?
Navern
Ура, пошел конкурс на то кто лучше знает линух)
Alexander
после процедуры аутентификации, он запускает то что у тебя в /etc/passwd указано в качестве шела, да
sudo -i, внезапно, тоже :)
Dmitry
Ты в курсе, что то, что ты сейчас описал, зависит от настроек sudo и pam?
да, но тем не менее это разные тулзы.
Dmitry
sudo -i, внезапно, тоже :)
так оно не аутентифицирует юзера, под которым ты запускаешь этот шелл. Оно тебя аутентифицирует
Alexander
да, но тем не менее это разные тулзы.
Я в курсе, что это разные программы. Но возможности в плане повышения привилегий у них примерно одинаковые. Разница лишь в том, насколько тонко можно настроить правила авторизации.
Alexander
так оно не аутентифицирует юзера, под которым ты запускаешь этот шелл. Оно тебя аутентифицирует
Это зависит от настроек в sudoers и pam. Можешь сделать так, чтобы sudo спрашивал пароль этого юзера. А можешь сделать так, чтобы su пускал всех без вопросов.
Navern
Это зависит от настроек в sudoers и pam. Можешь сделать так, чтобы sudo спрашивал пароль этого юзера. А можешь сделать так, чтобы su пускал всех без вопросов.
О кстати не знал, чтт модно судо заставить спрашивать пароль юзера, но мне и не нужно было
Navern
Напомню тогда уж, что есть программа login
Navern
Которая прям логинит!
Dmitry
Я в курсе, что это разные программы. Но возможности в плане повышения привилегий у них примерно одинаковые. Разница лишь в том, насколько тонко можно настроить правила авторизации.
нет, su никак не может заменить sudo, если конечно ты тупо не даш доступ к другой учетке, оно для логина. А то что в sudo с помощью повышения привелегий можно получать баш, это просто наследуется от его возможностей запустить указанный cmd line с другими привелегиями
Navern
нет, su никак не может заменить sudo, если конечно ты тупо не даш доступ к другой учетке, оно для логина. А то что в sudo с помощью повышения привелегий можно получать баш, это просто наследуется от его возможностей запустить указанный cmd line с другими привелегиями
Наверно для научной работы какой нибудь это важно
Dmitry
Это зависит от настроек в sudoers и pam. Можешь сделать так, чтобы sudo спрашивал пароль этого юзера. А можешь сделать так, чтобы su пускал всех без вопросов.
Чтобы sudo -i спрашивал пароль пользователя от имени котого ты запускаешь шелл? А можно пример такой настройки? Вроде sudo для такого как раз не задумывалось
Alexander
нет, su никак не может заменить sudo, если конечно ты тупо не даш доступ к другой учетке, оно для логина. А то что в sudo с помощью повышения привелегий можно получать баш, это просто наследуется от его возможностей запустить указанный cmd line с другими привелегиями
Давай еще раз. Чем процедура запуска шелла через sudo -i отличается от процедуры запуска шелла через su -?
Alexander
Dmitry
Давай еще раз. Чем процедура запуска шелла через sudo -i отличается от процедуры запуска шелла через su -?
аутентификацией.
sudo -i аутентифицирует тебя, и если тебе разрешено запускать bash от другой учетки, оно тебе позволит сделать это.
su - ты аутентифицируешься под другой учеткой и вводишь пароль от нее.
Alexander
аутентификацией.
sudo -i аутентифицирует тебя, и если тебе разрешено запускать bash от другой учетки, оно тебе позволит сделать это.
su - ты аутентифицируешься под другой учеткой и вводишь пароль от нее.
Давай по шагам, что делают sudo и su, и где появляются различия?
Navern
Давай по шагам, что делают sudo и su, и где появляются различия?
В коде ифчики по разному написаны;))
Dmitry
Давай по шагам, что делают sudo и su, и где появляются различия?
на уровне системных вызовов? Я хз, так глубоко их не изучал. Но программы разные
Navern
Я думаю обе делают setuid
 Aragaer
в sudo обычно вводится свой пароль, а в su пароль того аккаунта, от которого ты хочешь действовать.
То, что они почему-то случайно у кого-то совпадают, это отдельный вопрос
Alexander
В коде ифчики по разному написаны;))
Я не про отдельные ифчики, я про общие шаги. Тут обращаемся к pam, там делаем setuid, а там зовем шелл, например.
Navern
if() if() if() seteuid(targetuser) exec(/bin/bash)
Navern
:)
Alexander
на уровне системных вызовов? Я хз, так глубоко их не изучал. Но программы разные
Не, системные вызовы тут не требуются (почти). Просто опиши разницу в логике.
Dmitry
Не, системные вызовы тут не требуются (почти). Просто опиши разницу в логике.
Я думаю разница скорее в том что для sudo есть sudoers где все эти ограничения описаны, и на этом этапе он уже отметает какие-то дейсвтия, если тебе они не разрешены (после аутентификации)
Dmitry
Не, системные вызовы тут не требуются (почти). Просто опиши разницу в логике.
а в su сразу запускается аутентификация от другого юзера
Dmitry
Не, системные вызовы тут не требуются (почти). Просто опиши разницу в логике.
а в sudo видимо можно добавить доп аутентификацию для юзера от которого ты запускаешь по targetpw, но я про эту опцию не знал
Alexander
Я думаю разница скорее в том что для sudo есть sudoers где все эти ограничения описаны, и на этом этапе он уже отметает какие-то дейсвтия, если тебе они не разрешены (после аутентификации)
Т.е. разница только в дефолтном поведении на этапе обработки конфига еще до вызова pam и, тем более, запуска шелла?
Dmitry
Т.е. разница только в дефолтном поведении на этапе обработки конфига еще до вызова pam и, тем более, запуска шелла?
ну получается что так. sudo куча доп логики до этапа аутентификации от другого юзера (которая по умолчанию отключена)
Dmitry
Получается с targetpw в sudo, su и правда не нужен. Был неправ
Alexander
ну получается что так. sudo куча доп логики до этапа аутентификации от другого юзера (которая по умолчанию отключена)
По умолчанию, аутентификация есть. Не видел ни одного дистра с включенным NOPASSWD. Но, в целом, например, если у тебя выставлен NOPASSWD для wheel в sudoers и в /etc/pam.d/su есть pam_wheel.so trust use_uid, то поведение sudo -i и su - будет для тебя одинаковым: запуск от рута шелла из passwd в режиме логин-шелла без запроса пароля.
Dmitry
По умолчанию, аутентификация есть. Не видел ни одного дистра с включенным NOPASSWD. Но, в целом, например, если у тебя выставлен NOPASSWD для wheel в sudoers и в /etc/pam.d/su есть pam_wheel.so trust use_uid, то поведение sudo -i и su - будет для тебя одинаковым: запуск от рута шелла из passwd в режиме логин-шелла без запроса пароля.
я про аутентификацию не текущего юзера, а юзера от которого текущий юзер запускает процесс. То есть про targetpw
Alexander
я про аутентификацию не текущего юзера, а юзера от которого текущий юзер запускает процесс. То есть про targetpw
Да, тут дефолтное поведение sudo и поведение su отличаются.
 G72K
как в терраформе стейт хранить в разных бакетах для разных окружений?
 Kirill
как в терраформе стейт хранить в разных бакетах для разных окружений?
https://www.terraform.io/docs/backends/types/s3.html
Не ? Если для каждого окружения свой проект, то это сработает. Или как происходит переключение между окружениями ?
 bama^boy
как в терраформе стейт хранить в разных бакетах для разных окружений?
в одном бакете хранится, там разный путь до объектов просто
bama^boy
зачем разные бакеты? сложно сделать policy?
 Cate
DevOps40: Machine Learning Edition
Друзья, напоминаем, что встреча - сегодня, скоро начинаем!
19:10 Зеленин Иван, Osome pte ltd
Расскажет про Расскажет про организацию целостного цикла обработки и хранения данных и методологию CRISP-DM
20:00 Черкес Никита, Data Scientist ad ID R&D
На мероприятии я собираюсь рассказать о том, кто такие датасаентисты, для чего они нужны и чем они занимаются.
А также постараюсь описать базовый набор навыков для того, чтобы попасть в Data Science и как этому всему научиться! Приходи!
Встреча проходит при поддержке DELL Technologies Санкт-Петербург.
https://www.twitch.tv/devops40
Cate
Добро пожаловать на наш митапчик онлайновый в зуме.
Martin
 Cate
нет
Cate
запись выложим. Технические накладочки вышли:(
M
Зум развалился?)
Cate
точнее смогла, но результат такой вот вышел:(
M
Кек ну бывает
Cate
Перешли просто сразу в зум)
Cate
 Cate
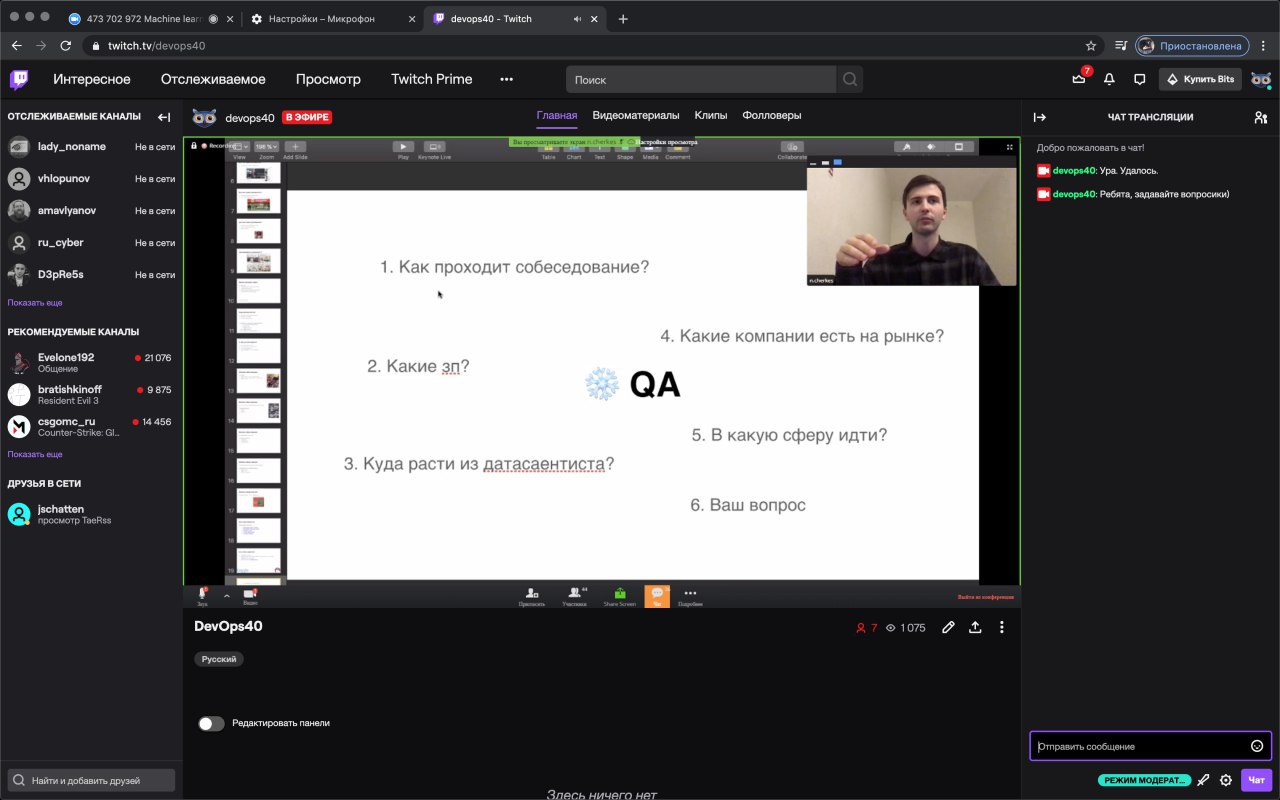
Стол шэрнула.
Cate
в итоге
Cate
весь)
 JBáruch
Кстати, народ, приходите через недельку послушать про гнодноту! Мы тут запилили лучший в мире бесплатный container registry, а вы, наверное, и не знаете!
https://leap.jfrog.com/WN-2020-04-JFrog-Container-Registry-Russia-EMEA-lp.html
M
Лучшая интеграция с сиркл сиай?)
 Tadeusz
- грузины лучше чем армяне
- чем же?
- чем армяне.
Alexander