 Tadeusz


ахах, хорош
 Denis 災 nobody
Астрологи объявили месяц включенного SELInux. Количество нытья в чатах увеличивается на порядок.
думаю, процентов у 90 народа всё по **де пойдёт
Tadeusz
свалят на бубунты
Denis 災 nobody
или да, срочно мигрировать на дебиан
 Michael
Apparmor там ещё жив?)
 Sergey
свалят на бубунты
Астрологи объявили неделю убунты. Количество мата в чатах увеличивается на порядок.
M
Количество дебмпакетов и глупых вопросов увеличится в трое
 🦀 Кири λ λ🦀
 Yevhenii
включат пермиссив режим и забьют
Denis 災 nobody
 Co(n)stantine👨🔬
Artyom Abramovich (2.14) увеличил репутацию Constantine ʕ◔ϖ◔ʔ🦀 (1.02) (+1.02)
Sergey
Но вообще оригинал - вот: https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=b1dba2473114588be3df916bf629a61bdcc83737
 Thorvald
а подскажите пожалуйста чатик, в котором можно задать вопрос по couchdb? ну или тут мож кто ответит
 Vladimir
Thorvald
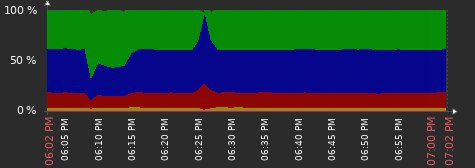
в определенный момент кауч дошел до определенного уровня загрузки (по 50% приблизительно) на ядро и выше не поднимается. где-то внутренняя полка, непонятно где.
Thorvald
картинка приблизительно вот такая
Thorvald
 Aleksey
о! флаг какой то
Denis 災 nobody
в определенный момент кауч дошел до определенного уровня загрузки (по 50% приблизительно) на ядро и выше не поднимается. где-то внутренняя полка, непонятно где.
3 года общались с couchbase, там развесистое апи статистики. Но в целом - продукт говно.
Denis 災 nobody
это наследник каучдб
Vladislav
Доброй ночи. У нас сервис зависит от прокси, есть логика ротации (ip) при росте количества ошибок
Сейчас юзаем DO, дроплетами можно удобно управлять. Но порой нужны прокси из СНГ.
Ни ДО ни АВС не предоставляют виртуалок в CIS, может кто знает к кому заглянуть?
Алекс
Уважаемые, привет.
Имеется докер с 3 контейнерами, и к каждому нужно ограничить доступ через iptables с определенного IP, все 3 IP разные. Как бы это сделать? Тыкните в ман где-нибудь…
Гуглил час, ничего не нашел, кроме ограничения всей цепочки форварда докера на 1 IP.
Алекс
Тому, кто подскажет правильное решение - сходу 50$ на битки, для мотивации )
M
Можно с помощью нгинкс закрыть доступ
M
Если веб сервисы
Алекс
Не, нужно разграничить через iptables
Алекс
В конфиг джинкса в контейнере я бы быстро прописал )
M
Ну можете вырубить ацпитецбс доцкера и использовать прокси а там уже ацпитецбс свои правила
M
Нуттбе исплтщоваь прокси доцкера
M
Но это меньшая производительност в юолььгищ нагрузках
Алекс
Тоже не канает, нельзя стандартного ничего менять )
Алекс
в докере
Алекс
man iptables
Слишком очевидно… просто разграничить iptables я могу, я понимаю, что докер работает через цепочку форварда, но закрытие портов и открытие их там же для определенных -s не отрабатывает
 Александр
Всё там нормально, как и везде
Алекс
https://pastebin.com/5J4zsawr
Алекс
Порт приложения 8090
Алекс
наружу, который
Алекс
Тем не менее - траффик идет )
Это я уже от безисходности попробовал )
Александр
Фигня какая-то. Сначала открываешь с нужного IP, потом закрываешь со всех
 Dmitry
Уважаемые, привет.
Имеется докер с 3 контейнерами, и к каждому нужно ограничить доступ через iptables с определенного IP, все 3 IP разные. Как бы это сделать? Тыкните в ман где-нибудь…
Гуглил час, ничего не нашел, кроме ограничения всей цепочки форварда докера на 1 IP.
А что вообще решается? Какая проблема?
Алекс
Фигня какая-то. Сначала открываешь с нужного IP, потом закрываешь со всех
Поменял 31\32 строку местами - траффик все так же идет
Алекс
Вот эта
Алекс
Уважаемые, привет.
Имеется докер с 3 контейнерами, и к каждому нужно ограничить доступ через iptables с определенного IP, все 3 IP разные. Как бы это сделать? Тыкните в ман где-нибудь…
Гуглил час, ничего не нашел, кроме ограничения всей цепочки форварда докера на 1 IP.
Алекс
Тому, кто подскажет правильное решение - сходу 50$ на битки, для мотивации )
Dmitry
Алекс
не умеет человек маны читать, хочет сразу готовые решения ))
Я умею маны читать. Первый раз с нетворком в докере сталкиваюсь, да и вообще с докером, и тут прикурил )
Dmitry
Ограничивается доступ чтобы что?
Алекс
А этот конфиг с машины или контейнера?
С машины. Контейнер чистится каждый раз при новом запуске
Denis 災 nobody
Я умею маны читать. Первый раз с нетворком в докере сталкиваюсь, да и вообще с докером, и тут прикурил )
это не тебе.. там другой чел бомбит от чтения манов
Dmitry
Есть масса вариантов ограничивать доступ к ендпоинтам и iptables лишь один из них
Алекс
Ограничивается доступ чтобы что?
Ну есть 3 контейнера на 8090\8091\8092 портах, надо что бы средствами iptables доступ к этим портам разграничивался 1 IP - 8090 \ 2 IP - 8091 \ 3 IP - 8092
 Navern
Denis 災 nobody
Задача для собеса)
на уровне начальника отдела? Слишком мудрёно даже даже для сеньора
Александр
С машины. Контейнер чистится каждый раз при новом запуске
А где смотришь трафик? На машине или контейнере?
Navern
Я не понял почему трафик бллкируют в форварде, а не в инпуте
Dmitry
Ну есть 3 контейнера на 8090\8091\8092 портах, надо что бы средствами iptables доступ к этим портам разграничивался 1 IP - 8090 \ 2 IP - 8091 \ 3 IP - 8092
Я бы спросил ради чего ограничивать доступ на транспортном уровне, но не буду
Navern
и не понял откуда тестится
Александр
Я не понял почему трафик бллкируют в форварде, а не в инпуте
инпут на саму машину, а форвард на транзит через машину
Алекс
Я не понял почему трафик бллкируют в форварде, а не в инпуте
Потому что докер своими правилами форвардит, а цепочка форварда выше INPUT открывает доступ
Denis 災 nobody
Ну есть 3 контейнера на 8090\8091\8092 портах, надо что бы средствами iptables доступ к этим портам разграничивался 1 IP - 8090 \ 2 IP - 8091 \ 3 IP - 8092
внутри контейнеров легко может быть один и тот же порт, а рулит там айпи:порт
Алекс
Я про внешние порты
Dmitry
Потому что докер своими правилами форвардит, а цепочка форварда выше INPUT открывает доступ
Юзай хостовую сеть и не парься
Navern
инпут на саму машину, а форвард на транзит через машину
Форвард будет работать если тв с одного контейнера в другой стучишься
Navern
Наскок я помню
Dmitry
Все сразу будет просто
Navern
А блочить надо в инпуте
Navern
Правда там дополнительные вопросы есть)