для @erzentd
не надо, а то он ответит и его забанят и тебя забанят )
 Vladimir


 George
кто провоцирует ? нет никаких провокаций )
 Tadeusz
хм, поставил centos 8-й, выпустил letsencrypt:
* Connected to example.com (1.2.3.4) port 443 (#0)
* ALPN, offering h2
* ALPN, offering http/1.1
* successfully set certificate verify locations:
* CAfile: /etc/pki/tls/certs/ca-bundle.crt
CApath: none
* TLSv1.3 (OUT), TLS handshake, Client hello (1):
* error:1408F10B:SSL routines:ssl3_get_record:wrong version number
* Closing connection 0
curl: (35) error:1408F10B:SSL routines:ssl3_get_record:wrong version number
Tadeusz
куда копать?
Tadeusz
# openssl s_client -connect 127.0.0.1:443 -servername example.com
CONNECTED(00000003)
139863752841024:error:1408F10B:SSL routines:ssl3_get_record:wrong version number:ssl/record/ssl3_record.c:332:
---
no peer certificate available
---
No client certificate CA names sent
---
SSL handshake has read 5 bytes and written 317 bytes
Verification: OK
---
New, (NONE), Cipher is (NONE)
Secure Renegotiation IS NOT supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
Early data was not sent
Verify return code: 0 (ok)
---
Tadeusz
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;
ssl_protocols TLSv1.2;
ssl_ciphers EECDH+AESGCM:EECDH+AES;
ssl_ecdh_curve secp384r1;
ssl_prefer_server_ciphers on;
ssl_stapling_verify on;
add_header Strict-Transport-Security "max-age=15768000; includeSubdomains; preload";
add_header X-Content-Type-Options nosniff;
ssl_dhparam /etc/ssl/certs/dhparam.pem;
тут ничего не менялось
 M
слушай я может пес, а можешь просто курлом с vvv пнуть
M
опенссл вывод что-то мне неясен
 niko
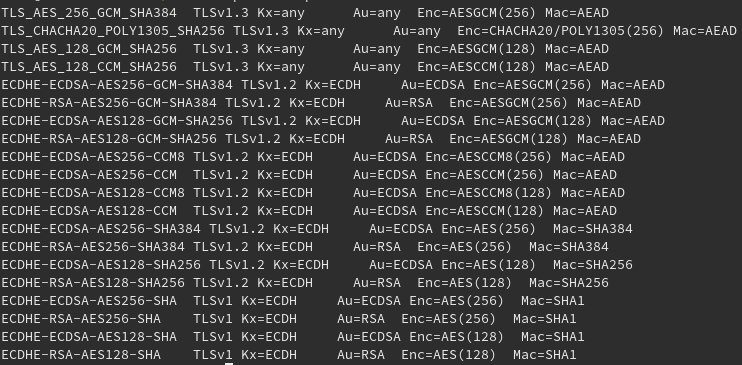
и openssl ciphers -v 'EECDH+AESGCM:EECDH+AES' заодно
 niko
а нжинкс с ним слинкован?)
niko
а путь к сертификату существует?)
Tadeusz
nginx version: nginx/1.17.9
built by gcc 8.2.1 20180905 (Red Hat 8.2.1-3) (GCC)
built with OpenSSL 1.1.1 FIPS 11 Sep 2018 (running with OpenSSL 1.1.1c FIPS 28 May 2019)
TLS SNI support enabled
niko
тогда показывай весь конфиг :P
George
Sni не серит?
Tadeusz
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;
ssl_protocols TLSv1.2;
ssl_ciphers EECDH+AESGCM:EECDH+AES;
ssl_ecdh_curve secp384r1;
ssl_prefer_server_ciphers on;
ssl_stapling_verify on;
add_header Strict-Transport-Security "max-age=15768000; includeSubdomains; preload";
add_header X-Content-Type-Options nosniff;
ssl_dhparam /etc/ssl/certs/dhparam.pem;
тут ничего не менялось
+
ssl_certificate /etc/letsencrypt/live/www.example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/www.example.com/privkey.pem;
ssl_trusted_certificate /etc/letsencrypt/live/www.example.com/fullchain.pem;
+
listen 443 http2
Tadeusz
пробовал и без http2
M
А ссл директива есть?)
Tadeusz
# openssl s_client -connect 127.0.0.1:443 -servername example.com
CONNECTED(00000003)
139838805575488:error:1408F10B:SSL routines:ssl3_get_record:wrong version number:ssl/record/ssl3_record.c:332:
---
no peer certificate available
---
No client certificate CA names sent
---
SSL handshake has read 5 bytes and written 317 bytes
Verification: OK
---
New, (NONE), Cipher is (NONE)
Secure Renegotiation IS NOT supported
Compression: NONE
Expansion: NONE
No ALPN negotiated
Early data was not sent
Verify return code: 0 (ok)
---
M
В лмсиене нужна
M
В листене
Tadeusz
http2 это заменяет
niko
нужна конечно
niko
расходимся
Tadeusz
хм, заменил http2 на ssl и заработало, что за хрень
niko
The http2 parameter (1.9.5) configures the port to accept HTTP/2 connections. Normally, for this to work the ssl parameter should be specified as well, but nginx can also be configured to accept HTTP/2 connections without SSL.
Tadeusz
годами работало все ок
niko
ваш сэр мануал
Tadeusz
ты не понял, оно уже год работает на 1000+ доменах в такой конфе
Tadeusz
переезд на rhel8 и приехали)
niko
ты че-то не договариваешь
niko
либо у тя в блоке ssl on;
niko
либо у тебя не работает ссл)
George
Детсад
M
Еееее Жун девопс помог
Tadeusz
Жаров ушел в газпром-медиа
M
насколкьо помню это http2 требует ssl, наоброт не работаит
M
ща гляну доку
M
да вроде сверху есть инфа верная
niko
достаточно чат глянуть пол-окна выше где я ее процитировал)
niko
диприкейтед не значит не работает)
M
ssl либо в listen либо ssl oin что депрекейтед
M
в итоге говорят при включении http2 можно обосраться на каких-то спец условиях
M
тип одно соедиенние ждет бэкенда и все в очереди и тп
M
тут вроде была инфа
M
В листене смотри
Tadeusz
всего у 7 доменов из 371 есть ssl в listen)
niko
достаточно одного)
Tadeusz
вот же ж...
Tadeusz
спасибо, парни
 Navern
niko
ну да
Anonymous
Друзья, ни кто случаем не знает Telegram-чата для программистов приложений для ВКонтакте? Есть вопрос по подключению моего встраиваемого приложения по HTTPS к моему сайту.
Vladimir
насколкьо помню это http2 требует ssl, наоброт не работаит
нет, не требует. Нет ни одного браузера который умеет хттп2 без ссл, но при этом либы и курл и веб-сервера умеют
M
нет, не требует. Нет ни одного браузера который умеет хттп2 без ссл, но при этом либы и курл и веб-сервера умеют
Ну да вы правы я это имел ввиду
 kSandr
nginx умеет http2 без ssl. Указывай в listen обоих.
расскаже бабе боне, http2 как протокол сам по себе работает поверх ssl .
ничего хорошего из http2 без ssl невыйдет
niko
niko
работает и так и так, ему все равно
 Dmitry
расскаже бабе боне, http2 как протокол сам по себе работает поверх ssl .
ничего хорошего из http2 без ssl невыйдет
надо указывать ssl в listen. Чтобы включить ssl. http2 его не включает автоматом. А причем тут баба боня, я хз
 Plomipu
народ, привет. Я знаю, что ваша группа связана с т.н "круговоротом" форкфлоу и взаимодействие в фирме между клиентами программного продукта и теми кто его разрабатывает/деплоит( проще говоря devOps ) и всё же хотел поинтересоваться: в область данной тематики группы можно обсуждать вопросы про инструменты разработки как Maven, Gradle, Ivy или Ant ?
Plomipu
у меня вопрос по maven, а в телеге группы по с таким названием "Maven", только там не про инструменты разработки рассказывают и всё на арабском ))))))
Plomipu
если позволите, то вот мой вопрос: при запуске
mvn checkstyle стиль и форматированние кода проходит с ошибкой стиля кода типа javadoc, но мне не нужно, чтобы checkstyle триггировал эту ошибку, так как я не собираюсь к прод генерить javadoc. Офф.документации по checkstyle говорит, что конфигурировать этот плагин можно в отдельном XML, храня в нём параметры и их значения того, что нужно игнорить при проверке кода на формат его текста.
Внимание вопрос: как можно игнорить тип ошибки javadoc, не прибегая к написанию фильтров и параметров конфигурации, что игнорить, а что нет в отдельном XML файле, а вс писать сразу в pom.xml ?
George
это чисто тулинговый вопрос, не процессный
George
https://t.me/maven_ru <- но там 5 человек всего (мда)
George
и раз мейвен - джава фигня, то логично спрашивать в джава сообществах
Plomipu
хз. Мне мавен нравится. По-крайней мере его ты понимаешь как правильно конфигурировать, а вот как подсел на грэйдл, то всё пошло по 3.14**е из за того, что там скрипт конфига пишется на языке груви.
Plomipu
но я понял вас. Спрошу в java сообществе.
 Антон [R13 🍆 Ivelok]
Plomipu
спасибо огромное вам тоже Антон :)
 Pavel
я вам покушать принес https://github.com/mig1984/bashible
Bogdan (SirEdvin)
расскаже бабе боне, http2 как протокол сам по себе работает поверх ssl .
ничего хорошего из http2 без ssl невыйдет
Although the standard itself does not require usage of encryption,[36] all major client implementations (Firefox,[37] Chrome, Safari, Opera, IE, Edge) have stated that they will only support HTTP/2 over TLS, which makes encryption de facto mandatory.[38]