 George


а зачем? сделай поверх цепха
 Bogdan (SirEdvin)
цепха? Это ceph?
Bogdan (SirEdvin)
Но вообще, основная проблема, что у меня его пока нет
George
ага, а минио не проблема развернуть, ога
Bogdan (SirEdvin)
Ну, вообще-то да
Bogdan (SirEdvin)
Я в прошлый раз развернул где-то с часик, с нуля. И пока все еще работает, правда с копеечными нагрузками
George
вот именно
George
потом, когда захочешь шардирование - умрешь
Bogdan (SirEdvin)
У меня с шардированием
Bogdan (SirEdvin)
3 сервера, по 2 диска на каждом
Bogdan (SirEdvin)
Емнип, то по 2 копии файла, проверял примитивно убив один, на который залил файл и скачивал его
Bogdan (SirEdvin)
Надо будет на сеф глянуть все-таки. Гластер меня пугает)
Bogdan (SirEdvin)
Просто раньше на minio жаловались, что оно капец рассыпается, а на пробный раз запихивать туда 4.5 ТБ не хочется. Поэтому хотелось узнать, там стало что-то лучше и все так же плохо?
George
слушай. Для тестовой среды ок. Для продакшена боязно
George
еще непонятно как ты скейлить его будешь
Bogdan (SirEdvin)
Кстати, интересный вопрос)
Bogdan (SirEdvin)
Хотя дока говорит, что оно вроде умеет само, нужно только рассказать нодам сколько их :) Хотя доке верить в этом случае не стоит)
Bogdan (SirEdvin)
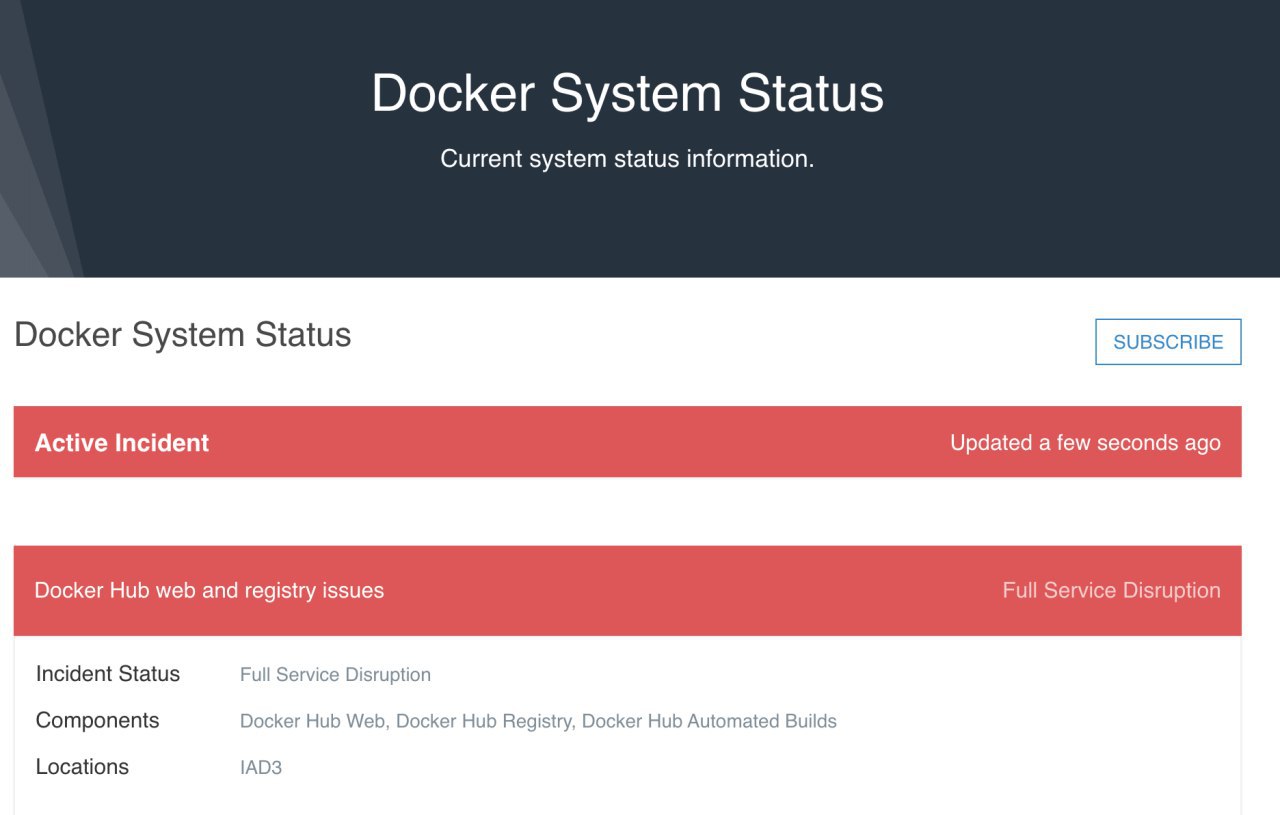
Хм ... у кого-то еще docker register выдает 503 ошибку?
 Dmitry
 Denis 災 nobody
 𝐒𝐞𝐫𝐠𝐞𝐢
Коллеги, посоветуйте на какой бесплатный ВПН посмотреть? На ВМ планирую развернуть CentOS. На ней настроить VPN, чтобы через неё работать в сети.
У себя на компьютере планирую поставить клиент с GUI.
В качестве аутентификации для поднятия туннеля было бы хорошо использовать пару username + password.
Туннель должен быть зашифрован.
Какие будут предложения?
Ivan
На каких устройствах планируется использовать ВПН?
𝐒𝐞𝐫𝐠𝐞𝐢
Windows/MacOS
 Yury
IKEv2/IPSec если хочется нативно в маке. Или WireGuard/OpenVPN, если поставить клиент не проблема.
Yury
если хочется что-то, но не ясно что, то работать все будут одинаково хорошо
𝐒𝐞𝐫𝐠𝐞𝐢
IKEv2/IPSec если хочется нативно в маке. Или WireGuard/OpenVPN, если поставить клиент не проблема.
OpenVPN на сколько я знаю только через сертификаты авторизуется (возможно ошибаюсь).
Но за ответ спасибо.
Кстати WireGuard мне тоже когда-то советовали, был хороший отзыв.
 Inga
Я пускаю весь свой трафик "через трубочку".
 bama^boy
OpenVPN на сколько я знаю только через сертификаты авторизуется (возможно ошибаюсь).
Но за ответ спасибо.
Кстати WireGuard мне тоже когда-то советовали, был хороший отзыв.
https://github.com/hwdsl2/setup-ipsec-vpn
Я вот такой использую
Inga
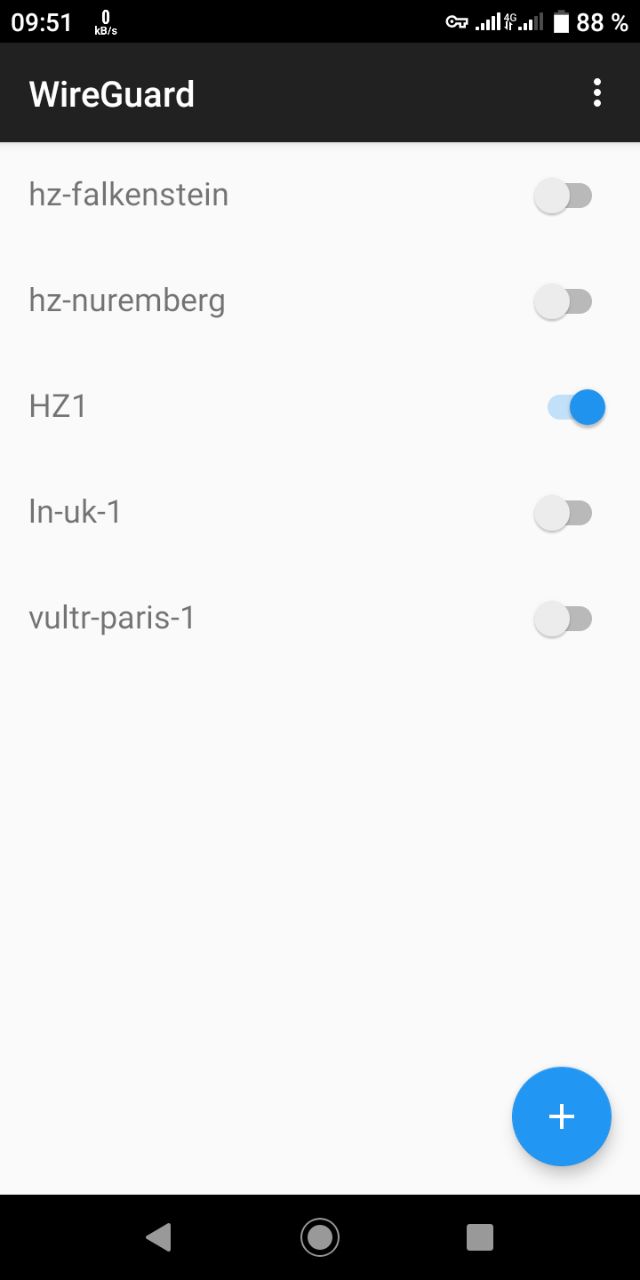
Моя эволюция: SSH tunnel -> OpenVPN -> Wireguard
Inga
Последний удобен мгновенным реконнектом, но только UDP: иногда 443/tcp единственный выход.
Inga
Также в Wireguard нет аналога duplicate-cn, каждого клиента надо прописывать отдельно.
Inga
 𝐒𝐞𝐫𝐠𝐞𝐢
@ingamuste @bamaboy @masterdizer
Спасибо!
В общем записал ваши отзывы.
Начну тестирование с Wireguard.
Хорошего дня!
 aborche
Коллеги, посоветуйте на какой бесплатный ВПН посмотреть? На ВМ планирую развернуть CentOS. На ней настроить VPN, чтобы через неё работать в сети.
У себя на компьютере планирую поставить клиент с GUI.
В качестве аутентификации для поднятия туннеля было бы хорошо использовать пару username + password.
Туннель должен быть зашифрован.
Какие будут предложения?
Openvpn и к нему мой модуль кастомной авторизации. Ищи на https://habr.ru/users/aborche/ Дальше городи как душа захочет
 Aleksey
Также в Wireguard нет аналога duplicate-cn, каждого клиента надо прописывать отдельно.
В какой-то момент заметил что запускать ВНП можно из шторки
bama^boy
Ipsec меньше всего жрёт батарею в телефоне
 kSandr
пример конфига
port 9994
proto tcp
dev tun
ca ca.crt
cert server.crt
key server.key
dh dh2048.pem
server 172.99.0.0 255.255.255.0
ifconfig-pool-persist ipp.txt
keepalive 10 120
comp-lzo
persist-key
persist-tun
verb 3
client-cert-not-required
username-as-common-name
auth-user-pass-verify "/usr/local/sbin/openvpn-auth-file.pl /etc/openvpn/.htpasswd" via-env
script-security 3
скрипт для авторизации по паролю
https://pastebin.com/BuLVBwKr
bama^boy
Сравнение с вирегардом есть?
Нет. Ipsec был выбран как универсальное решение, которое работает как на ios, так и на ведроиде.
Из плюсов openvpn отмечу, что там легче всего маршруты для клиента пробрасывать.
Inga
Сейчас поделюсь самописным обвесом для лёгкой генерации клиентов wireguard
Inga
Я создала темплейт:
[Interface]
PrivateKey = CLIENT_PRIVATE_KEY
Address = 10.66.66.CLIENT_IP/24
DNS = 8.8.8.8,8.8.4.4,1.1.1.1
[Peer]
PublicKey = SERVER_PUBLIC_KEY
PresharedKey = SERVER_PRESHARED_KEY
Endpoint = SERVER_IP:500
AllowedIPs = 0.0.0.0/0,::/0
И скрипт, которым создаю записи, wg-client имяклиента последниецифрыип:
#!/bin/bash
clear
umask 077
wg genkey | tee $1.privatekey | wg pubkey > $1.publickey
cp client $1.conf
sed -e "s/CLIENT_PRIVATE_KEY/$(sed 's:/:\\/:g' $1.privatekey)/g" -i $1.conf
sed -e "s/SERVER_PUBLIC_KEY/$(sed 's:/:\\/:g' publickey)/g" -i $1.conf
sed -e "s/SERVER_PRESHARED_KEY/$(sed 's:/:\\/:g' presharedkey)/g" -i $1.conf
sed -e "s/CLIENT_IP/$2/g" -i $1.conf
ifconfig eth0 | grep 'inet addr:' | cut -d: -f2 | awk '{print $1}' > ip
sed -e "s/SERVER_IP/$(sed 's:/:\\/:g' ip)/g" -i $1.conf
echo "
#$1
[Peer]
PublicKey = cat $1.publickey
PresharedKey = cat presharedkey
AllowedIPs = 10.66.66.$2/32
" >> wg0.conf
qrencode -t ansiutf8 < $1.conf
chmod go= /etc/wireguard/*
wg-quick down wg0 ; wg-quick up wg0
Inga
И сразу же QR код в консоли, чтобы на телефон перенести.
kSandr
хз насчет гарда , не пользовал никогда ... незнаю что еще может быть проще опнвпна , поднимается наколенке, в любой конфигурации
Aleksey
хз насчет гарда , не пользовал никогда ... незнаю что еще может быть проще опнвпна , поднимается наколенке, в любой конфигурации
Скорость не самая популярная характеристика для впн но в опенвпн она днище
Ivan
Ipsec меньше всего жрёт батарею в телефоне
Wireguard жрет столько же, если не меньше, правда если подключен модуль ядра.
Aleksey
Wireguard жрет столько же, если не меньше, правда если подключен модуль ядра.
А у него есть режим без модуля ядра?
kSandr
посмотрю на гард на досуге, в целом у меня уже везде опнвпн есть, и все обвязано им, ключи генерятся по кнопке .... а вот объяснять остальным как пользоваться чем-то другим геморно )
kSandr
у wiregard скорость выше ?
Ivan
А у него есть режим без модуля ядра?
Да, конечно.
Если мы говорим про телефоны. На Андроиде можно установить модуль ядра, а можно в юзерспейсе(по дефолту)
kSandr
в общем это интересно, нужно изучить может действительно есть смысл ...
а что у wireguard с клиентами на телефоны ? на остальный ОС ?
 Tadeusz
без
kSandr
хорошо, буду тестить
Aleksey
Очень порадовал почти безшовный переход в метро между вафлей и 4г
bama^boy
kSandr
седа многа небывает , больше седа богу седа
Tadeusz
Инга, а че аватары нет? как-то не серьезно)
bama^boy
А через приложуху, тогда отпадает. Нативный ipsec проще всего.
 Alexander
седа многа небывает , больше седа богу седа
Сишный препроцессор в качестве темплейтера тут лучше ложится. При этом он тоже есть везде и многим знаком.
kSandr
Сишный препроцессор в качестве темплейтера тут лучше ложится. При этом он тоже есть везде и многим знаком.
что за сишный препроцессор ? ... я обычно envsubst юзаю так-то