 Tadeusz


так бы может и попробовал - причесать арх)
Tadeusz
дебиан выпилить 😊
 Yury
за два десятка лет он закаменел наверняка
 Евгений
1. Это Питер
2. Стек там уровня среднего сисадмина как раз на такую зп
Ну не знаю, линуск-админ в городе получает всё-таки 60-80. 40 зарплата саппорта в среднем хостинге
 Uncel
 SM
OpenVPN. Подскажите пожалуйста как лучше реализовать.
Есть сервак (без локальных сетей без ничего просто удалённый сервак). На сервере стоит nginx который при обращении различных хостов направляет либо на socket (gitlab), либо на docker (различные там atlassian и т.п.).
Нужно защитить подключение к gitlab с помощью vpn.
Есть интерфейсы eth и docker.
После установки OpenVPN появится tun или tap. Я думаю поднять bridge и запихать в него eth, docker + tun. А в конфиге nginx прописать разрешение подключения на определённый хост, только с VPN (но как это сделать? Поднимать ради этого tap и создавать локальную сетку?).
Или же есть другие варианты, более корректные.
SM
Суть в том что к остальным сервисам (которые в докере) должен быть стандартный, открытый доступ. А только для gitlab + ssh - openvpn. Ну и ещё админку надо будет сделать для генерации ключей.
 Vadim
привет)
подскажите плиз, че я делаю не так?
есть Centos пробую собрать team
в конфиге вот так:
DEVICE=team0
BOOTPROTO=none
ONBOOT=yes
DEVICETYPE=Team
IPADDR=xx.xx.xx.xx
PREFIX=24
GATEWAY=xx.xx.xx.xx
TEAM_CONFIG={"device": "team0", "runner":{"name":"lacp","active":"true","fast_rate":"true", "tx_hash": ["enp", "ipv4", "ipv6"]}, "link_watch":{"name":"ethtool"},"ports": {"enp4s0f0": {}, "enp4s0f1": {}}}
DEFROUTE=yes
IPV6INIT=no
IPV4_FAILURE_FATAL=no
а он все равно в roundrobin поднимается((
```
setup:
runner: roundrobin
ports:
enp4s0f0
link watches:
link summary: up
instance[link_watch_0]:
name: ethtool
link: up
down count: 1
enp4s0f1
link watches:
link summary: up
instance[link_watch_0]:
name: ethtool
link: up
down count: 1
```
 nmcli
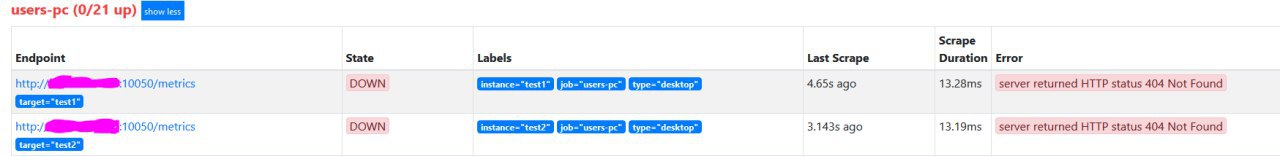
Добрый день, хочу в конфиге прометея сгруппировать все пользовательские ПК в одну стопку с type=desktop и использованием relable.
Нужно, чтоб он получал метрики с host:10050/name_pc/metrics
Но на данный момент он пытается получить их с host:10050/metrics.
- job_name: users-pc
scrape_interval: 1m
static_configs:
- targets:
- test1
- test2
labels:
type: desktop
relabel_configs:
- source_labels:
- instance
target_label: __metrics_path__
regex: '(.+)(:\d+)?'
replacement: '/$1/metrics'
- target_label: __address__
replacement: host:10050
 Vladimir
Чем отличается в данном случае просто tls + да даже. Basic auth
Vladimir
Или там лдап
SM
ну... хотелки руководителей )
SM
да, ибо цели у vpn другие совсем, понимаю.
SM
особенно когда другие сервисы торчат наружу.
 Денис
)
 Alexey
 Денис
Потому что надо научиться в tls + basicauth + ldap . Так проще.
Ну ты это расскажи утекшему паролю у разраба. Исходники вполне себе успешно через этот самый тлс и утекают
Денис

 Alex
Ну ты это расскажи утекшему паролю у разраба. Исходники вполне себе успешно через этот самый тлс и утекают
Чем это отличается от утекшего ключа по тлс?
Денис
И отследить утечку с впном будет проще, есть хистори подключений и тд
Денис
Хотя...
Vladimir
И отследить утечку с впном будет проще, есть хистори подключений и тд
Также и логи подключений в веб сервере
nmcli
Добрый день, хочу в конфиге прометея сгруппировать все пользовательские ПК в одну стопку с type=desktop и использованием relable.
Нужно, чтоб он получал метрики с host:10050/name_pc/metrics
Но на данный момент он пытается получить их с host:10050/metrics.
- job_name: users-pc
scrape_interval: 1m
static_configs:
- targets:
- test1
- test2
labels:
type: desktop
relabel_configs:
- source_labels:
- instance
target_label: __metrics_path__
regex: '(.+)(:\d+)?'
replacement: '/$1/metrics'
- target_label: __address__
replacement: host:10050
Попробовал сделать вот так, как написано в документации, но он присваивает target=test,1 вместо добавления test1 в часть ссылки.
- job_name: users-pc
scrape_interval: 1m
static_configs:
- targets:
- test1
- test2
labels:
type: desktop
relabel_configs:
- source_labels: [__address__]
target_label: __param_target
- source_labels: [__param_target]
target_label: instance
- target_label: __address__
replacement: host:10050
nmcli
 nmcli
Как добавляь название таргета в host:10050/target_name/metrics?
SM
@IvanovIV Vadim Здорово!!!!
Niko
Господа, если в конфиге rsyslogd два if-а совпадают, то последний не будет работать?
nmcli
Должны оба
Niko
спасибо. Значит оно по другой причине не работает..
nmcli
Как добавляь название таргета в host:10050/target_name/metrics?
Кто может подсказать с этим конфигом, второй день мучаюсь?
 Denis 災 nobody
как у монги смотреть что ноды синхронизированы?
Denis 災 nobody
выключал одну ноду на обновление, надо теперь статус проверить
 George
В доке на монгу, кажется, есть все нужное тебе
George
rs.чегототам
 Navern
выключал одну ноду на обновление, надо теперь статус проверить
https://docs.mongodb.com/manual/reference/method/rs.status/
Denis 災 nobody
https://docs.mongodb.com/manual/reference/method/rs.status/
видел, читал, не понял. Какое именно поле мне нужно?
Denis 災 nobody
"optime" : {
"ts" : Timestamp(1562770362, 1),
"t" : NumberLong(146)
},
"optimeDurable" : {
"ts" : Timestamp(1562770362, 1),
"t" : NumberLong(146)
},
"optimeDate" : ISODate("2019-07-10T14:52:42Z"),
"optimeDurableDate" : ISODate("2019-07-10T14:52:42Z"),
Navern
Еще есть такое, на слевей запускать
rs.printSlaveReplicationInfo()
Navern
в rs.status() тебе надо сравнить что оптайм одинаковый на разных нодах
Denis 災 nobody
rs.printSlaveReplicationInfo()
source: mongo3.savonix.loc:27017
syncedTo: Wed Jul 10 2019 16:19:53 GMT+0000 (UTC)
0 secs (0 hrs) behind the primary
source: mongo1.savonix.loc:27017
syncedTo: Wed Jul 10 2019 16:19:53 GMT+0000 (UTC)
0 secs (0 hrs) behind the primary
Denis 災 nobody
вероятно так..
Navern
0 секунд, нормально
Евгений
@Civiloid ни разу не видел, чтобы посылание сюда из метрикочата работало
Евгений
раз сказали что оффтоп, то лучше продолжить в @ru_devops
Denis 災 nobody
Еще есть такое, на слевей запускать
rs.printSlaveReplicationInfo()
похоже это именно нужное, подёргал с разных нод - ок
Denis 災 nobody
спасибо
Bogdan (SirEdvin)
Ладно, еще есть такой вопрос. Кто-то цеплял к celery opentracing нормально? Я знаю, что есть либа от убера, но там только цепляется событие "создание задачи", а мне бы хотелось прицепить трейсы из задачи к трейсу из запроса. Может у кого-то есть наработки?)
Интересно, а есть ли вообще канал про трейсинг?)
Vladimir
Bogdan (SirEdvin)
Окей, копирну туда еще вопрос)
 公墓
Bogdan (SirEdvin)
Это как бы очевидный вариант)
Tadeusz
кто-нибудь когда-нибудь ловил такую херню с tcpdump'ом? он тупо не работает
= 1 ([{fd=3, revents=POLLIN}])
write(1, "19:08:11.939794 Out d4:6d:6d:c3:"..., 8192) = -1 EACCES (Permission denied)
write(2, "tcpdump: ", 9) = -1 EACCES (Permission denied)
write(2, "Unable to write output: Permissi"..., 41) = -1 EACCES (Permission denied)
write(2, "\n", 1) = -1 EACCES (Permission denied)
exit_group(1) = ?
+++ exited with 1 +++
Tadeusz
это под root'ом, если что.
Denis 災 nobody
selinux?
Denis 災 nobody
он и руту может крылья подрезать
Yuriy
apparmor?
Tadeusz
apparmor вырублен
Yuriy
ufw?
Tadeusz
выключен
Tadeusz
при чем тут ufw? tcpdump валится
Tadeusz
да, apparmor был виноват, спасибо
Tadeusz
как бы его совсем выпилить отовсюду? при удалении тянет за собой snapd
George
как бы его совсем выпилить отовсюду? при удалении тянет за собой snapd
Ну, все правильно - снап ни нужен ©
Tadeusz
Ну не, иногда нужен
 Womchik
нинужен
 Антон [R13 🍆 Ivelok]
Artyom Abramovich (0) увеличил репутацию Антон [R13 🍆 Ivelok] Перетрухин (1) (+1)
Womchik
из appstore удобнее