 Jmik


Версия сайта выбирается на основе юзер-агента
 Shadow
Не, иногда игнорируется если ссылка изначально мобильная
 mouranti
 mouranti
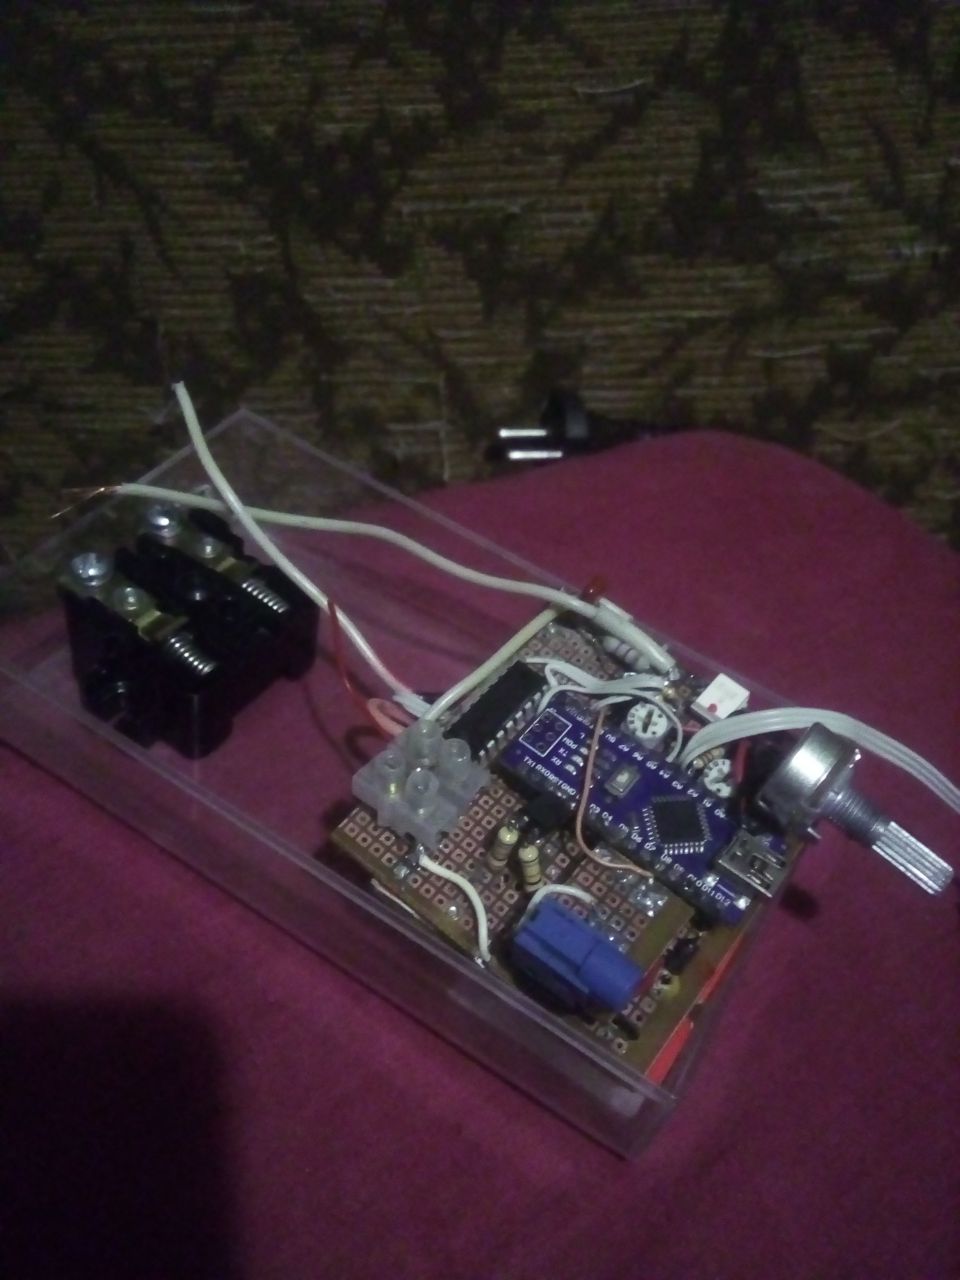
Собрал таки устройство с оптроном от холла
 Andrey
 .
Доброго времени всем суток!
Alexander
Anonymous
Вышла версия генератора пароля 2.0 #_#
теперь есть фильтр типов символов -> Большие буквы,маленькие буквы,числа,и спец символы
еше можна посмотреть исходный код в гитхабе -> https://github.com/REFREHOXYGEN/PassworsGenerator
и еще добавлена полезная функция при выборе текстового поля и нажатия ентер то ваш пароль скопируеться в буфер обмена
 Maxim
Вышла версия генератора пароля 2.0 #_#
теперь есть фильтр типов символов -> Большие буквы,маленькие буквы,числа,и спец символы
еше можна посмотреть исходный код в гитхабе -> https://github.com/REFREHOXYGEN/PassworsGenerator
и еще добавлена полезная функция при выборе текстового поля и нажатия ентер то ваш пароль скопируеться в буфер обмена
Ну ты бы хоть SecureRandom использовал бы для приличия, если уж велосипед изобретаешь
Anonymous
Тип шоб негинерирувался один и тодже пароль?
Maxim
Типа обычным рандомом генерить длинные пароли смысла нет, пространство поиска все равно 2^64 в лучшем случае
Maxim
А на самом деле по-моему оно там от системных часов в начале инициализируется, т.е. существенно меньше
Anonymous
Anonymous
Там необычний радом
Anonymous
Вы запустити а потом говорите
Maxim
Обычный, Math.random()
Anonymous
Anonymous
Шоб были все типы символов
Maxim
Да и похер, если подобрать сид, с которым он был запущен (а это системное время) - то любой алгоритм выдаст ровно тот же самый пароль
Anonymous
Maxim
Да, у тебя нет других источников энтропии. Впрочем, судя по всему, объяснять бесполезно
Anonymous
Ну и как ты узнаеш системное время?
Maxim
Посмотрю на часы, а дальше там брутить не сильно много, просто временной интервал подобрать
Maxim
SecureRandom.getInstance("SHA1PRNG"), все уже придумано за вас, остается только использовать правильно. Такой рандом будет уже не восстановить.
Anonymous
Ну и как ты узнаеш системное время?
Количество секунд которые существует твоя программа меньше чем количество возможных паролей
Anonymous
И перебрав все секунды за это время с алгоритмом твоей проги можно сгенерить все пароли которые она сгенерила
Anonymous
Что намного меньше, чем все пароли из символов которые используются, прога нихуя не секьюрна
Anonymous
Не важно какой сложности пароль на выходе, то что на выходе однозначно зависит от того что на входе, а на входе системное время
Maxim
Ну да, максимум там надо будет еще настройки генератора побрутить, но сути это не меняет
Anonymous
Представь что есть 1000 сейфов. Администратор хранилища говорит тебе случайный номер, и по какому-то хитрому алгоритму ты вычисляешь номер своей ячейки в хранилище. Сколько ячеек хранилища надо обыскать вору?
Anonymous
В хорошем случае 1000, но если администратор зранилища берет "случайное" число в виде часа на часах, то зная алогритм вычисления номера ячейки и что администратор дебил вору надо обыскать только 24
Anonymous
У твоей проги суть такая же
Anonymous
Количество энтропии ( случайных бит на входе ) должно быть большим
Anonymous
Ну либо расчет на то, что ломающий пароль не знает, что он сгенерен твоей прогой. Но это считается плохим подходом в криптографии
 Андрей
Ребят, есть кто разбирается в фольксвагенах?
 Стрела
https://nometa.xyz/
 Andrey S
 :/
 Дмитрий
лучше помогите пропатчить кде
 Дмитрий
примерно так
Дмитрий
шутка из года 2004
Стрела
Ну окей, буду знать
Дмитрий
http://lurkmore.to/%D0%9F%D0%B0%D1%82%D1%87%D0%B8%D1%82%D1%8C_KDE2_%D0%BF%D0%BE%D0%B4_FreeBSD
 Anonymous
Хм ото хто говорит што можна узнать пароль с ситемного времени - а ты скажи как ты узнаеш што пароль сгенерируван имено етой прогой
Anonymous
?
Anonymous
а и да от брута есть зашита
Anonymous
на сайтах
Anonymous
и откуда ті узнаеш когда он был сгенерируван
Maxim
Пиздец, нет бы рандом пофиксить, так начали отмазки лепить
 Petr
Я круче вопрос задам
А чем оно уникально?
Petr
Допизды же генерилок поролей
 Роман
если человек придумал пароль - его может найти машина.
Роман
ФСБ найдёт полюбому)
Роман
терморектальный криптоанализ ещё не отменяли. Роботам это тоже не мешает)
 shadowsoul
а его разве не за её наличие выдают?)
Роман
лишняя хромосома не делает из человека супергероя
Роман
как собственно и её отсутствие, мужайтесь
Роман
уникальный пароль будет только тогда, когда его содержимое будет вне системы кодирования на которой он применён. Итог: надёжных паролей не существует.
Роман
довольно смехотворно кодировать что-то от чужих глаз и ушей, если код изначально известен, хотя бы набор символов и тот ограничен количеством или как в юникоде, почти неограниченное количество
Роман
все упирается в ограничение времени актуальности пароля и его времени подбора
Maxim
Роман
почему копипаста?
Роман
в итоге придём к тому, что придётся генерить пароли каждый день
Maxim
Потому что рассуждения ниочем
Maxim
Особенно вот про систему кодирования, чем-то напомнило "логику" античных философов с бытием и небытием, такой же словесный онанизм