ну если понимаешь что внутри происходит, других решений нет и готов форкнуть и поддерживать у себя - то да, вполне ))
вроде это не форк)
 ana 🪢


 Vitaliy
 Shaxboz
ana 🪢
@ponomarevv а где ты смотришь код модуля?)
luifer
какой из них является семейством шрифтов по умолчанию на реагировать-родной?
Gena
какой из них является семейством шрифтов по умолчанию на реагировать-родной?
It depends on platform and OS version.
Vitaliy
какой из них является семейством шрифтов по умолчанию на реагировать-родной?
you can use english (it will be easier to understand a question) or ask in @react_native_en
luifer
 Alex
Работаю с винды, как открыть проект в ios который запущен в Macos на виртуалке?
Alex
Проекты через експо работают, а как быть если проект не на нём?
Gena
Vitaliy
Это ошибка не оттуда... т.к. она происходит в ReadableNativeArray... это где-то в другом месте кода. Там, где действительно в натив передается число (возможно что-то приведенное к числу), а ожидается строка
Ну вот да, оно там глубже где-то (или вообще с другим модулем связано)
ana 🪢
Shaxboz
а это вообще хорошая практика - использовать эту библиотеку?) даже доки нет
у вас есть другое альтернативное решение?
ana 🪢
у вас есть другое альтернативное решение?
извините, но нет) я не сталкивалась с подобными кейсами
Vitaliy
может Uri.encode
ага, учитывая что на *#06# оно может по-разному отработать, и я пока не знаю как именно это будет в java выглядеть.
ana 🪢
ага, учитывая что на *#06# оно может по-разному отработать, и я пока не знаю как именно это будет в java выглядеть.
я вообще не понимаю, а что это за пакет, я вроде не помню в java.net.Uri такого метода
ana 🪢
но я могла и забыть)
Vitaliy
Vitaliy
у вас есть другое альтернативное решение?
а другой запрос пройдёт или такая же ошибка будет?
Баланс сим-карты, например, и т.п.
Shaxboz
Gena
да это та же ошибка
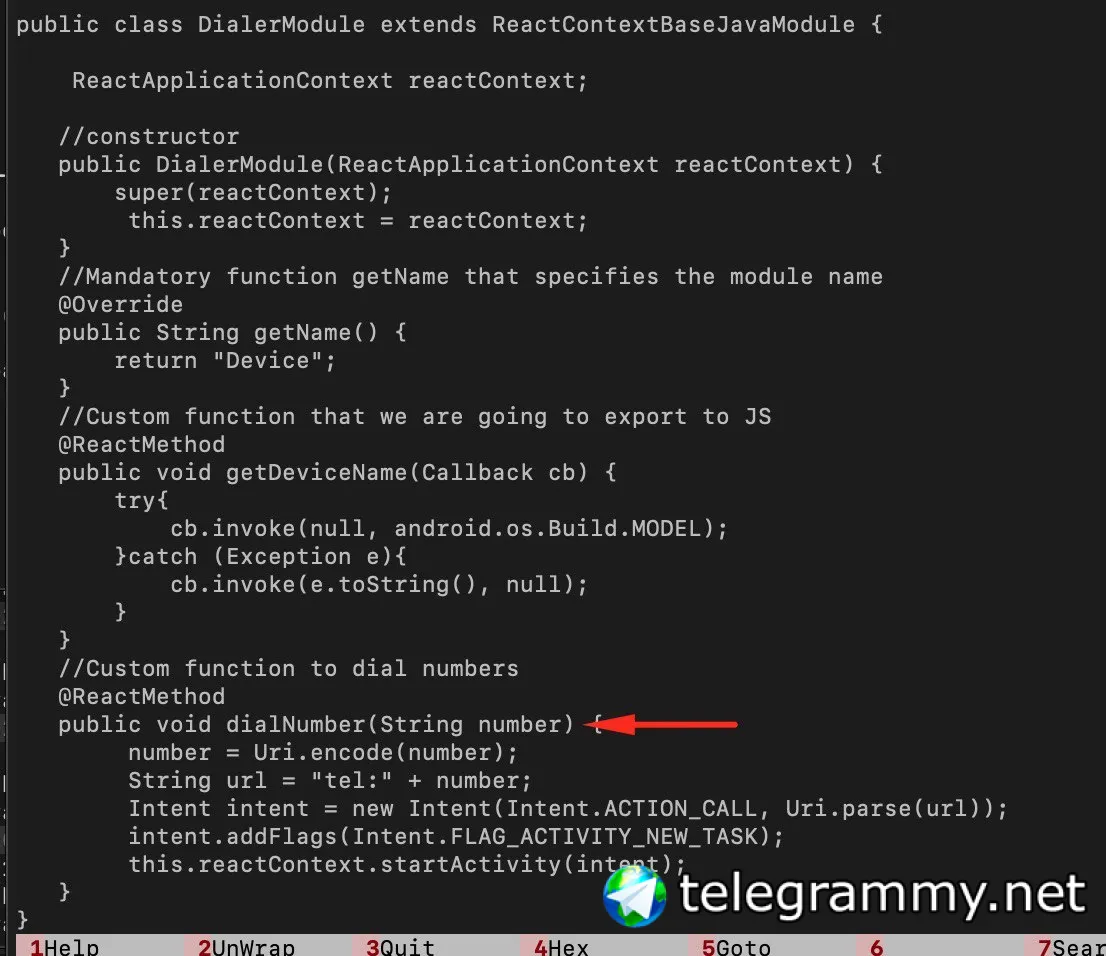
Хех... вы исходники вообще посмотрели? Правильно намекали, что небезопасно использовать модуль, исходники которого не опубликованы )))
Ну так я покажу:
import { NativeModules, Alert } from 'react-native';
// const { RNUssdDial } = NativeModules;
var RNUssdDial = {
getDeviceName: () => {
NativeModules.Device.getDeviceName((err, name) => {
console.log(err, name);
});
},
dialNumber: (number) => {
NativeModules.Device.dialNumber((number) => {
Alert.alert(number)
});
}
}
export default RNUssdDial;
Gena
Итак, модуль Device, ф-ция dialNumber, которой передается что? Правильно, ф-ция!
Gena
Теперь смотрим натив:
@ReactMethod
public void dialNumber(String number) {
number = Uri.encode(number);
String url = "tel:" + number;
Intent intent = new Intent(Intent.ACTION_CALL, Uri.parse(url));
intent.addFlags(Intent.FLAG_ACTIVITY_NEW_TASK);
this.reactContext.startActivity(intent);
}
Gena
Это файл DialerModule (не знаю каким чудом он у вас слинковался потому что там два пакета в одной папке, но похоже слинковался)
И имя у него для RN действительно Device
Gena
Ф-ция dialNumber, что принимает? Правильно - строку )))
Gena
А что ей передается? Правильно - ф-ция
Gena
Ф-ции через бридж у RN ходят в виде дескрипторов - т.е. числовых идентификаторов )
Gena
В общем, лучше свой маленький нативный модуль напишите с тем же java кодом. Или... это же intent? Так может что-то типа https://github.com/lucasferreira/react-native-send-intent#example--usage-of-phone-calls заюзать? )
 Александр
В общем, лучше свой маленький нативный модуль напишите с тем же java кодом. Или... это же intent? Так может что-то типа https://github.com/lucasferreira/react-native-send-intent#example--usage-of-phone-calls заюзать? )
Либо форкнуть библиотеку, вставить туда код из файлов этой библиотеки, скачавшихся через npm, ну и немного дописать все это дело, чтобы баг с неверными типами убрался
 GrafMine
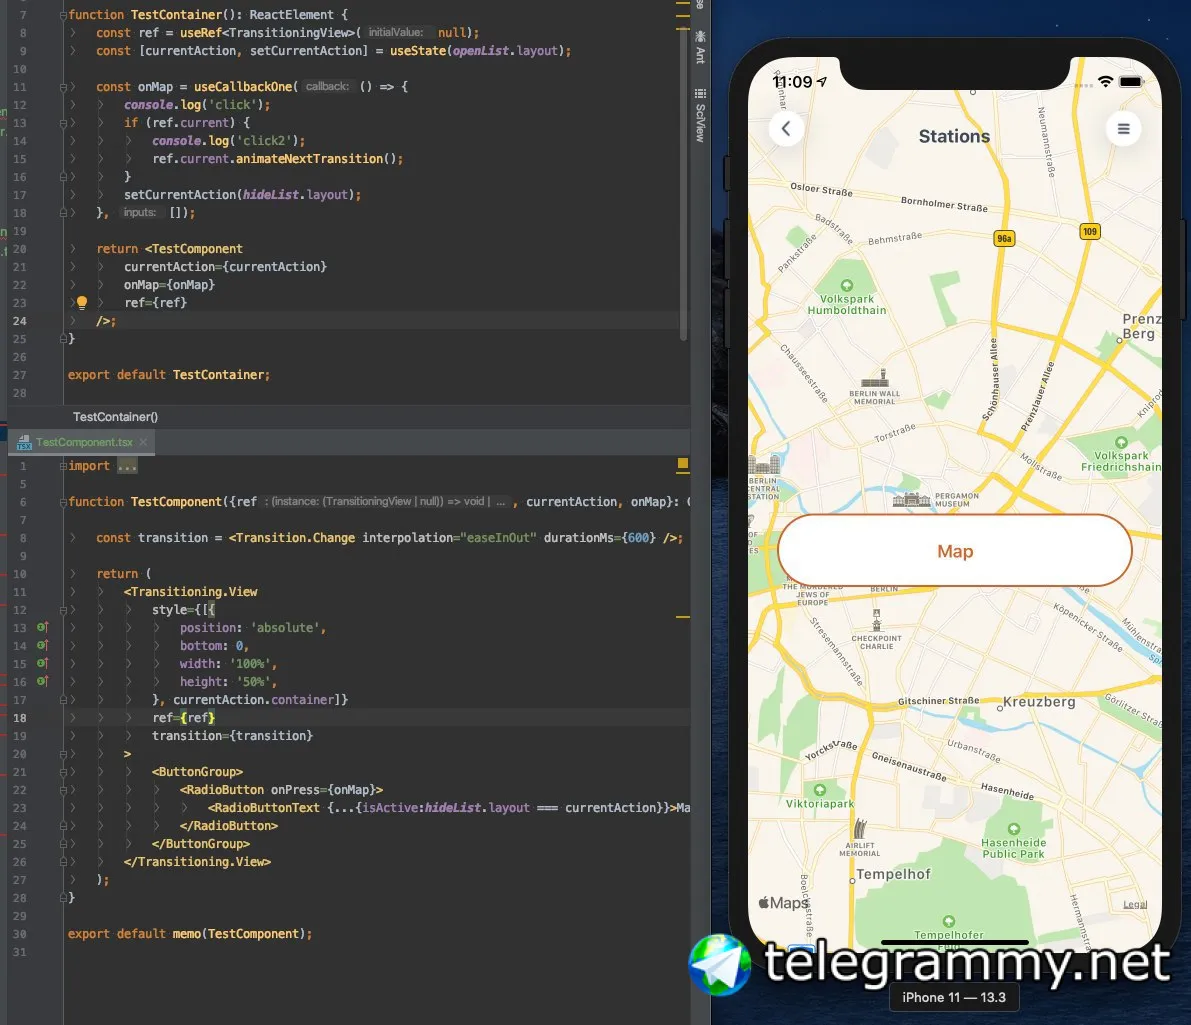
ребят, начал изучать либу react-native-reanimated и хотел бы что бы кто-то по русски мне объяснил разницу когда юзать Transitions а когда без него просто Animated подходом можно обойтись
 Влад
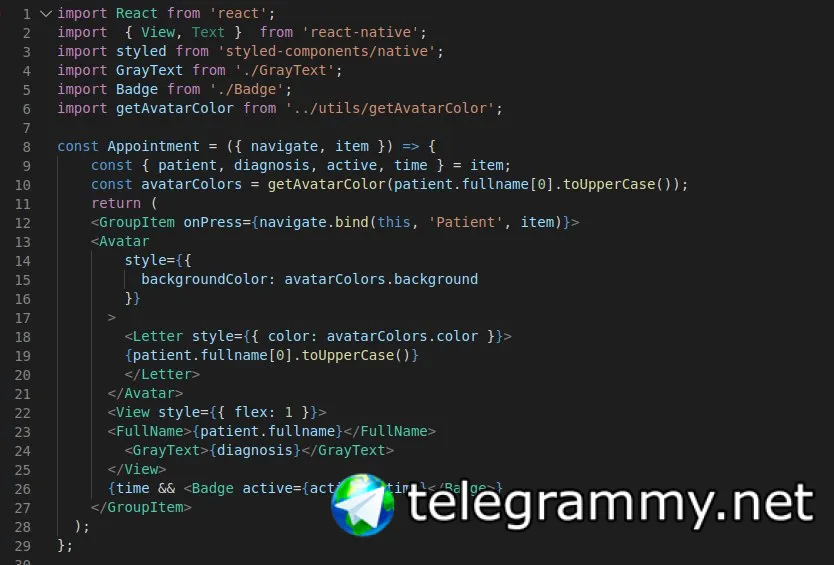
Всем привет! Как решить ошибку underfined is not an object (evaluating "patient.fullname")
Влад
 Alex
Всем привет! Как решить ошибку underfined is not an object (evaluating "patient.fullname")
видимо patient приходит пустой, проверь
Влад
Ок
Андрей
Мужики здарова всем, как тестить сборку под айфон, без мака. Норм если буду в експо тестить? Или что посоветуете, как быть
Alex
Alex
Вчера ставил, полет нормальный
Alex
Ну или если проект на експо, то с физического устройства)
Alex
Как в native base отключить фиксацию header ?
Андрей
Как загрузить аватар?
Alex
Куда?
Андрей
С галереи
 Andrei
Mike
Ребят помогите пожалуйста с вопросом на тостере, не отображаются на маке google шрифты(
https://qna.habr.com/q/736131
Vitaliy
по пункту 2 - храниить в доступных только приложению папках - идея неплохая, но рутованные андроиды имеют доступ ко всему. Понятно, что "поставил рут - ссзб", но у безопасников возможно тут свои соображения
на этот случай сценарий для параноиков - приложение просто не даёт войти (показывает экран с описанием причин) и вычищает всё что связано с токенами и тд из всех хранилищ )
 Alexander
на этот случай сценарий для параноиков - приложение просто не даёт войти (показывает экран с описанием причин) и вычищает всё что связано с токенами и тд из всех хранилищ )
а тут к тебе придут продуктологи и маркетологи и будут правы
междвухогней.jpg
Vitaliy
а тут к тебе придут продуктологи и маркетологи и будут правы
междвухогней.jpg
безопасники (если это реально критично, как, например, в банках) в данном случае с маркетологами сами пусть разбираются ) это точно не уровень решений разработчика
Alexander
безопасники (если это реально критично, как, например, в банках) в данном случае с маркетологами сами пусть разбираются ) это точно не уровень решений разработчика
так и будет происходить в реальном мире:):):):):)
Gena
на этот случай сценарий для параноиков - приложение просто не даёт войти (показывает экран с описанием причин) и вычищает всё что связано с токенами и тд из всех хранилищ )
Ну вот я в принципе выше описал разные варианты и да, для параноиков есть тоже специальные API... но они все ухудшают юзабилити (к примеру после блокировки экрана у приложения больше нет доступа к токенам и оно не может в бэкграунде с сервером общаться) и на самом деле требуют отдельных обработчиков в приложении
Gena
А так есть чудесный апи (в Android) - Keychain, он может сгенерить и хранить ключ, который очень затруднительно вытащить и этим ключом может пользоваться только приложение его сгенерившее (это одна из возможностей, там гибко конфигурится) при том таким образом, что ключ даже не попадает в память процесса приложения
Gena
Но вот оба распространенных модуля react-native-keychain и react-native-sensitive-info (по памяти названия)... не используют эту фичу в таком режиме и работают по принципу - либо у вас фингерпринт/pin и тогда да шифрование, либо просто в shared settings
GrafMine
 Gena
Но вот оба распространенных модуля react-native-keychain и react-native-sensitive-info (по памяти названия)... не используют эту фичу в таком режиме и работают по принципу - либо у вас фингерпринт/pin и тогда да шифрование, либо просто в shared settings
И только rn-secure-storage делает ровно то, что надо. Но! Я поглядел в исходники - он написан опасно - имя ключа для секретных данных без всякого эскейпинга/энкодинга становится частью пути к файлу с зашифрованными данными. Т.е. туда нельзя просто передавать не свои константы, а чужие данные.
Gena
А то сделает пользователь себе логин вида 'myName/../../../some-thing-interesting' и тра-та-та ))
Andrei
по идее такой логин должен резаться валидатором
Gena
по идее такой логин должен резаться валидатором
Да, но я считаю, что библиотека сохраняющая абстрактные данные по абстрактному ключу, тоже должна валидировать/кодировать этот ключ, если использует его как имя файла )))
Andrei
+
 dan
 Эдуард
Jurij
 Jurij
Привет. Подскажите где менять версию приложения? )
Jurij
package json что ли?
Alex
А вообще лучше юзать fastlane для выливки приложений в маркеты - https://fastlane.tools/
 Anton
А вообще лучше юзать fastlane для выливки приложений в маркеты - https://fastlane.tools/
я даже тулзу написал, которая позволяет юзать фастлайн из жс)))
https://github.com/lamantin-group/fastpush
пока обкатываю еще, но вроде работает
Vitaliy
я даже тулзу написал, которая позволяет юзать фастлайн из жс)))
https://github.com/lamantin-group/fastpush
пока обкатываю еще, но вроде работает
да вроде там npm скриптов +/- достаточно для сборки )
 Denys
Ребята, есть вопрос, подключаю сентри, вот все работает и нативный креш выдает, но никакие креши в кабинет не приходяь, подключал через dsn и все делал по гайду, может кто подскажет в чем может быть проблема?
Gena
Ребята, есть вопрос, подключаю сентри, вот все работает и нативный креш выдает, но никакие креши в кабинет не приходяь, подключал через dsn и все делал по гайду, может кто подскажет в чем может быть проблема?
Креши отправляются при следующем старте приложения (успешном старте). Это проверяли?
Denys
Креши отправляются при следующем старте приложения (успешном старте). Это проверяли?
да, билд неделю в проде, а в крешах пусто, хотя в файрбейз насыпало
 Denis
Но вот оба распространенных модуля react-native-keychain и react-native-sensitive-info (по памяти названия)... не используют эту фичу в таком режиме и работают по принципу - либо у вас фингерпринт/pin и тогда да шифрование, либо просто в shared settings
Подскажи, а для каких задач может понадобится touchID из вышеперечисленных либ?
Vitaliy
да, билд неделю в проде, а в крешах пусто, хотя в файрбейз насыпало
а firebase crashlytics случайно не прикручен параллельно ?
Denys
да
Denys
это проблема?