всегда интересовало кто платит свидетелям нефреймворковости реакта
Те же, кто и свидетелям нужности редакса😀
 rovnyart


 Kirill
да, это ты взял с сайта developer.apple.com, а еще выше там написано, что чтобы эти пуши заработали, тебе нужно зарегить push id и завести сервер) я просто сначала не понял, что за уведомления, а это же пуши почти как в айос, с ними имел дело в далекой юности) в общем да, не выйдет тебе просто в браузере именно эти уведомления слать, походу)
Уже сделан пуш айди и сформирован package со всеми сертификатами
 Stanislav
 Mihail
 MⅨ
 MⅨ
 Китикет
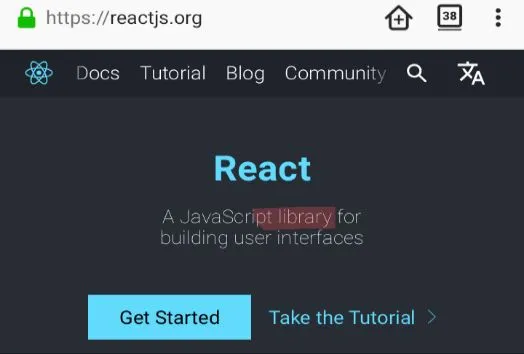
Ну как фреймворком может быть штука, которая просто предоставляет средства чтобы создать компоненты, а потом отрендерить их? Фреймворк должен архитектуру диктовать и предоставлять инструменты для создания всех слоев
 Volodymyr
Ааа, вам что, это не впадло вот? Какая в задницу разница?)
 Aleksandr
Ну как фреймворком может быть штука, которая просто предоставляет средства чтобы создать компоненты, а потом отрендерить их? Фреймворк должен архитектуру диктовать и предоставлять инструменты для создания всех слоев
React Native combines the best parts of native development with React, a best-in-class JavaScript library for building user interfaces. вот в нативе тоже написано, что библиотека
MⅨ
Китикет
где ты джостал такое поянтие?
Ты ток щас узнаёшь, что это общепринятое и логичное обьяснение?
Китикет
Нет, я хочу пруф
Зайди в ту же википедию, ссылку с которой ты кидал выше, и прочитай что такое фреймворк)
MⅨ
Зайди в ту же википедию, ссылку с которой ты кидал выше, и прочитай что такое фреймворк)
Википедия это плохой источник ©export default - зло
Китикет
Википедия это плохой источник ©export default - зло
А ты не видишь ничего необычного в моем сообщении?) Ну хотя бы иронию немного, хз
Aleksandr
Export default википедия зло
MⅨ
лол
MⅨ
Aleksandr
А ты не видишь ничего необычного в моем сообщении?) Ну хотя бы иронию немного, хз
Я не вижу иронию тоже кстати
 wolfe
Википедия это плохой источник ©export default - зло
Он не это имел в виду, это видно же )
 Sergey
Его надо уметь правильно готовить, иначе ахтунг
Тоже самое можно сказать про реакт, редакс, SSR, freebsd, webpack и ещё сотни технологий
wolfe
Тоже самое можно сказать про реакт, редакс, SSR, freebsd, webpack и ещё сотни технологий
Ну перечисленный стэк сам по себе не даёт возможности высосать все бизнес-данные, чего не сказать о JWT
wolfe
Статей подкинешь?
Ну суть в том, что манипуляции не на клиенте должны быть. Можно украсть токены у клиента через браузерные расширения, например, и вытянуть всю базу пользователей. Это ещё безобидный вариант. Если апи даёт полный круд, можно делать большое зло
Aleksandr
 Looch
wolfe
можно не декодить jwt на клиенте если что 🙂
Можно и без декодинга жонглировать рефреш-токеном и самим токеном
Sergey
Ну суть в том, что манипуляции не на клиенте должны быть. Можно украсть токены у клиента через браузерные расширения, например, и вытянуть всю базу пользователей. Это ещё безобидный вариант. Если апи даёт полный круд, можно делать большое зло
Что мешает украсть базу через расширение когда у нас нет jwt?
wolfe
Что мешает украсть базу через расширение когда у нас нет jwt?
Запросы же авторизовываться должны на бэке. Не будет авторизации — будет 401
Sergey
Все запросы будут идти с кукой пользователя
Sergey
А если не нужно декодировать данные то и обычный токен http only
wolfe
Рефреш токен тоже http only сделай
Ага. Просто типичный юзкейс — localStorage )
Говорят: «Нельзя!», — а люди все равно делают )
Sergey
Тогда причём тут jwt? Люди и с сессиями говно делают
wolfe
Тогда причём тут jwt? Люди и с сессиями говно делают
Не столько сам JWT зло, сколько люди, которые используют.
Тут уже не сам JWT виноват, согласен. Просто даёт возможность делать зло
wolfe
Стоит только загуглить про интерсептор для аксиоса и ужаснуться
 Sm•ok
Если у бэка есть защита, То токен с другого устройства будет бесполезен
Sm•ok
Но да, во фронте кроме хттп онли все небезопасно
wolfe
Если у бэка есть защита, То токен с другого устройства будет бесполезен
Это хороший бэк, согласен
Sergey
Если у бэка есть защита, То токен с другого устройства будет бесполезен
Как отличить другое устройство?
Sergey
Хоть один есть 100%?
Sergey
Есть фингерпринт браузерный с небольшой погрешностью
Браузерный = контролируется пользователем и не может быть настоящим
 Александр
Когда нужно полностью удостоверится в аутентичности устройства, используются другие средства, у нас смарт-карты кое-где для этого
wolfe
Можно из публичного доступа убрать через VPN-сеть компании, но это лишь устранение симптомов
Да и не всем подходит
MⅨ
Слышал что гугл использует усб флешки
Sm•ok
Фингерпринт, айпишник обычно вроде. Но 1 особо не безопасно. Его изи так же перехватить.
Sergey
перехватываем пакет, тырим оттуда mac, добавляем в базу =)
Просим загрузить паспорт и получить письмо на почте России с уведомлением о вручении
Aleksandr
Просим загрузить паспорт и получить письмо на почте России с уведомлением о вручении
но но, мак получить можно после первого запроса и не спрашивая пользователя
wolfe
Опять платиновый тред про JWT 😀
MⅨ
По словам гугла не одного ликнутого акссеса не было и пароли не меняли годами
Sergey
но но, мак получить можно после первого запроса и не спрашивая пользователя
Мак на сетевом уровне уже недоступен. А ещё его менять не составляет труда
Aleksandr
Мак на сетевом уровне уже недоступен. А ещё его менять не составляет труда
Ну тогда это не тот пользователь ,которого вы ищите, нехай мак менять
Vladimirs
Привет всем! Мой вопрос: у меня есть приложение реакт.дс и в нем форма для ввода, например последовательность символов. Мне нужно чтобы при вводе последовательности и нажатии ентер, эта последовательность обрабатывалась и считалась функцией питона. Это как то можно сделать!? Или проще переписать функцию на джаваскрипт? Спасибо!