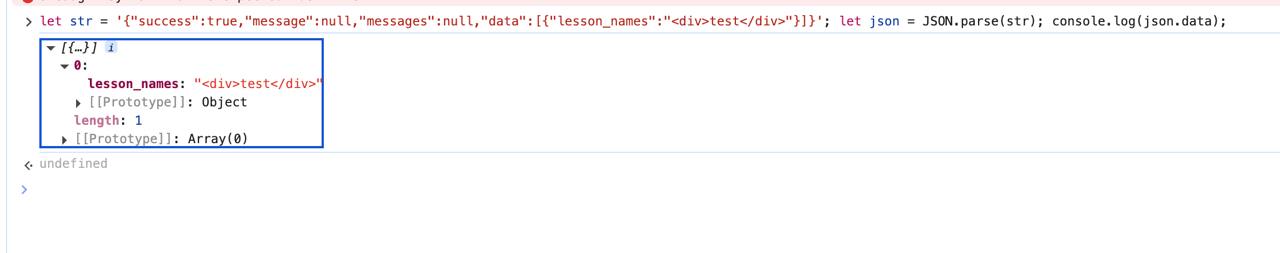
У меня никак не получается распаковать приходящие данные. Запрос выполняется, данные приходят. Но их не извлечь. Кто-то в этой группе же должен был хотя бы раз делать запросы по Ajax. Хотя бы один человек)
вы точно делаете что-то не так, расскажите подробнее, что нужно сделать и как вы это делаете
 Александр


 RINAT
https://github.com/joomla/joomla-cms/pull/45336
 Аликсан
Джентльмены, окажите пожалуйста любезность, если у Вас был опыт размещения кода которые ограничивает ввод в форме Radical Form размещенной в YooTheme, подскажите пожалуйста что и куда добавить, буду очень признателен.
Мне подсказали ссылку, но я не программист, пользуюсь конструктором, и не понимаю какой именно код в какой элемент, куда добавить, чтобы в форму с телефоном вводились только цифры.
https://developer.mozilla.org/en-US/docs/Web/HTML/Reference/Elements/input/tel
Аликсан
Radical
 Vladimir
«Группа Астра», Axiom JDK (АО «Аксиом») и Haulmont объявили о создании совместного предприятия «Открытая среда разработки» на паритетных началах в рамках некоммерческого партнёрства с целью развития и вывода на рынок OpenIDE — бесплатной, безопасной, лицензионно чистой среды разработки на базе open source среды IntelliJ IDEA Community Edition, первая версия которой находится на финальной стадии бета-тестирования. Выход стабильной версии OpenIDE с публикацией исходников и открытием баг-трекера намечен на II квартал 2025 года. Согласно графику, в III квартале платформа будет включена в реестр российского ПО.
#astralinux #software #opensource #импортозамещение #россия #разработка #сделановроссии #haulmont
#servernews @servernewsru 
 Eugene
 Eugene
глюк телеги, однако
Vladimir
 Eugene
 Eugene
 Vladimir
Dmi
что значит распаковать? ))) если данные приходят, значит ими можно оперировать
Joomla.request
({
url: 'index.php?option=com_ajax&module=checker&method=get&format=json',
method: 'GET',
onSuccess: function (response, xhr)
{
alert(response); //здесь выводит всё, видно, что данные приходят
if (response !== '')
{
//а дальше никак не получается вывести данные data
let dataResponce = JSON.parse(response);
//alert(dataResponce[0]); тут показывает undefined
//alert(dataResponce.data);
//alert(dataResponce.data[0]);
console.log(dataResponce.data[0]);
//alert(dataResponce.lesson_names);
let dataObject = JSON.parse(dataResponce.data[0]);
alert(dataObject);
console.log(dataObject);
//document.getElementById('dayAstep1Names').innerHTML = dataObject.lesson_names;
//var user = dataObject[0];
//alert(dataResponce.data);
//let dataLesson = JSON.parse(dataObject.data);
//alert(dataLesson);
//var user = dataLesson[0];
//alert(user);
}
},
Dmi
что значит распаковать? ))) если данные приходят, значит ими можно оперировать
Вот такие данные приходят: {"success":true,"message":null,"messages":null,"data":[{"lesson_names":"<div class='tr'>\r\n\t\t\t\t<div class='td wrd'><p><p><em class='red'>Eu<\/em>g<em class='blu'>e<\/em>n\t<\/p><\/div>\t\t\r\n\t\t\t\t<div class='td trscr'><p><p> [<em и так далее
Vladislav
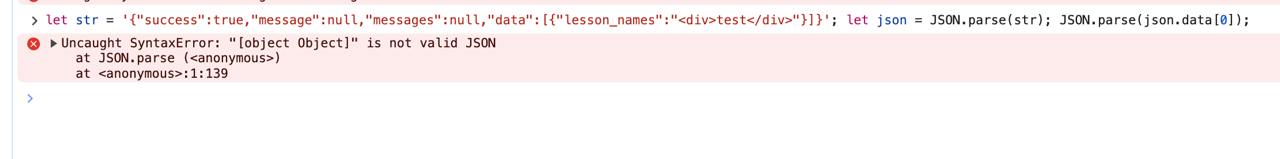
Alert выводит строку и ничего более. Прекратите его кормить объектами.
Проверьте на валидность получаемую строку json
Александр
Вот такие данные приходят: {"success":true,"message":null,"messages":null,"data":[{"lesson_names":"<div class='tr'>\r\n\t\t\t\t<div class='td wrd'><p><p><em class='red'>Eu<\/em>g<em class='blu'>e<\/em>n\t<\/p><\/div>\t\t\r\n\t\t\t\t<div class='td trscr'><p><p> [<em и так далее
у вас response приходит в json, а потом и data тоже в json, не объект
 Дмитрий
let dataResponce = JSON.parse(response);
let dataObject = dataResponce.data[0];
Дмитрий
зачем повторный parse?
Дмитрий
он первый раз уже распарсил
Дмитрий
let dataResponce = JSON.parse(response);
dataResponce.data.forEach(item => { console.log(item.lesson_names) })
Дмитрий
ну или вот перебор
Дмитрий
Alert выводит строку и ничего более. Прекратите его кормить объектами.
Проверьте на валидность получаемую строку json
 Дмитрий
он первый раз распарсил и второй раз не надо, вот и все
 Михаил
Кто-нибудь реализовывал авторизацию по биометрике? Например, первый раз зашел на сайт под логином и паролем, а потом предлагается использовать отпечаток пальца или рожаID
 Sergey
Кто-нибудь реализовывал авторизацию по биометрике? Например, первый раз зашел на сайт под логином и паролем, а потом предлагается использовать отпечаток пальца или рожаID
Я пробовал, но там все равно логин нужно. А поскольку это браузер, то вход с автозаполнением логина и пароля работает быстрее, чем биометрия
Михаил
Я пробовал, но там все равно логин нужно. А поскольку это браузер, то вход с автозаполнением логина и пароля работает быстрее, чем биометрия
Привет, Сергей! У меня 90% пользователей используют приложения Андроид с webview + PWA и вводить логины и пароли неудобно, когда под рукой сканер пальцев и камера. Может есть какое-то стороннее решение, которое сможет автоматом вставлять логин и пароль в поля, при авторизации биометрией? 25 год на дворе, трафик 80% с моб. устройств
Sergey
Привет, Сергей! У меня 90% пользователей используют приложения Андроид с webview + PWA и вводить логины и пароли неудобно, когда под рукой сканер пальцев и камера. Может есть какое-то стороннее решение, которое сможет автоматом вставлять логин и пароль в поля, при авторизации биометрией? 25 год на дворе, трафик 80% с моб. устройств
Тут же вопрос безопасности. Посмотрите на банковские приложения. Там все быстро и только пин-код или биометрия нужны почему? Потому что в качестве логина выступает ваша сим-карта, которая всегда в телефоне. И плюс сохраняется на устройстве логин, если первичная авторизация была по логину. А на сайте такого нет. В вашем случае можно накостылить какой-нибудь скрипт, который логин после первой авторизации будет в куки писать на год. И потом его оттуда читать и заполнять.
Sergey
 Sergey
Файловая структура
plg_user_logincookie/
├── logincookie.php
├── logincookie.xml
└── language/
└── en-GB/
└── plg_user_logincookie.ini
Sergey
XML манифест
<?xml version="1.0" encoding="utf-8"?>
<extension type="plugin" group="user" method="upgrade">
<name>plg_user_logincookie</name>
<author>Your Name</author>
<creationDate>2023-11-15</creationDate>
<copyright>Your Copyright</copyright>
<license>GNU General Public License version 2 or later</license>
<version>1.0.0</version>
<description>PLG_USER_LOGINCOOKIE_DESCRIPTION</description>
<files>
<filename plugin="logincookie">logincookie.php</filename>
<folder>language</folder>
</files>
</extension>
Sergey
Файл logincookie.php
<?php
defined('_JEXEC') or die;
use Joomla\CMS\Plugin\CMSPlugin;
use Joomla\CMS\User\User;
use Joomla\CMS\Factory;
class PlgUserLoginCookie extends CMSPlugin
{
/**
* Application object
*
* @var \Joomla\CMS\Application\CMSApplication
* @since 3.2
*/
protected $app;
/**
* Database object
*
* @var \Joomla\Database\DatabaseDriver
* @since 3.2
*/
protected $db;
/**
* This method should handle any login logic and report back to the subject
*
* @param array $user Holds the user data
* @param array $options Array holding options (remember, autoregister, group)
*
* @return boolean True on success
*
* @since 1.5
*/
public function onUserLogin($user, $options = array())
{
// Only set cookie for frontend
if (!$this->app->isClient('site')) {
return true;
}
$username = $user['username'];
// Set cookie for 1 year (365 days)
$expire = time() + 365 * 24 * 60 * 60;
$cookiePath = $this->app->get('cookie_path', '/');
$cookieDomain = $this->app->get('cookie_domain', '');
$secure = $this->app->isHttps();
$httponly = true;
// Set cookie
$this->app->input->cookie->set(
'joomla_remembered_username',
$username,
$expire,
$cookiePath,
$cookieDomain,
$secure,
$httponly,
array('samesite' => 'Strict')
);
return true;
}
}
Михаил
Я такое не внедрю... Да и что-то я не вижу тут биометрию
Sergey
Только это по структуре Joomla 3, нужно подправить на структуру Joomla 5 и всё. пару методов тоже
Sergey
Я такое не внедрю... Да и что-то я не вижу тут биометрию
А её тут и нет. Тут вопрос о сохранении логина в куки. Который потом с помощью js автозаполнять из куки, если она есть.
Михаил
Да мне бы готовое решение с биометрией или стоимость разработки подобного...
Sergey
Да мне бы готовое решение с биометрией или стоимость разработки подобного...
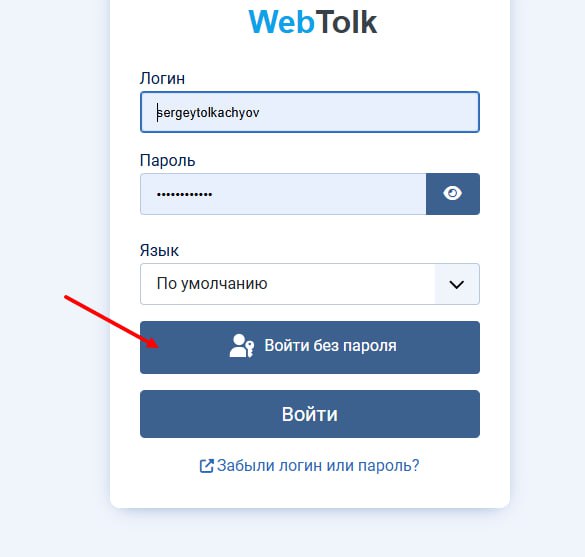
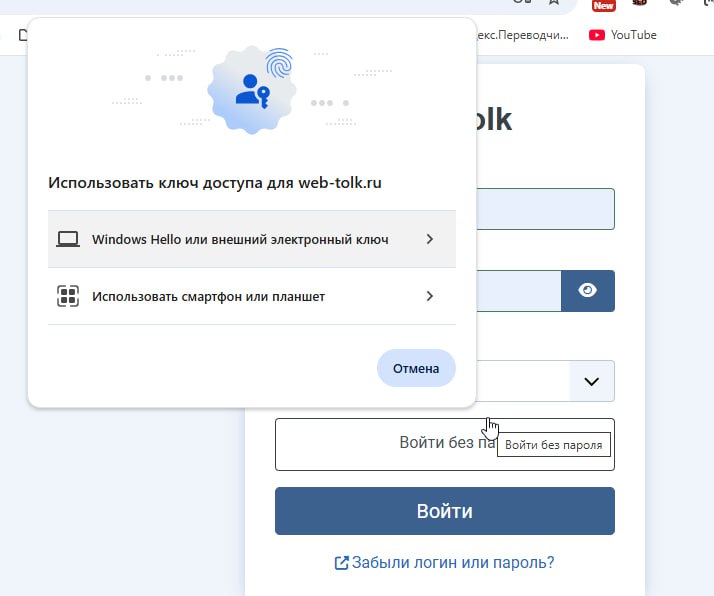
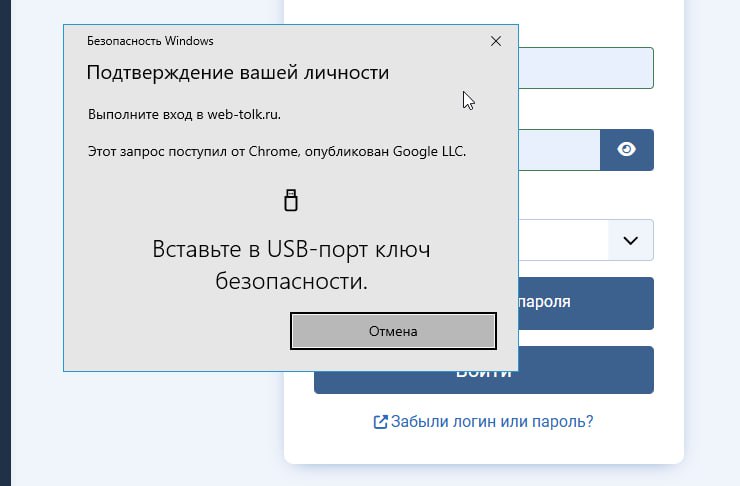
Биометрия в джумле есть. Вы попробуйте её включить и попользоваться.
Sergey
И после этого вопросы несколько изменятся.
Sergey
Оно работает. Просто логин надо вводить.
Sergey
Включите, это займет все минут 20-30 отсилы
 Михаил
Включил. В личном кабинете появилась Passkeys, но кнопка Добавить неактивна
Михаил
На компе требует флешку, на смартфоне кнопка не нажимается...
Sergey
На компе требует флешку, на смартфоне кнопка не нажимается...
Потому что нужно сначала залогиниться и в профиле пользователя подключить свой отпечаток
Михаил
Потому что нужно сначала залогиниться и в профиле пользователя подключить свой отпечаток
Так и делаю. КНопка Добавить passkey не нажимается
Михаил
В общем, пишу ТЗ, может кто и возьмется довести до ума: Делать надо только для PWA и моб. версий (нет смысла выводить подобное на десктопе). Надо, чтобы после первой удачной авторизации (только после первой и больше не выводилось, но чтобы была возможность включить в профиле), пользователю предлагалось использовать биометрию для входа (отпечаток, лицо). Если пользователь выбирал, например отпечаток, то следующие входы были бы через отпечаток. То есть, заходишь на страницу авторизации, спрашивает отпечаток пальца (но, можно отказаться и зайти стандартно, по логину и паролю - например, красный крестик в правом верхнем углу, который вернет на обычную авторизацию), прикладываешь палец: логин и пароль вводятся автоматически и происходит авторизация. Как-то так...
Dmitry
он первый раз распарсил и второй раз не надо, вот и все
Я это уже ранее пытался втолковать, человек не пытается понять видимо
Dmitry
Уже давно бы гпт всё скормил ))
 Андрей
Joomla.request
({
url: 'index.php?option=com_ajax&module=checker&method=get&format=json',
method: 'GET',
onSuccess: function (response, xhr)
{
alert(response); //здесь выводит всё, видно, что данные приходят
if (response !== '')
{
//а дальше никак не получается вывести данные data
let dataResponce = JSON.parse(response);
//alert(dataResponce[0]); тут показывает undefined
//alert(dataResponce.data);
//alert(dataResponce.data[0]);
console.log(dataResponce.data[0]);
//alert(dataResponce.lesson_names);
let dataObject = JSON.parse(dataResponce.data[0]);
alert(dataObject);
console.log(dataObject);
//document.getElementById('dayAstep1Names').innerHTML = dataObject.lesson_names;
//var user = dataObject[0];
//alert(dataResponce.data);
//let dataLesson = JSON.parse(dataObject.data);
//alert(dataLesson);
//var user = dataLesson[0];
//alert(user);
}
},
не надо через alert
console.log(response)
и дальше пробовать варианты
есть сомнения в типе данных console.log(typeof response)
хочется посмотреть есть ли внутри дата console.log(response.data)
и т.д.
методом проб и ошибок уже можно было бы найти что и как
Андрей
и вот innerHTML не самая хорошая идея
Андрей
и в js есть прекрасный метод для асинхронных запросов fetch который через цепочку then позволяет всё получать
он гораздо проще к восприятию
Dmitry
и в js есть прекрасный метод для асинхронных запросов fetch который через цепочку then позволяет всё получать
он гораздо проще к восприятию
В J4+ тоже есть
https://habr.com/ru/posts/858024/
Андрей
В J4+ тоже есть
https://habr.com/ru/posts/858024/
вот, выглядит один в один, цепочка промисов. В любом из этапов всё проверить можно и манипулировать данными. А с get запросом запись ещё проще
Vladimir
Я это уже ранее пытался втолковать, человек не пытается понять видимо
он еще раз напишет через неделю с вопросом - но ведь кто-то же делал аякс на Joomla?
Vladimir
ему отвечают - он игнорирует. Следующий заход через неделю
Dmitry
Все делали ) но надо правильно ответ запроса формировать, тогда не будет проблем при получении 🤷♂ догадались в объект поместить, человек мучается😊
Vladimir
и в js есть прекрасный метод для асинхронных запросов fetch который через цепочку then позволяет всё получать
он гораздо проще к восприятию
помнится пробовал я его применить на radicalform и что-то у меня не так пошло. были проблемы
Андрей
помнится пробовал я его применить на radicalform и что-то у меня не так пошло. были проблемы
В статье выше джумловский запрос почти один в один с нативным fetch
Там варианты использования по синтаксису разные, кому как для чтения удобнее
Есть через async await
Есть через цепочку. Мне через цепочку удобнее
Он проще чем xhr
 Igor
/*
* @package RadicalMart Shipping ApiShip Plugin
* @subpackage plg_radicalmart_shipping_apiship
* @version __DEPLOY_VERSION__
* @author Delo Design - delo-design.ru
* @copyright Copyright (c) 2023 Delo Design. All rights reserved.
* @license GNU/GPL license: https://www.gnu.org/copyleft/gpl.html
* @link https://delo-design.ru/
*/
"use strict";
"use strict";
class JoomlaAjaxUtil {
constructor(extension = 'Joomla') {
this.extension_selector = extension.toLowerCase().replace(' ', '_');
this.extension_name = extension;
this.options = null;
this.controller = null;
this.csrf = null;
}
setVariable(key, value) {
this[key] = value;
}
getVariable(key, defaultValue = null) {
return (!this[key] || this[key] === null) ? defaultValue : this[key];
}
triggerEvent(name = null, data = null) {
if (name) {
console.debug(this.extension_name + ' Triggered:' + name);
document.dispatchEvent(new CustomEvent(name, {detail: data}));
}
}
sendAjax(task = null, data = {}, csrfCache = false) {
return new Promise((success, error) => {
if (task === null) {
return error({message: 'Task is empty'});
}
let controller = this.controller;
if (!controller) {
return error({message: 'Controller not found'});
}
let isFormData = (data instanceof FormData),
formData = (isFormData) ? data : new FormData();
if (!isFormData) {
formData = this.objectToFormData(data, formData);
}
formData.set('task', task);
let csrf = this.getVariable('csrf', false);
if (!csrfCache || !csrf) {
this.getCSRF().then((csrf) => {
formData.set(csrf, '1');
this.sendRequest(controller, formData)
.then((s) => success(s))
.catch((e) => error(e))
}).catch((e) => {
if (e.message === 'Request aborted' || e.message === null || e.message === '') {
console.error('aborted');
} else {
return error(e);
}
});
} else {
formData.set(csrf, '1');
this.sendRequest(controller, formData)
.then((s) => success(s))
.catch((e) => error(e))
}
});
}
objectToFormData(data = {}, formData = null, path = null) {
if (formData === null) {
formData = new FormData();
}
if (path === null) {
path = '';
}
Object.keys(data).forEach((key) => {
let name = (path) ? path + '[' + key + ']' : key,
value = data[key];
if (Array.isArray(value)) {
value.forEach((val) => {
formData.append(name + '[]', val)
})
} else if (typeof value === 'object') {
formData = this.objectToFormData(value, formData, name);
} else {
formData.set(name, value);
}
});
return formData;
}
sendRequest(controller, formData) {
return new Promise((success, error) => {
Joomla.request({
url: controller,
data: formData,
method: 'POST',
onSuccess: (response) => {
try {
response = JSON.parse(response);
if (response.success) {
return success(response.data);
} else {
return error({message: response.message});
}
} catch (je) {
return error(je);
}
},
onError: (e) => {
let errorObject = this.parseJoomlaRequestError(e);
if (errorObject) {
return error(errorObject);
}
}
});
});
}
getCSRF() {
return new Promise((success, error) => {
let controller = this.controller;
if (!controller) {
return error({message: 'Controller not found'});
}
Igor
let formData = new FormData();
formData.set('task', 'getCSRF');
formData.set('check_post', '1');
Joomla.request({
url: controller,
data: formData,
method: 'POST',
onSuccess: (response) => {
try {
response = JSON.parse(response);
if (response.success) {
let token = response.data;
if (token) {
success(token);
this.setVariable('csrf', token);
} else {
return error({message: 'Token not found'});
}
} else {
return error({message: response.message});
}
} catch (je) {
return error(je);
}
},
onError: (e) => {
let errorObject = this.parseJoomlaRequestError(e);
if (errorObject) {
return error(errorObject);
}
}
});
});
}
parseJoomlaRequestError(error) {
if (error instanceof XMLHttpRequest) {
if (error.status === 0) {
console.error('aborted');
return false;
}
let message;
if (error.response) {
let responseElement = document.createElement('div');
responseElement.innerHTML = error.response;
if (responseElement) {
responseElement = responseElement.querySelector('title');
if (responseElement) {
message = responseElement.textContent;
}
}
} else {
message = error.status + ' ' + error.statusText;
}
return {'message': message};
}
if (typeof error === 'object') {
if (error.message === 'Request aborted'
|| error.message === null
|| error.message === ''
|| error.message === 0
|| error.message === '0') {
console.error('aborted');
return false;
}
} else {
return error;
}
}
appendLayout(context, name, html) {
let attribute = this.extension_selector + '-' + context + '-layout',
selector = '[' + attribute + '="' + name + '"]',
exists = document.querySelectorAll(selector);
// Remove old
if (exists.length > 0) {
exists.forEach((exist) => exist.remove());
}
// Append new element
let newElement = document.createElement('div');
newElement.innerHTML = html;
newElement.setAttribute(attribute, name);
newElement.setAttribute('data-main', '1');
document.body.appendChild(newElement);
// Move scripts
let layout = document.querySelector(selector + '[data-main="1"]');
layout.querySelectorAll('script').forEach((element) => {
let script = document.createElement('script');
script.setAttribute(attribute, name);
script.textContent = element.textContent;
document.body.appendChild(script);
element.remove();
});
return layout;
}
insertDisplayData(context, data) {
[
this.extension_selector + '-' + context + '-display',
'data-' + this.extension_selector + '-' + context + '-display',
].forEach((attribute) => {
document.querySelectorAll('[' + attribute + ']').forEach((element) => {
let path = element.getAttribute(attribute).split('.'),
content = JSON.parse(JSON.stringify(data));
path.forEach((key) => {
if (content && content[key]) {
content = content[key];
} else {
content = false;
}
});
if (content && (typeof content === 'number' || typeof content === 'string')) {
element.textContent = content;
} else {
element.textContent = '';
}
});
});
}
createHash(object) {
let string = JSON.stringify(object),
hash = 0;
for (let i = 0; i < string.length; i++) {
const char = string.charCodeAt(i);
hash = (hash << 5) - hash + char;
hash = hash & hash;
}
return hash;
}
}
export default JoomlaAjaxUtil;
Я просто сделал себе так и юзаю
Igor
помнится пробовал я его применить на radicalform и что-то у меня не так пошло. были проблемы
потому что родной fetch хрюша начил блочить
Vladimir
В статье выше джумловский запрос почти один в один с нативным fetch
Там варианты использования по синтаксису разные, кому как для чтения удобнее
Есть через async await
Есть через цепочку. Мне через цепочку удобнее
Он проще чем xhr
но вот джумловский у меня работает. а фетч - с ним были проблемы
Vladimir
потому что родной fetch хрюша начил блочить
нет, там не в XP была проблема- не помню уже что
 Artem
Кто пользуется тинькофф на iPhone
https://t.tb.ru/ios_apr_fs_updated
Artem
Кто пользуется тинькофф на iPhone
https://t.tb.ru/ios_apr_fs_updated
Они новое приложение выпустили
 Dmitriy
Они новое приложение выпустили
Да они их периодически выпускают и спамят об этом во все места
Dmi