 Eugene


несколько мыслей вслух.
@progreccor - рассказывая о преимуществах radical form, мы должны упомянуть хорошую защиту от спама, из-за чего каптчи не нужны. и я помню, что этот способ афишировать нежелательно во избежание.
а как тогда быть? просто общие фразы в духе: плагин имеет хорошую защиту, забудьте о каптче. без углубления в детали?
@drekun целесообразно ли fingerprint прикручивать к формам да и вообще к компонентам? страница регистрации, восстановления пароля, формы?
может это предложить включить в ядро joomla как новую либу?
 Vladimir
несколько мыслей вслух.
@progreccor - рассказывая о преимуществах radical form, мы должны упомянуть хорошую защиту от спама, из-за чего каптчи не нужны. и я помню, что этот способ афишировать нежелательно во избежание.
а как тогда быть? просто общие фразы в духе: плагин имеет хорошую защиту, забудьте о каптче. без углубления в детали?
@drekun целесообразно ли fingerprint прикручивать к формам да и вообще к компонентам? страница регистрации, восстановления пароля, формы?
может это предложить включить в ядро joomla как новую либу?
Достаточно просто написать что используются поведенческие факторы для фильтрации
Vladimir
несколько мыслей вслух.
@progreccor - рассказывая о преимуществах radical form, мы должны упомянуть хорошую защиту от спама, из-за чего каптчи не нужны. и я помню, что этот способ афишировать нежелательно во избежание.
а как тогда быть? просто общие фразы в духе: плагин имеет хорошую защиту, забудьте о каптче. без углубления в детали?
@drekun целесообразно ли fingerprint прикручивать к формам да и вообще к компонентам? страница регистрации, восстановления пароля, формы?
может это предложить включить в ядро joomla как новую либу?
Fingerprint используется для другого. Он позволяет определить повторное подключение одного и того же пользователя.
Насколько это целесообразно - сказать сложно. Нужно реально проводить исследования по спамерам.
Vladimir
Позволит ли он фильтровать - вопрос открытый. Часть функций я из него использовал.
 Павел
Fingerprint используется для другого. Он позволяет определить повторное подключение одного и того же пользователя.
Насколько это целесообразно - сказать сложно. Нужно реально проводить исследования по спамерам.
Насколько я знаю, фингерпринт для ботов генерится. Но вариативность ограничена 55000 вариантов. Для пф это практически одни и те же данные, единственное что мы например меняем еженедельно это версии браузеров.
 RINAT
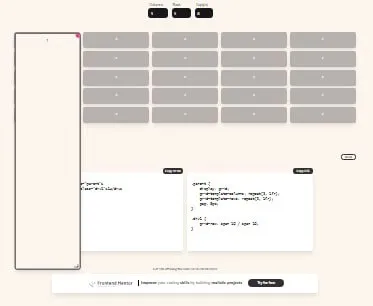
Если Вам лень разбираться с CSS Grid, то сохраните себе генератор, с которым можно сделать сетку, расположив элементы в разные части этой сетки и получить готовый HTML/CSS.
🔗 Перейти на сайт
Годнота же? 👍
 Николай
 Vladimir
это чат про joomla
Vladimir
андроид здесь ни при чем
 Zhazira
Здравствуйте.
У меня есть сайт Joomla. Я хотела бы прорекламировать свой сайт. Как мне прорекламировать свой сайт?
Буду благодарна за ответ!
 Dmitriy
ребята, всем доброго!
Есть ли у кого-то желание покодить компонент на j5? ПО факту должно получиться нечто по управлению квизами
Dmitriy
Здравствуйте.
У меня есть сайт Joomla. Я хотела бы прорекламировать свой сайт. Как мне прорекламировать свой сайт?
Буду благодарна за ответ!
если нет идей можно купить платную рекламу
Zhazira
если нет идей можно купить платную рекламу
Как можно купить платную рекламу? Можете пожалуйста скинуть ссылку если можно
Я просто не программист, немного плохо понимаю:(
Dmitriy
Как можно купить платную рекламу? Можете пожалуйста скинуть ссылку если можно
Я просто не программист, немного плохо понимаю:(
Яндекс директ, мтс маркетолог и пр
Eugene
Здравствуйте.
У меня есть сайт Joomla. Я хотела бы прорекламировать свой сайт. Как мне прорекламировать свой сайт?
Буду благодарна за ответ!
smm - social media marketing. соц сети.
Eugene
Joomla 5.2.5 Security & Bugfix Release
Let’s celebrate! The Joomla! Project is pleased to announce the release of Joomla 5.2.5 and Joomla 4.4.12. This is a security and bugfix release for the 5.x and 4.x series of Joomla.
Security Fix
[20250301] - Core - Malicious file uploads via Media Manager
The update fixes a security issue that allows users with “edit” permissions in the Media Manager component to upload malicious files, leading to a code execution vulnerability. By default, that permission is assigned to all backend user groups and frontend users with “Editor” or higher.
Bug fixes and Improvements with 5.2.5
✔️Fix set frontediting option from CLI after installation (#44978)
✔️Redesign carousel implementation to reflect documentation - bug fix
✔️com_contact: Send Copy to Submitter does not work anymore
✔️Disable compatibility plugin for system tests
✔️Add border last element media breadcrumbs
✔️PHP Deprecated: trim(): Passing null to parameter #1 ($string) of type string is deprecated
✔️Set column alias for BannerTable, fix warning on Save As Copy
✔️Translation Update
Read more
 Mitriy
Для Joomla 4 версии можно ставить php 8.3?
тут не написано - https://manual.joomla.org/docs/4.4/get-started/technical-requirements/
Vladimir
Vladimir
Вопрос только в расширениях ваших
 Sergey
Для Joomla 4 версии можно ставить php 8.3?
тут не написано - https://manual.joomla.org/docs/4.4/get-started/technical-requirements/
Можно, у меня работает на 8.3 сайт
Mitriy
Можно, у меня работает на 8.3 сайт
Отлично, а то на сервере оставил только одну версию PHP, а этот сайт еще не обновил до J5
 Мария • Сайты • Авито• Яндекс.Директ
 Vladimir
Мария • Сайты • Авито• Яндекс.Директ
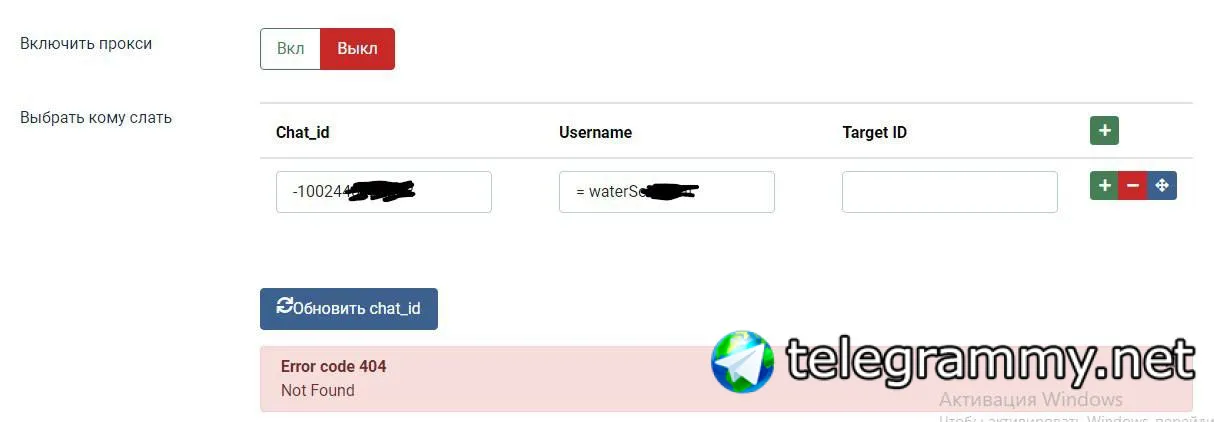
вы пробовать не можете - chatid приходит от telegram
Пришёл с минусом
Vladimir
https://api.telegram.org/bot"ваш токен"/getUpdates
Vladimir
замените слова "ваш токен" на ваш токен
Vladimir
и откройте этот адрес в браузере
Eugene
немного оффтоп. клавиатура mac.
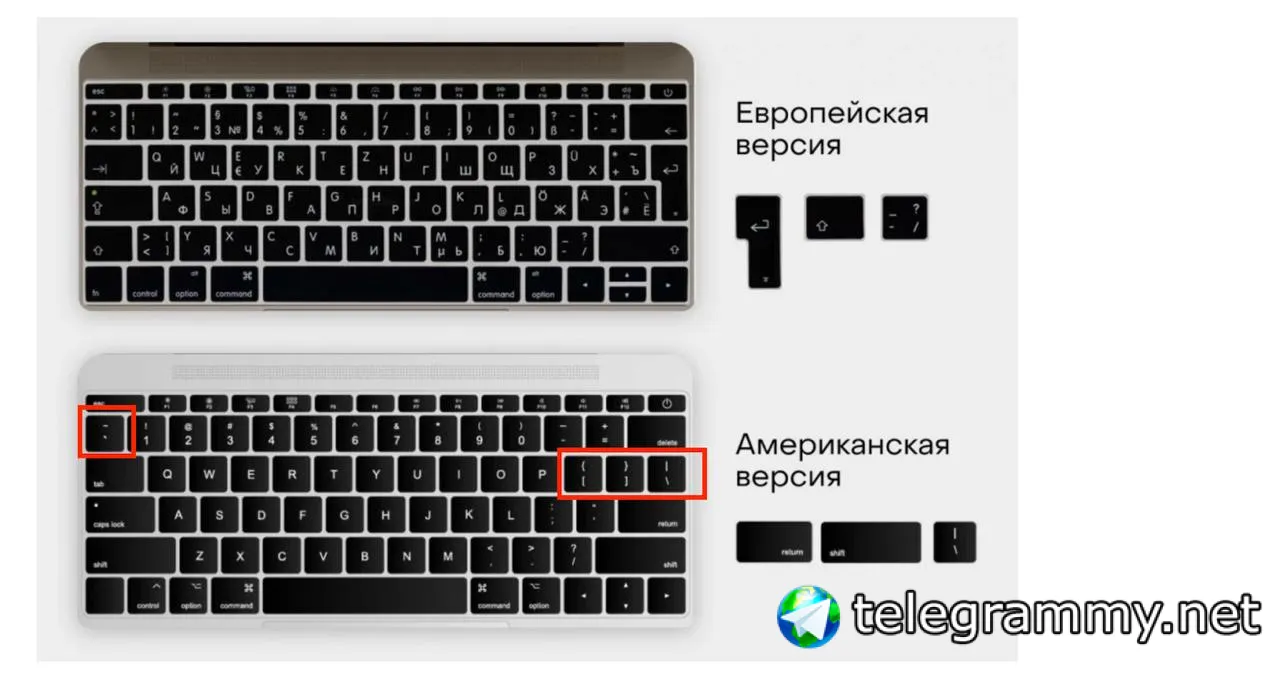
есть два стандарта ansi (США) или iso (Европа). у нас распространена вторая.
но первая вроде считается удобнее для программирования. я привык к ISO, но кнопки залипают. пора клаву новую покупать.
что скажете?
https://avatars.dzeninfra.ru/get-zen_doc/9662506/pub_6495f00a70a4480b43f23ca8_6495f073990c5b3d27b63531/scale_1200
Vladimir
у тебя урезанная по ссылке
Vladimir
имеется ввиду расположение клавиш. они отличаются
ну у меня второй вариант (который в середине)
Vladimir
я особо не парюсь
Eugene
В России в разных магазинах можно встретить чаще ISO раскладку и реже ANSI. Они различаются длиной левой клавиши Shift, ориентацией Enter, местоположением тильды и обратного слэша.
Vladimir
удобство о котором говорят - это просто длина шифта
Eugene
 Eugene
наверное лучше брать то, к чему привык больше (ISO)
Vladimir
а так - ну если бесит короткий шифт - ну бери американскую
Vladimir
но по стандарту у нас именно iso
Eugene
меня устраивает, только буква ё возле enter - неудобно очень, постоянно промахиваюсь. но это мелочи.
думал, что если у ANSI кнопки [] выше ввода - удобнее. но еще непонятно сколько времени привыкать к новой клаве
Vladimir
Vladimir
если бесит энтер ну бери американскую
Vladimir
но что то мне подсказывает что там тоже можно промахиваться
Vladimir
только уже по энтеру
 Artem
Artem
Если не пользуетесь oauth и api
Поясню!
В составе j4 идет пакет для шифрования токенов, который не совместим с php 8.2 и выше, т.к используемые им функции были вырезаны из самого php. На 8.1 и 8.0 это будет бросать сообщение deprecated
Vladimir
Vladimir
явно же на что то поменяли?
Eugene
кстати. а неофициальные патчи j3 перестал энтузиаст выпускать. уже второй апдейт пропустил.
https://github.com/TLWebdesign/Joomla-3-EOL-Security-Fixes?tab=readme-ov-file
Eugene
Version 1.0.8 fixes the below security issues and bugs caused by it
у него патчи от joomla 5.2.2. а уже вышли 5.2.3 и 5.2.4 с фиксами безопасности
RINAT
кстати. а неофициальные патчи j3 перестал энтузиаст выпускать. уже второй апдейт пропустил.
https://github.com/TLWebdesign/Joomla-3-EOL-Security-Fixes?tab=readme-ov-file
Наверно потому что и официальные патчи тоже завершили
Eugene
Наверно потому что и официальные патчи тоже завершили
вот что в последней заплатке:
joomla 5.2.3:
Security Fix
[20250101] - Core - XSS vectors in module chromes
[20250102] - Core - XSS vector in the id attribute of menu lists
[20250103] - Core - Read ACL violation in multiple core views
а потом еще вышли:
joomla 5.2.4:
Security Fix
[20250201] - Core - SQL injection vulnerability in Scheduled Tasks component
joomla 5.2.5:
Security Fix
[20250301] - Core - Malicious file uploads via Media Manager
и этого пока нет
Eugene
хм. scheduled tasks component не было в тройке.
media manager тоже другой. возможно, нечего патчить
Vladimir
их прекратили выпускать
Sergey
 Sergey
 Sergey
Не сюида
 Sergey
Сорямба пальцы большие
Николай
 Николай
 Александр
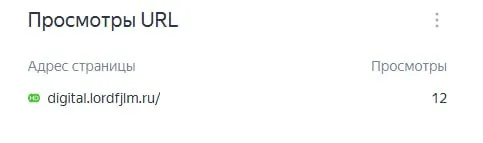
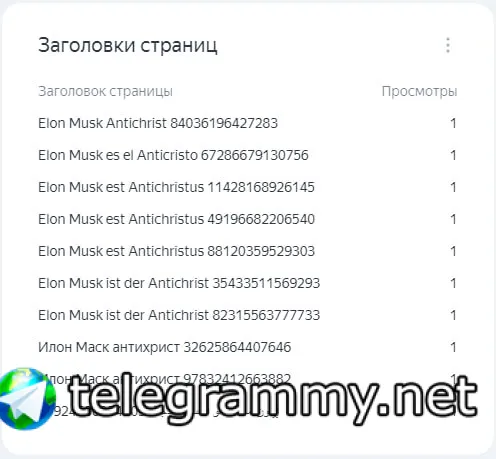
а на других двиганах наблюдал такое?
дело не в движке. думаю это что-то типа скрытой рекламы
Александр
не знаю только как они это делают
Александр
думаю у многих такое
Николай
дело не в движке. думаю это что-то типа скрытой рекламы
 Александр
дело не в движке. у меня много доменов. на всех joomla. и только на одном из доменов такая история
Николай
дело не в движке. у меня много доменов. на всех joomla. и только на одном из доменов такая история
у меня тоже много всего и много движков разных, но наблюдается такое именно на джумле
Александр
да при чем тут joomla?
Николай
да при чем тут joomla?
притом, что я спросил у джумлоидов, связано ли это как то с джумлой или нет, разве не понятно🧠❓
Александр
не связано
Александр
https://dzen.ru/b/Z9HTUDT92BD7KJcZ