 APEXWEB


подскажите, если стили, скрипты отсутствуют в реестре Web Asset Manager, как их лучше всего обработать в теле страницы? хочу defer добавить к скриптам
 Андрей
подскажите, если стили, скрипты отсутствуют в реестре Web Asset Manager, как их лучше всего обработать в теле страницы? хочу defer добавить к скриптам
А в чем проблема? Добавляйте registerAndUseScript и
добавляйте defer
APEXWEB
А в чем проблема? Добавляйте registerAndUseScript и
добавляйте defer
принудительно в регистр, затем обработать?
Андрей
принудительно в регистр, затем обработать?
https://jpath.ru/docs/output/js-css/kak-pravilno-podklyuchat-javascript-i-css-v-joomla-4
Андрей
https://jpath.ru/docs/output/js-css/kak-pravilno-podklyuchat-javascript-i-css-v-joomla-4
Добавляете скрипт и его "псевдоним" в wa, добавляете defer, прописываете очерёдность загрузки скриптов.
Андрей
Добавляете скрипт и его "псевдоним" в wa, добавляете defer, прописываете очерёдность загрузки скриптов.
// Регистрируем пользовательский элемент JS без определения json
$wa->registerAndUseScript('bar', 'com_example/bar.js', [], ['defer' => true], ['core']);
APEXWEB
Не все скрипты получается обработать через Web Asset Manager. Как ещё можно произвести корректировки со скриптами? Написать системный плагин или через php ob буферизацию?
 Sergey
APEXWEB
 APEXWEB
 APEXWEB
обошел через использование $app->getDispatcher()->addListener(
'onBeforeCompileHead...
APEXWEB
но опять же не все 😂
 RINAT
APEXWEB
Шаблон T4
Там в настройках должно быть подключение custom.css и js
это скрипты от модулей
я уже решил костылем в index.php шаблона
RINAT
это скрипты от модулей
я уже решил костылем в index.php шаблона
Если шаблон студейный, то в след.обновление слетять.
Надо делать child theme , если есть поддержка
APEXWEB
RINAT
Release Joomla! 4.4.10 · joomla/joomla-cms
https://github.com/joomla/joomla-cms/releases/tag/4.4.10
RINAT
Release Joomla! 5.2.3 · joomla/joomla-cms
https://github.com/joomla/joomla-cms/releases/tag/5.2.3
RINAT
Joomla 5.2.3 Security & Bugfix Release
https://www.joomla.org/announcements/release-news/5919-joomla-5-2-3-security-bugfix-release.html
Sergey
 RINAT
https://github.com/TLWebdesign/Joomla-3-EOL-Security-Fixes/releases/tag/V1.0.8
 Vladimir
 Vladimir
Не ходите, дети, по фишинговым сайтам гулять!
Иногда как показывает практика достаточно купленной рекламы ...
 Artem
Иногда как показывает практика достаточно купленной рекламы ...
Типа ифреймом вредонос подсаживают на вполне легальный сайт?
Vladimir
Типа ифреймом вредонос подсаживают на вполне легальный сайт?
Хакер покупает рекламу и там разрешен JavaScript. Дальше все просто.
Vladimir
Вредоносный код оказывается на тысяче легальных сайтов
hary
И как защититься? Фильтровать все объявления что на сайт идут от Гугла либо Яндекса?
Vladimir
И как защититься? Фильтровать все объявления что на сайт идут от Гугла либо Яндекса?
Регулярно обновлять браузер
 Виталий
антивирус ставьте и все, касперский регулярно у меня блокирует работу js при заходе на некоторые сайты
Sergey
 Sonkin
https://getuikit.com/changelog
Лайтбокс как прокачали!!!
Может даже чересчур. )
Sergey
 Vladimir
https://yootheme.com/blog/2025/01/09/uikit-3.22-refined-lightbox-for-product-galleries
 Vio
https://ishadeed.com/article/balancing-text-css/
Vio
не говори)
Vio
😂
 Дмитрий
не говори)
Я вот недавно запустил консту на реакте и ещё подтянул тайпскрипт, ещё редукс, жесть
Дмитрий
Около 300 метров, под 900 пакетов скачалось
Дмитрий
У каждого пакета свои разработчики
Дмитрий
И мне не удалось это установить без force флага у npm, потому что там тайпскрипт разный в дев завивимстяэ у пакетов
Дмитрий
Куда-то этот веб свернул не туда
Дмитрий
Экзотика...
Дмитрий
Просто те же дистриуьивы линукса, хоть есть ментейнеры которые собирают эти пакеты в базу
Дмитрий
Чтобы более менее работало, а тут то только на надежды и веру в semver и молиться
Дмитрий
Я просто тот же квантум новый делаю без реакта и вью, думаю может всё таки посадить на реактивный фреймворк
Дмитрий
Но может просто концептуальные решения, типа виртуального дома просто реализовать, чем это всё тянуть
Vio
На Svelte сажай и не парься
Sergey
Я просто тот же квантум новый делаю без реакта и вью, думаю может всё таки посадить на реактивный фреймворк
В джумле где-то вью есть. В стандартном медиа менеджера кажется
Виталий
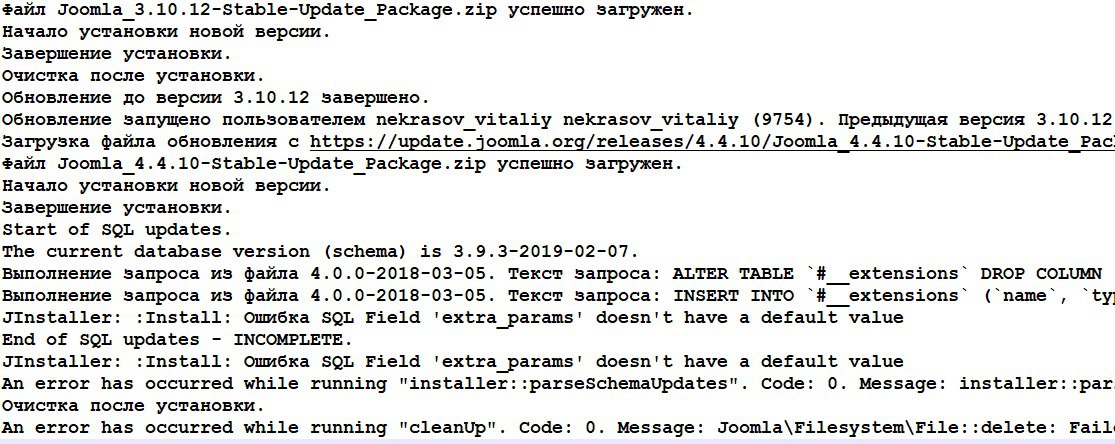
подскажите, можно ли обновить Joomla на нерабочем сайте?
обновление прошло неудачно
Андрей
подскажите, можно ли обновить Joomla на нерабочем сайте?
обновление прошло неудачно
Восстанавливайте базу или присылайте коды ошибок сюда.
Виталий
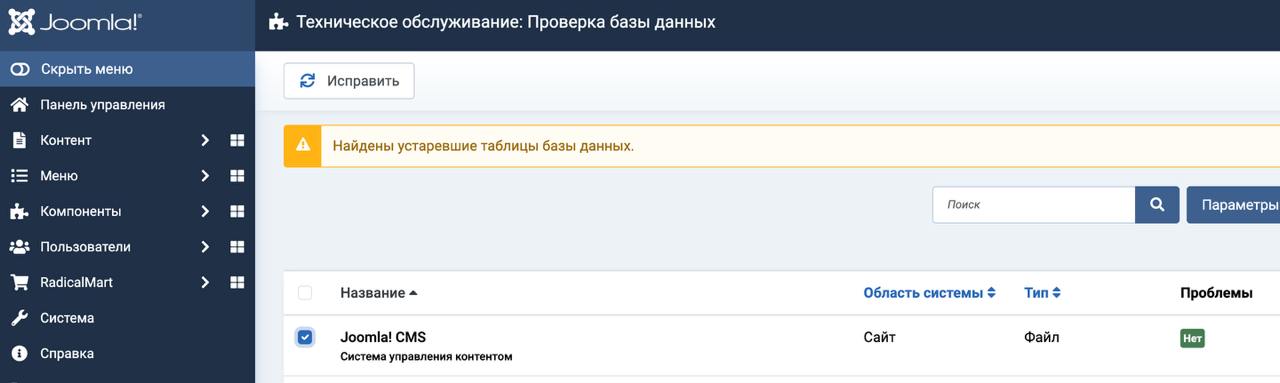
вопрос как запустить обновление базы с Joomla 3 на Joomla 4
как я понимаю файлы у меня обновились, а база нет
Андрей
вопрос как запустить обновление базы с Joomla 3 на Joomla 4
как я понимаю файлы у меня обновились, а база нет
Как некромант бекэндер третьего круга могу с точностью ответить. Во всём виноват ретроградный меркурий, чьё пагубное излучение сбило настройку серверов в момент обновления.
Vladimir
подскажите, можно ли обновить Joomla на нерабочем сайте?
обновление прошло неудачно
А в чем причина неудачного обновления ?
Виталий
не знаю
Vladimir
подскажите, можно ли обновить Joomla на нерабочем сайте?
обновление прошло неудачно
Админка не открывается ?
Виталий
 Андрей
Админка не открывается ?
Тут нужна некроманты-бекэндеры высших кругов посвящения. Только они могут заглядывать сквозь время, пространство и некоторые файерволы.
Виталий
админка частично открывается без шаблона
Vladimir
Vladimir
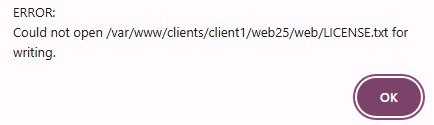
И что права файлов не установлены
Vladimir
Возможно что права папок неверные
Vladimir
Тут дело даже не в обновлении базы
Vladimir
Нужно откатывать из бекапа
 Eugene
 Виталий
 Eugene
Vladimir
Виталий
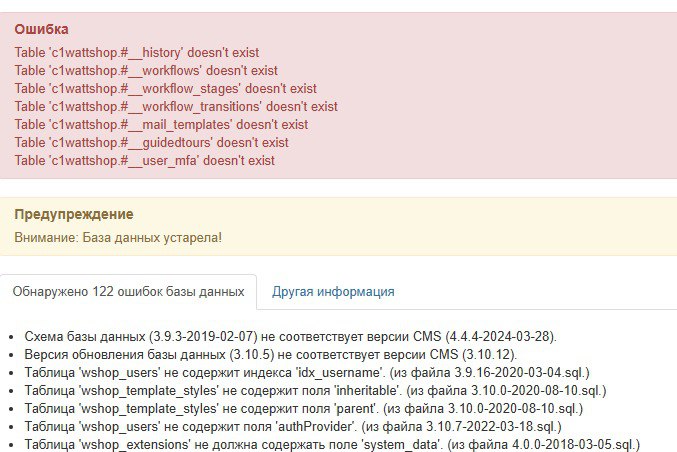
я вместо бэкапа залил поверх файлы чистой Joomla 3
Виталий
запустилось, судя по логам обновилось
но ничего не открылось
и в базе нет шаблона админки
Виталий
 RINAT