А как у исп?
Два инпута один селект другой number. И работает через одно место. Единсвенный плюс там можно выполнить этот крон для теста.
 Igor

 Igor
Давайте подумаем что нужно клиенту.
1. Доступ к возможность залить файлы.
На до сделать видео про то как создавать ключ. Плюс рассказать почему пароли не безопастны и не удобны (раз создал ключ потом зауши не оттащить будет)
2. Ребут сервера. Это есть в панаеле управление сервера у хостинга.
3. Настроить автобекап (кстати зачастую это делает сам хостер)
4. Как добавить задачу в планировщик.
Igor
Расписав все это вопросов у клиента не будет.
Igor
А еще он будет тащится от этого типа он крутой сис админ и работает в терминале =)
 Sergey
@wedalru , привет птдскажи в твоей форме для j4 я могу данные которые отправляются записывать в бд? Ну добавить код для сохранения в бд?
 Vitaly
@wedalru , привет птдскажи в твоей форме для j4 я могу данные которые отправляются записывать в бд? Ну добавить код для сохранения в бд?
Привет, Сергей!
Да. Стандартного функционала сохранения в базу там нет, но можно переопределить макет, скажем, письма, и него сохранение этих же данных запросом в базу.
Sergey
Спасибо!
 RINAT
Релиз Bootstrap v5.3.0-alpha2
Наш второй альфа-релиз версии 5.3.0 содержит множество улучшений и исправлений ошибок для наших новых цветовых режимов! Это еще не все, но мы отложили доставку, пока не устраним достаточно проблем. Ура, у нас есть!
Этот релиз v5.3.0 является монументальным обновлением для Bootstrap 5. Он достаточно большой, чтобы сам по себе мог быть v6, но мы хотели поступить правильно с сообществом и получить цветовые режимы без масштабного крупного обновления релиза. . Сейчас мы очень близки, так что терпите нас, пока мы продолжаем урезать это.
Описание изменений 5.3.0-alpha2
Канал | Чат | GitHub
#bootstrap5 #релиз #alpha
Sergey
Привет, Сергей!
Да. Стандартного функционала сохранения в базу там нет, но можно переопределить макет, скажем, письма, и него сохранение этих же данных запросом в базу.
Привет, Виталий! Подскажи как еще в форму добавить данные для файла письма из JRequest (мне нужно на странице товара передать его id). ? Например так же к для j3 формы?
Vitaly
Привет, Виталий! Подскажи как еще в форму добавить данные для файла письма из JRequest (мне нужно на странице товара передать его id). ? Например так же к для j3 формы?
Привет, Сергей!
Можно создать в форме скрытое (или обычное и скрыть через CSS) доп поле для передачи ID товара. Далее использовать JS-триггер на вызов формы, чтобы подставлять в него этот ID автоматически.
Но это если нужно передавать именно ID товара. Если же важна просто страница, с которой поступила заявка, эта информация добавляется к письму автоматически.
Sergey
Привет, Сергей!
Можно создать в форме скрытое (или обычное и скрыть через CSS) доп поле для передачи ID товара. Далее использовать JS-триггер на вызов формы, чтобы подставлять в него этот ID автоматически.
Но это если нужно передавать именно ID товара. Если же важна просто страница, с которой поступила заявка, эта информация добавляется к письму автоматически.
скрытое создать как в инструкции через поля джумлы? А jrequest вставить в файл перопределнный для втсроенной формы?
Vitaly
скрытое создать как в инструкции через поля джумлы? А jrequest вставить в файл перопределнный для втсроенной формы?
Да, скрытое поле как в инструкции через поля J. В модуле есть настройка для добавления XML полей, если мы говорим про вторую версию модуля для J4.
Больше ничего делать не нужно. Все поля формы автоматически соберутся и передадутся в письмо.
Sergey
Да, скрытое поле как в инструкции через поля J. В модуле есть настройка для добавления XML полей, если мы говорим про вторую версию модуля для J4.
Больше ничего делать не нужно. Все поля формы автоматически соберутся и передадутся в письмо.
спасибо. только не совсем понимаю куда все таки вставить код чтобы получить id так как на каждом товаре он будет разный.
Vitaly
спасибо. только не совсем понимаю куда все таки вставить код чтобы получить id так как на каждом товаре он будет разный.
Какой код? На странице товара должен быть где-то выведен ID, средствами компонента каталога товаров. Там же и модуль. В модуле есть JS-триггер, который срабатывает на событие загрузки формы. Нужно добавить себе в JS этот код и модифицировать:
document.addEventListener('DOMContentLoaded', () => {
//Получить все поля формы после загрузки
document.addEventListener('wjcOnFormPopupAfterLoad', (form) => {
//1 - убедиться, что это страница товара,
//2 - найти на этой странице ID товара и подставить в дополнительное поле формы
});
});
Sergey
Какой код? На странице товара должен быть где-то выведен ID, средствами компонента каталога товаров. Там же и модуль. В модуле есть JS-триггер, который срабатывает на событие загрузки формы. Нужно добавить себе в JS этот код и модифицировать:
document.addEventListener('DOMContentLoaded', () => {
//Получить все поля формы после загрузки
document.addEventListener('wjcOnFormPopupAfterLoad', (form) => {
//1 - убедиться, что это страница товара,
//2 - найти на этой странице ID товара и подставить в дополнительное поле формы
});
});
Тогда последний вопрос в вирте передается на фронт product_id?. А код я имел ввиду
$input = \Joomla\CMS\Factory::getApplication()->input;
$id = $input->getInt('product_id'); // JRequest::getInt.
Vitaly
Тогда последний вопрос в вирте передается на фронт product_id?. А код я имел ввиду
$input = \Joomla\CMS\Factory::getApplication()->input;
$id = $input->getInt('product_id'); // JRequest::getInt.
В карточке товара Id доступен в переменной: $this->product->virtuemart_product_id. Никаких jInput для решения вашей задачи применять не надо.
 Eugene
в radical формах отправка в телеграм - только юзерам или можно создать группу и слать заявки в группу? @progreccor
 Sergey
Тогда последний вопрос в вирте передается на фронт product_id?. А код я имел ввиду
$input = \Joomla\CMS\Factory::getApplication()->input;
$id = $input->getInt('product_id'); // JRequest::getInt.
https://habr.com/ru/post/576444/ вот тут гляньте, из php в js данные удобно передавать
 Alexey
 Alexey
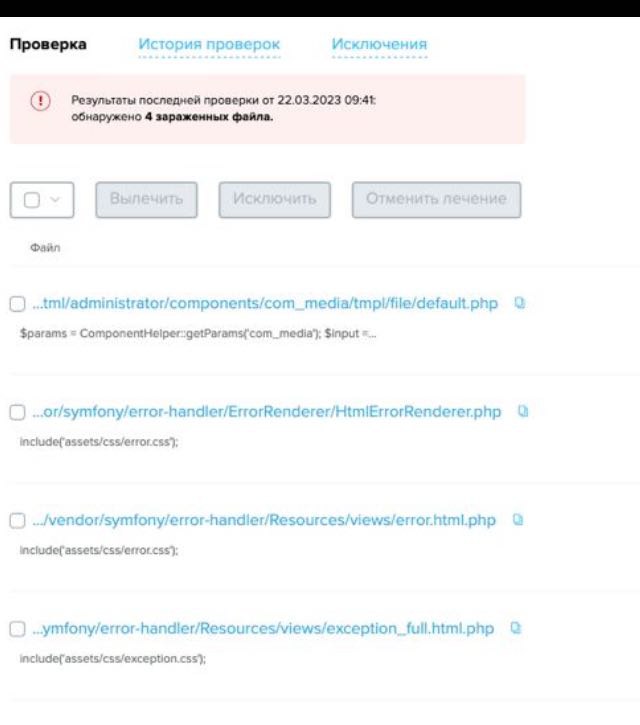
Приветствую. Случайно никого не взламывали недавно?
Eugene
Alexey
Спасибо
 Vladimir
И phpmyadmin доступный по ссылке сайт.ру/phpmyadmin
Alexey
) нет конечно
Vladimir
 Alexey
Joomla 4.2.5
Vladimir
Joomla 4.2.5
Ну вы не обновляли уязвимую версию Joomla
В закрепе есть предупреждение
Так же оно было разослано всем участникам чата
Но чтобы воспользоваться этой уязвимостью - злоумышленник должен иметь доступ к управлению базами данных
Особо ударенный isp Manager по умолчанию формирует ссылки для такого доступа
У вас похоже так же
Vladimir
Так что ваш сайт заражен
И можете благодарить вашего хостера
Vladimir
Как можно избежать ?
1. Восстановить сайт от 16 февраля этого года
2. Обновить джумла до версии 4.2.9
3. Перестать игнорировать обновления джумла или хотя бы интересоваться в этом чате критичностью обновлений
4. Поменять хостера
Alexey
Спасибо
Eugene
и еще версию php включить 8.1.
 Ирина
Здравствуйте. Я вижу по перенаправлениям, что идёт активный перебор попыток входа в админку. РНР 8.1., версия ддумлы 4.2.8
Vladimir
Здравствуйте. Я вижу по перенаправлениям, что идёт активный перебор попыток входа в админку. РНР 8.1., версия ддумлы 4.2.8
https://hika.su/blog/kak-izmenit-nazvanie-papki-administrator-v-joomla
Ирина
Скачала дистрибутив этой версии, регулярно нахожу левые папки
Ирина
https://hika.su/blog/kak-izmenit-nazvanie-papki-administrator-v-joomla
Дело в том, что доменное имя - старое уже, у меня была и джумла 1.5 на нём и вордпресс пробовала ставить. Вижу, что перебор под вордпресс идёт, даже не под джумлу
Ирина
И php-шные файлы нащупываются, пробивается это всё равно
Eugene
Дело в том, что доменное имя - старое уже, у меня была и джумла 1.5 на нём и вордпресс пробовала ставить. Вижу, что перебор под вордпресс идёт, даже не под джумлу
это не является проблемой, это - неизбежность. боты лезут. закройте им доступ в админку по рецепту выше
Vladimir
И php-шные файлы нащупываются, пробивается это всё равно
Что пробивается?
Я вам показал как закрыть админку от подбора
Eugene
И php-шные файлы нащупываются, пробивается это всё равно
нет. это значит, что ваш текущий сайт уже заражен троянами и закрытие админки - это отсечение доступа новых ботов. вам же нужно кроме этого, вычистить сайт. а лучше пересобрать заново на Joomla 4. и закрыть админку
Ирина
Попробую ещё это
Eugene
далее, нужно смотреть, есть ли у вас уязвимости в расширениях.какая версия пхп, какая панель у хостинга и что это за хостинг
Ирина
Ирина
Eugene
а так вы чистите следствие, а не причину. причина - это php файлик
Vladimir
Я тётка занудная, я папку за папкой почищу
У вас был заражен сайт и вы ставите новый на его место в хостинге?
Ирина
Глупо, да?
Vladimir
Я тётка занудная, я папку за папкой почищу
Учитывайте что бекдоры чаще всего оставляют за пределами сайта
Ирина
Спасибо
Vladimir
Алгоритм действий такой
1. Берем новый хостинг
2. Делаем чистую установку Joomla с сайта Joomla.org
Vladimir
Со старого сайта не берем ничего кроме данных
Ирина
Надо тупо оставить одностраничную визитку, взять новый домен и новый хостинг и сделать новый сайт
Vladimir
Vladimir
Оставляете старый домен
Vladimir
А вот хостера меняете
Ирина
Оставляете старый домен
Наверное, уже психологическая усталость. Новое - так новое! На старом визитку одностраничную оставлю - пусть висит и ссылку на новый сайт
Vladimir
Наверное, уже психологическая усталость. Новое - так новое! На старом визитку одностраничную оставлю - пусть висит и ссылку на новый сайт
Ну все зависит от того насколько для вас ценен старый домен
Vladimir
Но никакого смысла отказываться от старого домена с точки зрения безопасности нет
Ирина
У меня это доменное имя хотели купить где-то в 2015 году, сайт тогда работал как часы... Ну и после отказа - понеслось
Vladimir
Ирина
zemskoff.ru
Ирина
Продавать не буду, клиенты знают
Eugene
смысла нет менять домен. не бойтесь ботов. сделайте новый сайт и закройте доступ в админку
Vladimir
оставьте