 Олег


шаблон для интернет магазина на JOOMLA 4 где взять подскажите плиз?
 Eugene
Я тоже не шарил, пока не сел разбираться
ну тогда не надо писать другим про "дай код"
 Den 💙💛
ну тогда не надо писать другим про "дай код"
Ну ты ж лайкнул, значит затея понравилась 😉
Eugene
ты даешь советы, но делаешь это без уважения 😄
Dmitry
write нормально в данном случае
Dmitry
Женя , не слушай его ))
Den 💙💛
ты даешь советы, но делаешь это без уважения 😄
Когда писал в голове было с уважением, это без уважения прочитал 😂
Dmitry
https://habr.com/ru/post/665190/
Dmitry
Using document.write() to fetch external resources
Dmitry
Где тут внешний ресурс?
Dmitry
write в данном случае отлично подходит, не надо изобретать монстров
 Алексей
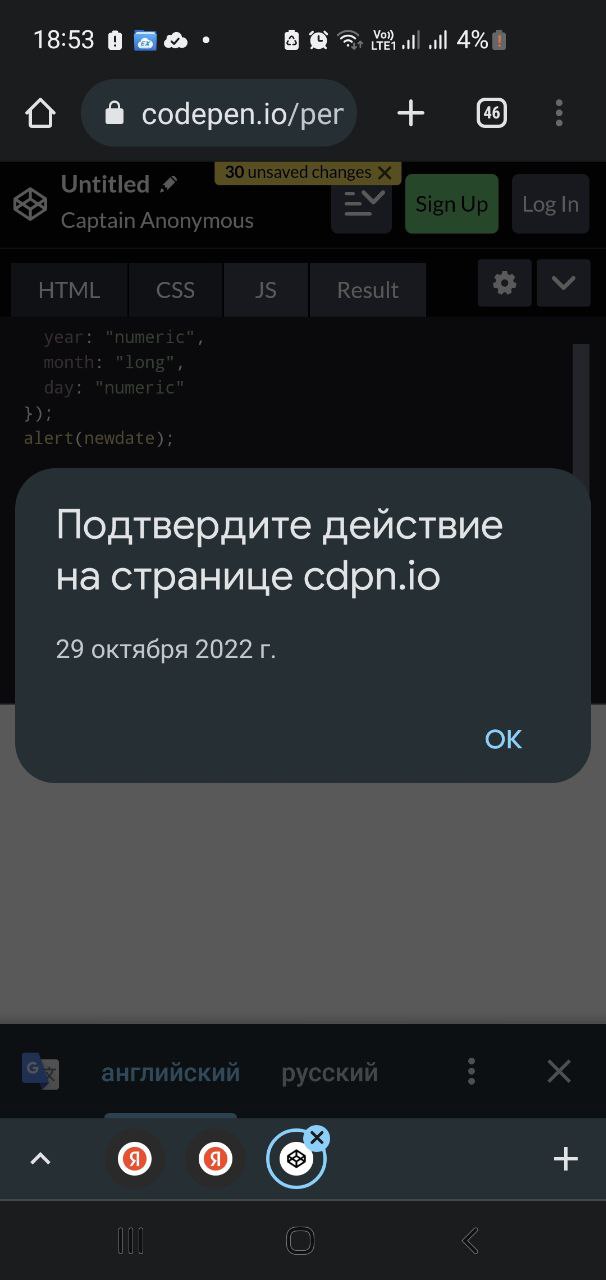
задача: вывести в билдере текущую дату в формате:
29 октября 2022
вот так выводится в php:
<?php echo JHTML::_('date', 'now', 'd F Y' ) ; ?>
кусок кода, вывод даты в js:
<script>
var today = new Date();
var dd = String(today.getDate()).padStart(2, '0');
var mm = String(today.getMonth() + 1).padStart(2, '0'); //January is 0!
var yyyy = today.getFullYear();
today = mm + '/' + dd + '/' + yyyy;
document.write(today);
</script>
выводится так: 10/29/2022
подскажите синтаксис, как поправить дату в js, чтобы была в таком же формате?
var newdate = new Date().toLocaleString('ru', { year: 'numeric', month: 'long', day: 'numeric' });
alert(newdate)
Алексей
Это для проверки в консоли
Алексей
 Sergey
 Vladimir
 Sergey
 Den 💙💛
Ты ж не по rest api стучится без ключа. Вот если бы такое было бы, вот это было бы уже интересно
Sergey
Ты ж не по rest api стучится без ключа. Вот если бы такое было бы, вот это было бы уже интересно
Давай набросим на вентилятор?) ты есть на Хабре?
Den 💙💛
Давай набросим на вентилятор?) ты есть на Хабре?
Есть но нифига не могу там делать: ни комментарии, ни статьи писать 🤷
Sergey
Есть но нифига не могу там делать: ни комментарии, ни статьи писать 🤷
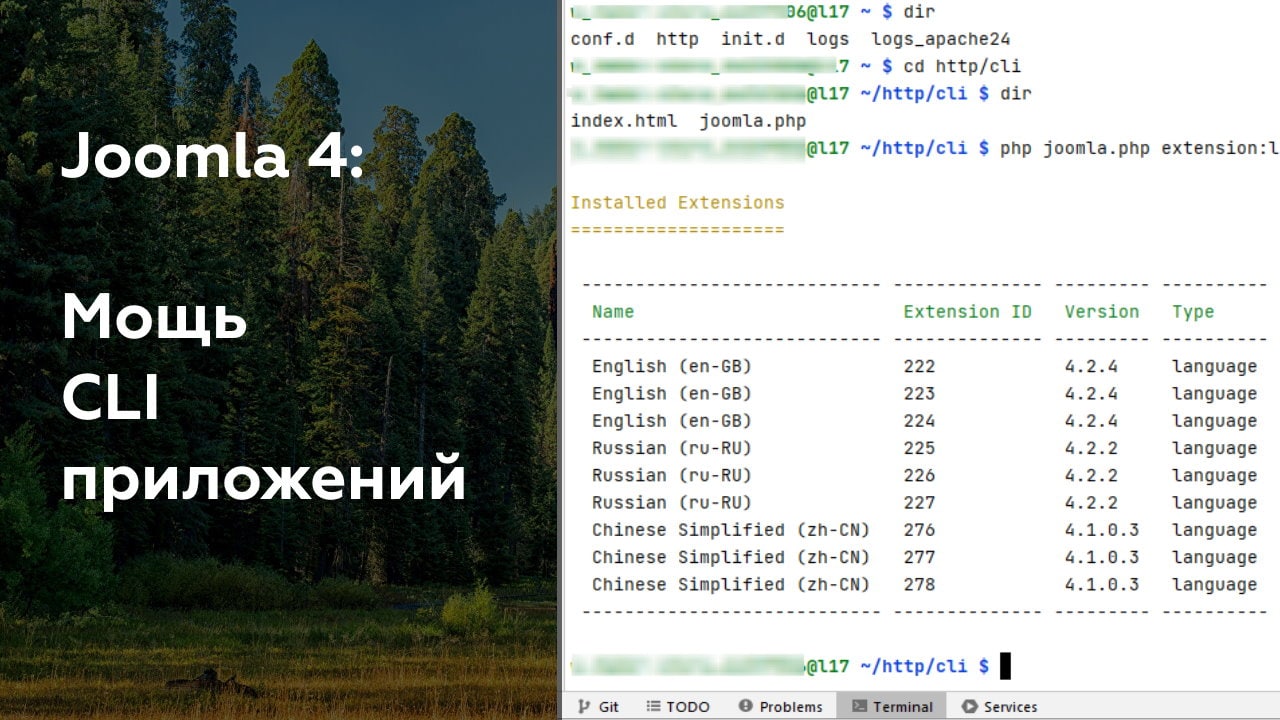
Я так понял, что речь о правах доступа на файлы/папки. Если у тебя RO, то ты просто увидишь joomla.php, а запустить не сможешь
Sergey
Тогда смысл вопроса не понятен
Den 💙💛
Den 💙💛
Но открыть же тоже на чтение можно файл, например конфигурации)))
Vladimir
Если ты на шареде можешь увидеть на чтение чужие сайты - ну тогда я могу только посочувствовать такому шареду…
Алексей
Зачем вообще дырявить безопасность всякими ftp, ssh и т.п. дрступами?
Eugene
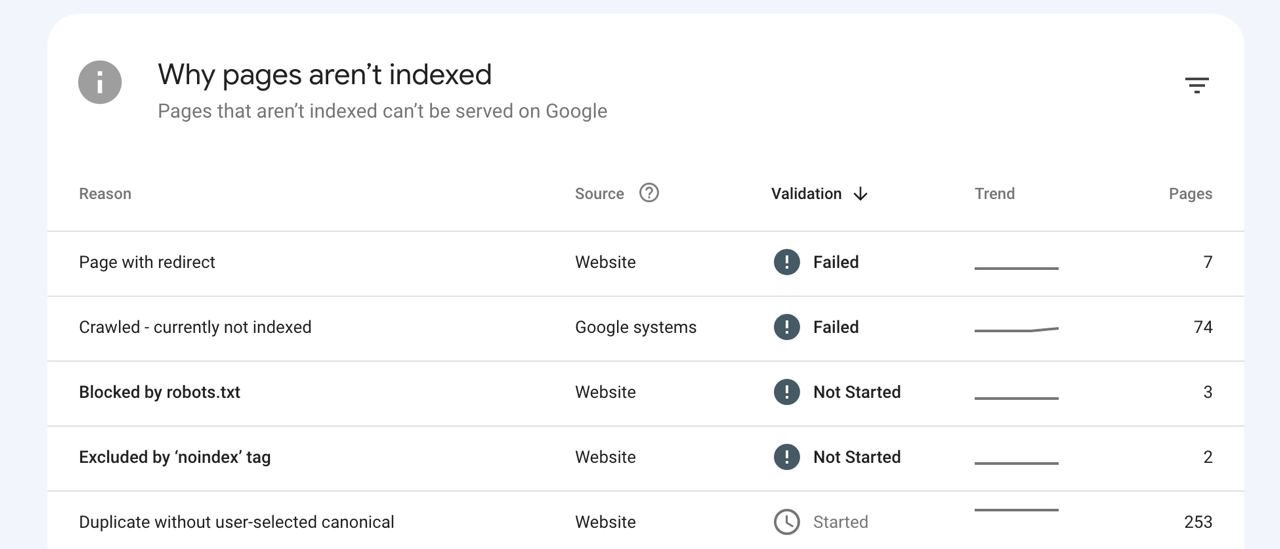
народ, некоторые моменты google search console.
1. информация: оказывается, есть лимиты на обход пауком. не знал.
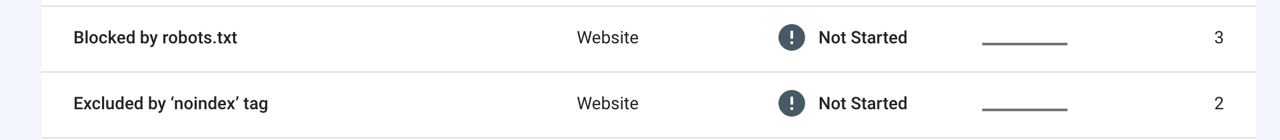
These are "examples" because the table might not include all instances on your site. Instances can be omitted for various reasons, including:
The table row limit (1,000 items) has been exceeded
лимит на какой период - пока непонятно. у меня еще висит этот же сайт с www. старая версия. может быть, поэтому так. поскольку на сайте страниц около 350.
Eugene
2. вопрос: если есть 404 страницы (удаленные страницы), то что с ними делать? все по 301 отправлять на главную или просто ничего не делать и они уйдут? это вопрос валидации - validation failed
Eugene
 Дмитрий
Зачем вообще дырявить безопасность всякими ftp, ssh и т.п. дрступами?
А как доступ иметь к серверу
Дмитрий
Телепатией?
Дмитрий
Vladimir
Зачем вообще дырявить безопасность всякими ftp, ssh и т.п. дрступами?
У вас точно с головой все в порядке?
Vladimir
Это просто эпик фейл - зачем дырявить безопасность ssh доступом…
Наверное логин пароль от панельки хостера лучше?
Vladimir
Через панель управления хостинга
А вам не кажется что это мягко говоря не совсем безопасно?
Дмитрий
Представляешь, у нас ее нет :)
Алексей
Это просто эпик фейл - зачем дырявить безопасность ssh доступом…
Наверное логин пароль от панельки хостера лучше?
Пароль с подтверждением кода в приложении на мобилке
Дмитрий
 Vladimir
Vladimir
Алексей
Представь, что панелей нет
У меня первый попавшийся хостинг с панелькой попался, и я подумал, чтотона у всех хостингов
Vladimir
У меня первый попавшийся хостинг с панелькой попался, и я подумал, чтотона у всех хостингов
Это самый дырявый способ доступа к сайту
Vladimir
Нормальные люди используют ключи
Vladimir
И внезапно - это используется по ssh
Дмитрий
Я хз, по аналогии с почтой майл ру.
Ну у тебя вообще представления в реальности нет, тебе лекцию надо читать :)
Дмитрий
что такое эти панели, виртуализация и тд
Vladimir
Ну опыт с майл ру говорит об обратном
Опыт с мейл ру и количеством взломов говорит о другом
Vladimir
Но вообще не надо сравнивать таких гигантов, которые имеют дополнительные проверки по характеру поведения пользователя и типичных геопозиций
Vladimir
Самое дырявое что может быть - это логин и пароль.
И никакие смс от этого не спасут. А уж тем более приложения
Алексей
Самое дырявое что может быть - это логин и пароль.
И никакие смс от этого не спасут. А уж тем более приложения
Только по такой же схеме работает двухфакторная аутентификация входа в админку джумлы 4
Vladimir
Только по такой же схеме работает двухфакторная аутентификация входа в админку джумлы 4
Вход в джумла имеет разные способы авторизации. И в том числе по аппаратным ключам. Каждый выбирает на свой вкус
Vladimir
Ну или достаточно поменять адрес входа, чтобы пресечь типичные атаки по брутфорсу
Vladimir
Этого вполне достаточно
Eugene
Смотря какого характера это были страницы
ненужные страницы - удаленные расширения с сайта и документация к ним. могу по 301 переводить на главную сайта, но, по-хорошему, страницы не нужны.
отправил их на удаление через соответствующий инструмент в консоли
Vladimir
Vladimir
Никаких редиректов делать не надо
Vladimir
Паук сам их удалит через некоторое время
Алексей
Ну или достаточно поменять адрес входа, чтобы пресечь типичные атаки по брутфорсу
Я не нашел готового расширения для смены адреса админки для j4, подкажите, если такое есть
 Vladimir
Я не нашел готового расширения для смены адреса админки для j4, подкажите, если такое есть
https://hika.su/blog/kak-izmenit-nazvanie-papki-administrator-v-joomla
Vladimir
Я не нашел готового расширения для смены адреса админки для j4, подкажите, если такое есть
Никаких расширений для этого не требуется