 Timur


Тут последняя сотня постов про что угодно кроме ансибла
 simplemice.eth
вы тут чо
 Sergey
Вот и упражнение: дружно затираем каждый за собой.
 ℭ𝔞𝔯𝔯𝔬𝔩
Я вот смотрю на polemarch, вроде норм, а вроде и не нужно
Sergey
Я вот смотрю на polemarch, вроде норм, а вроде и не нужно
Сильно зависит от процессов в компании/команде. Я как-то нечаянно сделал вебморду для Ansible из Rundeck - команды внезапно стали дико рады. Потом узнал, что R. умеет в inventory, в плейбуки и ещё там куда-то - то есть существует прям плагин для достаточно серьёзной интеграции.
Sergey
Но это сугубо единичный опыт, в вашем конкретном слуаче он, скорее всего, будет отличаться.
 Nklya
Рандек пилят прикольные чуваки, ага
ℭ𝔞𝔯𝔯𝔬𝔩
Сильно зависит от процессов в компании/команде. Я как-то нечаянно сделал вебморду для Ansible из Rundeck - команды внезапно стали дико рады. Потом узнал, что R. умеет в inventory, в плейбуки и ещё там куда-то - то есть существует прям плагин для достаточно серьёзной интеграции.
Rundeck хорошая штука, как и Azkaban, но я хз, как приживётся, AWX узкий, а все централизованные планировщики обязательно станут решать кучу разгошёрстных задач...
 George
Sergey
Rundeck хорошая штука, как и Azkaban, но я хз, как приживётся, AWX узкий, а все централизованные планировщики обязательно станут решать кучу разгошёрстных задач...
Azkaban - это scheduler для тасок, которые с Hadoop работают.
George
Ещё Луиджи есть, но он кирдык
 Отделение Bereke Bank
подскажите плз. Не знаю куда копать. Есть таска, которая раньше работала как нужно. encryption_key далее сохраняется в файл через {{ encryption_key.stdout | trim }}. Но с недавних пор в stdout стало приходить 2 линии (то есть появился \n в начале). И даже не смотря на | trim этот \n не убирается. Как быть? Ansible 2.7
- name: Generate key
raw: head -c 32 /dev/urandom | base64 | tr -d '\n'
register: encryption_key
Отделение Bereke Bank
Даже не так. В начале не \n а \r\n
Отделение Bereke Bank
Поменял raw на shell - все заработало. с чем связано так и не понял. Ансибл не обновлял
Timur
Ну да, ключ же сгенерить без модуля raw или shell никак нельзя
George
Ну да, ключ же сгенерить без модуля raw или shell никак нельзя
А что - нет готовых модулей? Повод написать свой ?!
Max
ирония - вещь неэффективная в чатах....
Timur
А что - нет готовых модулей? Повод написать свой ?!
Для генерации случайной последовательности байт никакой специальный модуль не нужен
Max
Поменял raw на shell - все заработало. с чем связано так и не понял. Ансибл не обновлял
есть штатный механизм. не изобретай велик.
Max
если ты ниндзя, то дзиндзя.
Timur
Для генерации случайного пароля нужной длины, например, есть lookup плагин
Max
Для генерации случайного пароля нужной длины, например, есть lookup плагин
а можна ведь с /dev/*random чего нить считать...
Max
или написать генератор тщательно выбранных случайных чисел.
Max
🧟♂
Max
все пучком 🌳
Rad
Здравствуйте , а можете посоветовать роль для днс сервера , необходима только поддержка зон, ставить bind не хочется, уверен что есть что-то более лёгкое ( возможно даже на го ), может кто-то недавно сталкивался с такой задачей ? (От днс сервера требуется только держать зону )
George
George
один текстовый файл и полетели. Даже роль не нужна )
Rad
Бинд хорош , спору нет, но мне требуется только держать зоны и ставить для этого такой комбайн не хочется, думал найти что-то узконаправленное
Отделение Bereke Bank
По-моему бинд самое лёгкое 🤔
George
повторюсь, у тебя твой стейт (плейбук) будет состоять из трех строчек
George
1. установить бинд
2. положить файл с твоей зоной в /etc/bind/****
3. при изменении файла - релоаднуть bind (named)
George
все
George
ну, конфиг в /etc/named.conf, думаю, догадаешся как поправить
 Pavel
https://www.kickstarter.com/projects/548438714/mitogen-extension-for-ansible/description кто нибудь юзал в production среде это библиотеку? В тестовой мне дико нравится прирост в производительности
Anton
Только в планах, но выше писали поищи по сообшениям
Timur
Ансибл планирует митоген в качестве connection-плагина добавить
Pavel
да вижу @tgadiev много где советовал,спасибо
 citius
Pavel
👍
Pavel
да, работает без проблем.
Oleg
коллеги, как можно описать "when" что бы таска не падала на ошибку при сообщении - 'dict object' has no attribute 'test'?
 IZubrag
???.tes is defined
Timur
коллеги, как можно описать "when" что бы таска не падала на ошибку при сообщении - 'dict object' has no attribute 'test'?
Правильно обращаться к меременным и словарям
Timur
Вообще забавный вопрос. Из серии: как мне написать код, чтобы он не падал на синтаксических ошибках?
Oleg
а подскажите:
получил список хостов с помощью with_inventory_hostnames и сделал register: list_all , потом хочу получить одним списком делаю set_fact: list = "{{ list_all | list }}", но debug: msg={{ list }} падает на ошибку(
Sergey
Ты всё кодишь на башсибле.... list - имя фильтра в Jinja
 Павел
 Sergey
Павел
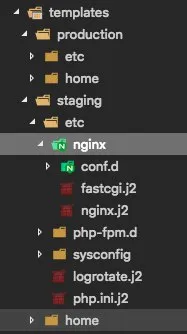
Не надо так. Разные темплейты - разные роли.
ну ок, роль прод, роль стейджинг, а в целом по структуре?
Sergey
Прод и стейджинг - inventory.
Sergey
А роль - php-fpm, если брать твой пример.
Ждун
а в чем смысл разные темплейты стейджинг и прод )
Ждун
вроде на то он и стейджинг, чтобы повторять как в проде
Павел
А роль - php-fpm, если брать твой пример.
Хм, в данном случае набор ролей web-node, роли поделены не по пакетам, а логически - установка пакетов, тюнинг ядра, юзеры, контроль состояния конфигов.
Правильнее по вашему мнению отдельные роли nginx, php-fpm, other packages и у каждого раскладывание конфигов?
Павел
вроде на то он и стейджинг, чтобы повторять как в проде
В стейджинге куча переменных, в проде структура конфигов несколько иная и переменных почти нет.
Sergey
Ты не обязан следовать ничьёму мнению. Однако в доках Ансибла есть best practices, просто многие из нас их на память знают. Можешь прочесть лично и сделать, как сочтёшь нужным.
 nett00n
Хм, в данном случае набор ролей web-node, роли поделены не по пакетам, а логически - установка пакетов, тюнинг ядра, юзеры, контроль состояния конфигов.
Правильнее по вашему мнению отдельные роли nginx, php-fpm, other packages и у каждого раскладывание конфигов?
Желательно еще и роли в отдельных репо
Павел
Окей, спасибо за вашу помощь.
 Aleksey
Ты не обязан следовать ничьёму мнению. Однако в доках Ансибла есть best practices, просто многие из нас их на память знают. Можешь прочесть лично и сделать, как сочтёшь нужным.
Не затруднит послать в доку с best practices? docs.ansible.com уже раскурил на сколько мог, но всё-же не откажусь посмотреть на другие взгляды
Павел
Не затруднит послать в доку с best practices? docs.ansible.com уже раскурил на сколько мог, но всё-же не откажусь посмотреть на другие взгляды
https://docs.ansible.com/ansible/latest/user_guide/playbooks_best_practices.html#best-practices
Aleksey
https://docs.ansible.com/ansible/latest/user_guide/playbooks_best_practices.html#best-practices
Эту доку читал. Думал что ещё какие-то best pracrices выходили
Sergey
Нет. Просто то, что ты показал, вообще никак не вяжется с best practices.
Timur
Не надо так. Разные темплейты - разные роли.
Роль может быть одной и той же. А, вот, темплейты и инвентарь - разными
 Vlad
https://www.kickstarter.com/projects/548438714/mitogen-extension-for-ansible/description кто нибудь юзал в production среде это библиотеку? В тестовой мне дико нравится прирост в производительности
При некоторых ошибках на хостах остается большое количество зомби-процессов
Sergey
Роль может быть одной и той же. А, вот, темплейты и инвентарь - разными
Ты же скриншот посмотрел?
Timur
Конечно
Sergey
Окай
Aleksey
А кто-нибудь делает operation-роли для управления инфраструктурой? Например, я написал роль, которая разворачивает с уцелевшей MySQL реплики STAGE БД или slave... И меня не покидает мысль, что не очень правильно держать отдельно роли управления инфраструктурой.
Oleksandr
Aleksey
а что такое stage БД?
Для тестирования поднимаю отдельные БД. По-сути это копия схемы БД PROD, но после обфускации, стрипа данных и наполнения тестовыми наборами.
Aleksey
В моём случае это preprod