а где компоуз хранит свои конфиги? какие сервисы подгружать при загрузке, например, в каких папках брать ямлы?
В смысле ?
 George


 ✙ DarkKC ✙
я тоже грешу на "другую папку", но как-то не нашёл как оттраблшутить
 Timur
конечно, всё отлично, из ансибла оно потом менеджится без проблем, котейнеры вертяцца, только вот на запуске docker-compose вручную можно смело ставить крест
Не знаю. Я делал подобное. У меня все отлично видно было. Дальше по фотографии диагностику проводить вряд ли имеет смысл. Попробуйте код выложить и выхлоп с дебагом. Может, там что-то интересное найдётся
George
Ты компоуз либо из текущего каталога запускаешь, либо через -f передаешь путь к ямлу
George
И вообще нефиг компоуз использовать. Только хардкор, только докер модуль )
George
Он реализует все твои влажные фантазии об управлении контейнерами. Прошу прощения ☺️
✙ DarkKC ✙
 ✙ DarkKC ✙
Он реализует все твои влажные фантазии об управлении контейнерами. Прошу прощения ☺️
Я-то и не против, однако я пришёл на, кхм, готовое. Постепенно переделываю, чтоб внутрь вообще рук не совал, но не всё сразу. Изгнание девелоперов с живых серверов занимает некоторое время :)
✙ DarkKC ✙
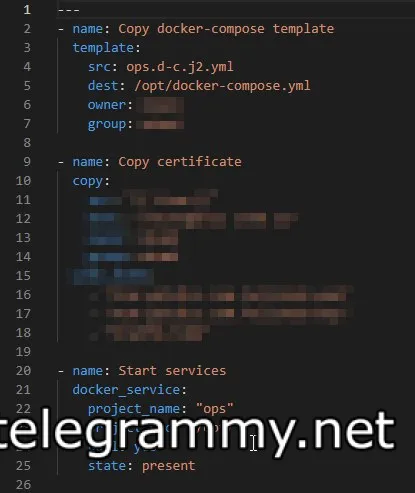
как-то так
Ждун
Только мне режет глаз сияющий админ?
 Tadeusz
не только
✙ DarkKC ✙
Только мне режет глаз сияющий админ?
нет, не только, меня сегодня уже даже из-за таких нетерпимцев в одном чатике забанили
Ждун
✙ DarkKC ✙
Жаль я не админ)
нет, не жаль xD
[и вообще, это варварский подход, банить всех, кто не такой как тебе хочется]
George
Я думаю, что допустимо поменять ник на что-то более нейтральное
✙ DarkKC ✙
Я думаю, что допустимо поменять ник на что-то более нейтральное
можно конечно углубиться в обсуждение, вспомнить как в школе безуспешно пытались заставить хайры состричь, за них-же на районе нерегулярно, но часто били с разной степенью успешности...
но мне кажется, что это будет оффтопом в данном чате, потому предпочту таки не углубляться :)
✙ DarkKC ✙
Выхлоп с дебагом?
Ну, и вот судя по выхлопу модуля - папка таки та, потому не понимаю, что не нравится докер-композу после запуска модулем...
 Mikhail
Видимо человек очень хочет отнести себя к админам и чтоб все видели
Mikhail
Чтоб все думали что он самый администый админ
✙ DarkKC ✙
Видимо человек очень хочет отнести себя к админам и чтоб все видели
видимо. Но вопрос был про docker-compose :)
Mikhail
Докер вроде в соседнем чатике
✙ DarkKC ✙
А модуль в этом. К самому докеркомпоузу у меня вопросов нет.
Это соревнование в остроумии? Я пропустил, где начало объявили
Sergey
А модуль в этом. К самому докеркомпоузу у меня вопросов нет.
Это соревнование в остроумии? Я пропустил, где начало объявили
Сигнал к началу - ник странного вида ;-)
Если есть вопросы к модулю - ищешь issue на гитхаб, либо создаёшь новый, хотя ты это ничуть не хуже меня знаешь.
✙ DarkKC ✙
Сигнал к началу - ник странного вида ;-)
Если есть вопросы к модулю - ищешь issue на гитхаб, либо создаёшь новый, хотя ты это ничуть не хуже меня знаешь.
ну, я сначала хотел у бывалых уточнить, может кто знает за эту специфику и она легко решается, но похоже нет...
George
George
Модуль докер компоуз говно
George
Что ещё нужно ?
✙ DarkKC ✙
Модуль докер компоуз говно
да эт понятно, но иногда приходится работать и с говном, к сожалению
 Vladislav 👻
а запилить через обычный docker_* модули?
✙ DarkKC ✙
а запилить через обычный docker_* модули?
да так-то план работ большой, werf-ом нормальную сборку сделать, на сервисы нормально пошинковать, ибо текущие контейнеры монструозны, есть даже "микросервис" на ~4Gb, с нжинксом, пхп-фпм, кучей либ, build-essentials, небом и аллахом.
Но не сразу. Вывод я показал на том, где сам экспериментирую, там и ручное вмешательство не надо.
А на живых тазах пока приходится запускать докер-компост бааашсиблом, что очень нервирует
 Eduard
А нет, ная...ся
Timur
Я бы все-таки в направлении учетных записей и прав доступа покопал
Timur
Посмотрел свои плейбуки с одного проекта
Timur
Там docker_service от рута запускался. И проверялся статус тоже от рута. Все работало
✙ DarkKC ✙
Там docker_service от рута запускался. И проверялся статус тоже от рута. Все работало
проверялся ансиблом или из консоли?
Timur
Если что-то не так обнаруживается в консоли - то это вопрос скорее к докеру, чем к ансиблу
✙ DarkKC ✙
любопытно, значит не broken by design. Ок, спасибо, это была ценная инфа, пойдё поковыряю ещё :)
Timur
Если ансиблом состояние проверить надо, то можно вот этот модуль:
https://docs.ansible.com/ansible/latest/modules/docker_image_facts_module.html
Timur
Почему именно у вас из консоли докер не показывает - сказать не могу, я не гуру докера :)
Timur
Я вообще не настоящий сварщик, каску на стройке нашел :)
✙ DarkKC ✙
в любом случае спасибо :)
Denis
привет всем
Denis
маленький вопрос для проф
Denis
есть stdout_lines размер не известен как взять последний?
George
stdout_lines[:-1] или как-то так?
George
слайсы там работают?
Denis
так
Denis
stdout_lines[-1]
Denis
спасибо
George
да все ок
xXxSPYxXx
А как правильно делать установку mysql/percona-server когда выскакие окно с вводом пароля?
 Sergey
А как правильно делать установку mysql/percona-server когда выскакие окно с вводом пароля?
а там разве нет тихого режима какого нить, чтобы потом через файл пароль от рута тащить из директории мускуля?
Sergey
я даже и вспомнить то не могу когда еще мускуль спрашивал пароль при установке
xXxSPYxXx
debian установка перкона через apt
Tadeusz
secure_installation?
 Александр
А как правильно делать установку mysql/percona-server когда выскакие окно с вводом пароля?
DEBIAN_FRONTEND=noninteractive apt install pkgname
Denis
secure_installation?
- name: Set the root password
mysql_user: login_user=root login_password="{{ root_password }}" user=root password="{{ root_password }}"
- name: Secure the root user for IPV6 localhost (::1)
mysql_user: login_user=root login_password="{{ root_password }}" user=root password="{{ root_password }}" host="::1"
- name: Secure the root user for IPV4 localhost (127.0.0.1)
mysql_user: login_user=root login_password="{{ root_password }}" user=root password="{{ root_password }}" host="127.0.0.1"
- name: Secure the root user for localhost domain
mysql_user: login_user=root login_password="{{ root_password }}" user=root password="{{ root_password }}" host="localhost"
- name: Secure the root user for server_hostname domain
mysql_user: login_user=root login_password="{{ root_password }}" user=root password="{{ root_password }}" host="{{ ansible_fqdn }}"
- name: Deletes anonymous server user
mysql_user: login_user=root login_password="{{ root_password }}" user="" host_all=yes state=absent
- name: Removes the test database
mysql_db: login_user=root login_password="{{ root_password }}" db=test state=absent
Denis
- name: Set the root password
mysql_user: login_user=root login_password="{{ root_password }}" user=root password="{{ root_password }}" только в том случаи когда на рут уже поставил кто то пароль в противном случаи когда только поставил root не имеет паролья поэтому:
- name: Set the root password
mysql_user: login_user=root user=root password="{{ root_password }}"
Timur
- name: Set the root password
mysql_user: login_user=root login_password="{{ root_password }}" user=root password="{{ root_password }}" только в том случаи когда на рут уже поставил кто то пароль в противном случаи когда только поставил root не имеет паролья поэтому:
- name: Set the root password
mysql_user: login_user=root user=root password="{{ root_password }}"
На центось 7 при начальной установке уже есть пароль
Vitaly
в mariadb нету пароля при установке из пакетов
Timur
В mysql есть
Timur
В 5.7 версии точно
Vitaly
ну так это отдельная сборка от oracle
Vitaly
там если что можно это при установке пакета отключить
Vitaly
ибо лишний цеморой по моему при автоматизации
Vitaly
например не запкускать postinstall
Timur
в mariadb нету пароля при установке из пакетов
Сейчас посмотрел сценарии установки, которые наша роль делает. Таки есть.
Timur
При попытке начального подключения без пароля - посылает
Timur
Приходится делать root password reset