 citius


я собсно уже вижу обходной путь, просто сделать типа
clickhouse_config_users:
- user1ro:
db: db1
name: user1ro
- user:
db: db1
name: user
но эт чет некрасиво по-моему
 Timur
я собсно уже вижу обходной путь, просто сделать типа
clickhouse_config_users:
- user1ro:
db: db1
name: user1ro
- user:
db: db1
name: user
но эт чет некрасиво по-моему
Вот так не работает с изначальным вариантом?
- debug:
msg: '{{ item.keys() }}'
loop: '{{ clickhouse_config_users }}'
citius
Вот так не работает с изначальным вариантом?
- debug:
msg: '{{ item.keys() }}'
loop: '{{ clickhouse_config_users }}'
выдает
ok: [localhost] => (item={u'user1ro': {u'db': u'db1'}}) =>
msg:
- user1ro
Timur
Ну вот. Это не то, что вы хотели?
Timur
Вытащить имя item из вашего списка словарей
citius
в дебаг то это вытащить можно, непонятно как это заюзать с пользой.
это же пойдет в какой-то шаблон, условно для каждого такого key будет выполняться какой-то код, который должен иметь в какой-то переменной содержимое этого key
Timur
Ну и в чем проблема?
Timur
Приведите тогда конкретный код задачи, которую вы хотите сделать
Timur
в прямом, плейбук на N ролей
Ну и? Если вам нужны не все роли, выкидываете ненужные. Комментируя их, например
Timur
Зачем какие-то сложности?
 Nikita
citius
Приведите тогда конкретный код задачи, которую вы хотите сделать
упростим задачу, нужно вывести дебаг:
msg: "User {{ item.key }}" has {{ item.value.db }}"
citius
это бы работало в случае с
loop: "{{ lookup('dict', clickhouse_config_users) }}"
citius
но в данном случае исходная штука это list, а не dict
citius
lookup 'list' не дает полей key и value
 Vladislav 👻
Ну и? Если вам нужны не все роли, выкидываете ненужные. Комментируя их, например
такое себе решение...
Vladislav 👻
надеялся, что можно как-то приятнее этим управлять
citius
попробовал так
"User {{ item.keys() }} has {{ clickhouse_config_users[item.keys()]['db'] }}"
тоже не работает:
The error was: dict object has no element [u'user1ro']
Vladislav 👻
ой, миссклик
 Firestalk
Сорян, ребята, не тот чат
Timur
попробовал так
"User {{ item.keys() }} has {{ clickhouse_config_users[item.keys()]['db'] }}"
тоже не работает:
The error was: dict object has no element [u'user1ro']
А если так?
- debug:
msg: >-
User {{ item.keys() | first }}
has {{ item.values()[0]['db'] }}
loop: '{{ clickhouse_config_users }}'
Timur
Ну, если очень хочется извращений, то к ролям можно условия добавить
Timur
Типа when: this_role_install
Timur
А значения этим параметрам передавать из консоли
Vladislav 👻
все равно глупость
Vladislav 👻
https://github.com/ansible/ansible/issues/11396
Vladislav 👻
ждем-с
Vladislav 👻
в гугл группах так вообще еще в 12-ом году вроде тема поднималась
Timur
Теги все равно на уровне тасков работают, а не ролей
Vladislav 👻
блин, речь не про подключение ролей
Timur
А про что?
Vladislav 👻
речь про объединение тегов условием AND
Timur
Ну, прикольно, да. Но не супернужно
Timur
Есть куча более нужных фич
 Bandikoot
доброго вечера. а есть какой-то "лёгкий способ" записать play recap в файл? логгирование было бы ок, но не хочется включать его на постоянной основе, только для конкретных плановых (cron, конечно же) запусков
Bandikoot
вот если б можно было опцию ansible.cfg передать как ключ запуска.. такой возможности всё же нет?
Vladislav 👻
сделайте отдельный "профиль" для крона
Vladislav 👻
в нем свой конфиг, а руками дергайте из "соседней папки" со своим "профилем"
MRY
 Sashko
MRY
да конечно
MRY
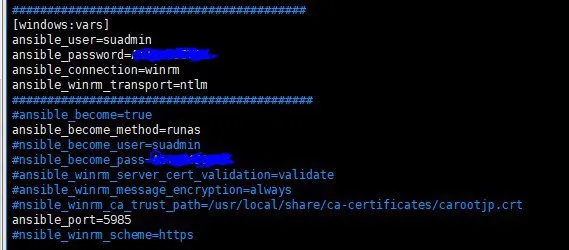
Щас дам скрин варов
MRY
 Timur
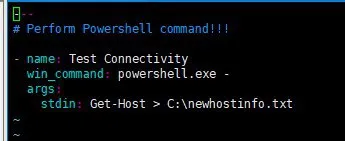
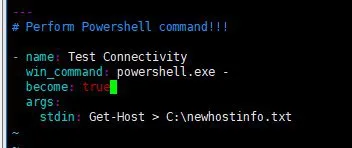
К таску добавьте become: True
MRY
Давал
MRY
Щас еще раз дам
MRY
 MRY
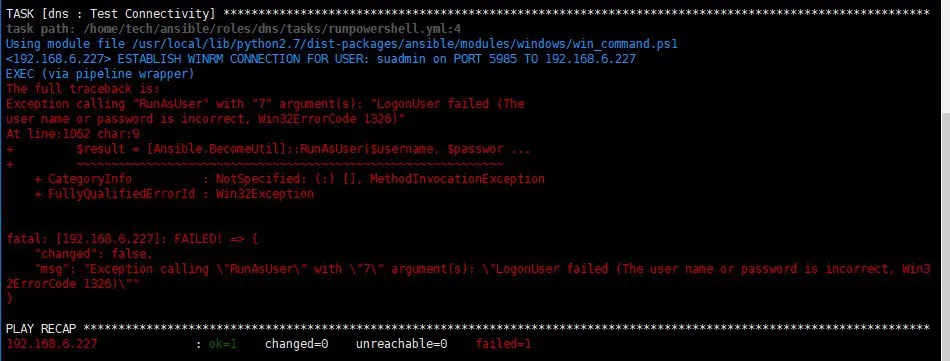
Щас вывод скину
 Vadim
когда уже модно станет код выкладывать голосовыми сообщениями вместо скриншотов, нет сил терпеть
MRY
 MRY
При этом если я пытаюсь записать файл в $HOME\* то все ок
Timur
Прав нету же
MRY
Я вижу
Timur
Вон пишет в консоли
MRY
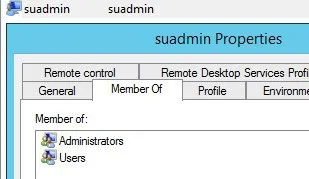
При это У юзера есть права
Timur
Значит, нет
MRY
 Timur
А если win_command заменить на win_shell?
MRY
win_shell не умеет на прямую powershell скрипты гонять только из файла
Timur
Лолшто?
Timur
win_shell как раз и запускает непосредственно PowerShell удаленно
Timur
Все, что можно делать в консоли PowerShell, можно и через win_shell
Ждун
UAC же
MRY
выключен
В первую очередь после подьема тестового инстанса
Ждун
Есть права на шару есть права на файлы это разное
MRY
Я пытась создать файл от имени пользователя с админискими правами
Timur
Пользователь локальный или доменный?
MRY
при этом запуская тот же скрипт но через WinRM с вин хоста все ОК
MRY
локальный
Timur
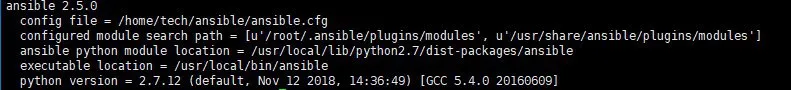
Версия ансибла какая?
MRY
kfcn
MRY
ласт
Timur
ansible —version в студию
MRY
 Timur
Это не ласт даже близко
Timur
Во-первых, лучше обновить
MRY
я пипом