пробовал типа такого, ругалось, сейчас еще раз пну
надо на уровень выше:
- name: install the latest version
become: yes
yum:
name: "{{ item }}"
state: present
with_items: "{{ install_pkgs }}"
when: install_pkgs is defined
 Pavel

 Pavel
ну это от рута, от другого юзера просто строчка добавится
 𝕀𝕘𝕠𝕣
надо на уровень выше:
- name: install the latest version
become: yes
yum:
name: "{{ item }}"
state: present
with_items: "{{ install_pkgs }}"
when: install_pkgs is defined
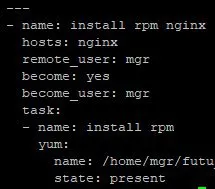
ERROR! Syntax Error while loading YAML.
did not find expected key
𝕀𝕘𝕠𝕣
щас еще разок
𝕀𝕘𝕠𝕣
 𝕀𝕘𝕠𝕣
tasks)
Pavel
𝕀𝕘𝕠𝕣
 Pavel
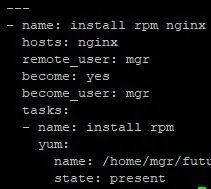
1 строку убрать
4 и5 опустить перед yum и на одном с ним уровне
𝕀𝕘𝕠𝕣
1 строку убрать
4 и5 опустить перед yum и на одном с ним уровне
так погоди, на эту чек не ругнулся
 V 🏴☠️
Кто разраб Терминатора? Может знает кто?
 Warrax
Привет! подскажите, правильно понял, что с модулем yum не поставлю rpm от пользователя, которому sudo сделал на установку пакетов? т.е. придётся через command: sudo rpm?
если sudo только на rpm, то вполне логично что yum не должен работать
𝕀𝕘𝕠𝕣
если sudo только на rpm, то вполне логично что yum не должен работать
Там все раскоменчено в суду под сервисом, локально суду с юм проверял, пашет
Warrax
Там все раскоменчено в суду под сервисом, локально суду с юм проверял, пашет
тогда да, с become: yes все должно работать
Sasha
Всем привет.
Есть свежий сервер, от него ip и только root с паролем.
Хочу сделать два пользователя: ansible с правами sudo и под которым будут остальные скрипты запускаться и user под которым смогут логинится по ключам другие пользователи.
Помогите понять как правильно для этого скрипта прописать привелегии .
1. user: root для этого скрипта, правильно?
2. пароль от рута сохранять в vault или через --ask-pass во время вызова передать?
Div
ну или ssh-copy-id для рута сделать и ходить без пароля по ключу
Div
и безопаснее и головную боль с хранением пароля уберет
Sasha
ходить буду по ключу потом но не рутом. т.е. рут нужен только чтобы пользователей создать.
Div
можете использовать prompts
 Victor
Один раз через extra указать пользователя рут и пароль от него. Настроить пользователей. Запретить заходить по ssh от рута.
Alex
господа, вопросец, как через ансибл, можно сменить имена хостов, т.е. у меня есть 3 хоста, я хочу что бы они назывались node-1,node-2,node-3 ?
 simplemice.eth
я вам кажется ответил в другом чате
 bebebe
 Ivan
simplemice.eth
бебеке надо меньше работать, йащитаю
Victor
bebebe
луль
bebebe
у меня отобразилось, как будто мы в @devops_ru, да
Victor
Засунуть в инвентори?
Victor
или называть по их названиям в инветори
Victor
node_id?
ХЗ
Victor
- name: set hostname to inventory
hostname:
name: "{{inventory_hostname}}"
ignore_errors: yes
Меня вполне устраивает
 mertv0e
ему видимо loop надо организовать
mertv0e
чтоб в ручную не прописывать кучу нод
Alex
господа, вопросец, как через ансибл, можно сменить имена хостов, т.е. у меня есть 3 хоста, я хочу что бы они назывались node-1,node-2,node-3 ?
# inventory
node-1 ansible_host=192.168.0.1
node-2 ansible_host=192.168.0.2
node-3 ansible_host=192.168.0.3
# play
- hostname: name={{ inventory_hostname }}
Alex
 Vadim
 Павел
Vadim
с контекстом скучно будет
bebebe
https://www.serverlab.ca/tutorials/dev-ops/automation/using-hashicorp-vault-with-ansible-jinja2-templates/
однако
 Joe
День добрый, подскажите как правильно сделать есть роль  mongodb_install в ней есть таска downloading_binary оформелная оформленая в отдельный yaml для запуска на некоторых хостах я хочу использовать только ее,
- { role: mongodb_install/downloading_binary, mongo_version: 3.4.8 }
такой синтаксис в ролях дает ошибку
 Vadim
Тэг ей поставьте и вызывайте по тэгу
 Egor
- { role: mongodb_install, mongo_version: 3.4.8, tags: mongodb}
 Womchik
нет. тэг нужно поставить таске downloading_binary и с ним запускать плейбук
𝕀𝕘𝕠𝕣
 Timur
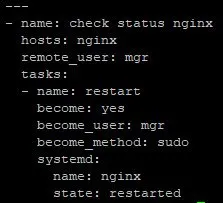
become_user убрать попробуйте
𝕀𝕘𝕠𝕣
become_user убрать попробуйте
"Shared connection to 172.21.5.3 closed.\r\n", "module_stdout": "sudo: a password is required\r\n"
не, он тогда до рута повысить хочет так понимаю
Timur
sudo пытается сделать
Timur
Вы же сказали, что права на sudo у юзера mgr есть
𝕀𝕘𝕠𝕣
Вы же сказали, что права на sudo у юзера mgr есть
да, давал суду на рестарт сервисов, на хосте sudo systemctl restart от юзера отрабатывает
Timur
Без пароля?
𝕀𝕘𝕠𝕣
да
 ⚓️Damir
Вы же сказали, что права на sudo у юзера mgr есть
А тут и не написано, что судо нет, пишет что нужен пароль
𝕀𝕘𝕠𝕣
так понимаю если бикам юзер убираем, то он до рута повышает
Timur
Любое sudo без указания юзера повышает до рута
𝕀𝕘𝕠𝕣
Failed to restart nginx.service: Connection timed out - почему таймаут соединения?
Timur
И у вас это право есть
Timur
Failed to restart nginx.service: Connection timed out - почему таймаут соединения?
Потому что пытается сделать рестарт от юзера mgr без sudo
𝕀𝕘𝕠𝕣
так я же говорю become_method: sudo, хотя это по умолчанию, ну и become: yes и become_user: mgr
𝕀𝕘𝕠𝕣
рпм так накатывает по крайней мере от этого юзера
𝕀𝕘𝕠𝕣
там права на установку тоже дал
⚓️Damir
Timur
become не стоит делать для переключения на юзера без рутовых прав
⚓️Damir
https://docs.ansible.com/ansible/2.5/user_guide/become.html#can-t-limit-escalation-to-certain-commands
Timur
Огребете кучу проблем
Timur
Timur
ансибловому юзеру нельзя ограничивать права