а fetch модуль уже научили делать src=directory вместо src=file ?
Месяц назад еще не было.
 Danis


 Kirill
значит опять мне рыть synchronize
 Sergey
а fetch модуль уже научили делать src=directory вместо src=file ?
Не надо так. Почему - потому что возможен простой пример: вот положил кто-то образ DVD в эту самую directory, и оп-па - канал прочно занят переливом образа.
Kirill
ну да, может оно и верно, но я тут заметил что synchronize не умеет создавать directories если в dest: $path/bla/bla и этого $path/bla/bla не существует
Kirill
и приходится дергать file c path: $path/bla/bla что как-то тоже не ахти
Danis
Не надо так. Почему - потому что возможен простой пример: вот положил кто-то образ DVD в эту самую directory, и оп-па - канал прочно занят переливом образа.
Не уверен, что понял вашу мысль, можете пояснить?
Sergey
Не уверен, что понял вашу мысль, можете пояснить?
Поясняю.
Ситуации, когда человек желает "мониторить *, или "скопировать *", или "изменить только одну строку в файле, содержащем *", прямо и недвусмыслено указывают на проблему в самом процессе. Проблема заключается в нежелании брать на себя полноту ответственности за что-либо - будь то содержимое удалённого каталога, или же содержимое файла с настройками, или поддержание актуальности списка всех объектов, которые должны мониториться.
Danis
Поясняю.
Ситуации, когда человек желает "мониторить *, или "скопировать *", или "изменить только одну строку в файле, содержащем *", прямо и недвусмыслено указывают на проблему в самом процессе. Проблема заключается в нежелании брать на себя полноту ответственности за что-либо - будь то содержимое удалённого каталога, или же содержимое файла с настройками, или поддержание актуальности списка всех объектов, которые должны мониториться.
Ясн. Мне к счастью не приходилось прибегать к использованию fetch в таком контексте.
Kirill
засада - https://bpaste.net/show/2fc81a92e716 если локально эти папки в dest= не существуют, то synchronize module их не создает ибо делает просто mkdir, а не mkdir -p
 Dok
ну так делаешь
apt:
name: rabbit
register: apt_install
- name: keys
...
...
when: apt_install.changed
FAILED! => {"changed": false, "msg": "Unsupported parameters for (apt) module: register Supported parameters include: allow_unauthenticated,autoclean,autoremove,cache_valid_time,deb,default_release,dpkg_options,force,force_apt_get,install_recommends,only_upgrade,package,purge,state,update_cache,upgrade
Dok
 Dok
 Денис
а с отступами все нормально? он судя по ошибке, считает что register - параметр модуля apt
Денис
а register относится к таску, и должен быть на уровне name и названия модуля
Dok
А, не. всё)
Спасибо, звиняюсь что потревожил
 Павел
Товарищи, а кто-то скрещивал Teamcity c Ansible
Danis
"Ansity"
Danis
P.S. не троллинг, просто плохая шутка)
 Vasilii
господа, у вас unarchive работает?
tar -xzvf a.tar.gz успешно распаковывает архив (на целевом хосте), тогда как
unarchive: src=a.tar.gz dest=existing-dir
разваливается: Command \"/bin/tar\" could not handle archive.
переименовывать в tgz/gz не помогло. v 2.6.4
Udjin
у меня с 2.6 трабла на трабле
даунгрейднулся до 2.5.2 и все проблемы ушли
Павел
P.S. не троллинг, просто плохая шутка)
Ну мало ли) просто в тимсити есть возможность исполнять плейбуки в билд степах. Ну и вопрос, можно ли получать ансиблом переменые, указанные в Parameters Build Step’а. Вдруг, кто-то в курсе.
Danis
Ну мало ли) просто в тимсити есть возможность исполнять плейбуки в билд степах. Ну и вопрос, можно ли получать ансиблом переменые, указанные в Parameters Build Step’а. Вдруг, кто-то в курсе.
Я Teamcity в глаза не видел, просто предложил самый простой и быстрый способ скрещивания :)
Ок, давайте просто остановимся на этом :)
Danis
Нужно было немного разбавить этот чат))
Pavel
 Nklya
Ну мало ли) просто в тимсити есть возможность исполнять плейбуки в билд степах. Ну и вопрос, можно ли получать ансиблом переменые, указанные в Parameters Build Step’а. Вдруг, кто-то в курсе.
Они скорее всего светятся как переменные окружения
https://docs.ansible.com/ansible/2.5/plugins/lookup/env.html
Павел
Они скорее всего светятся как переменные окружения
https://docs.ansible.com/ansible/2.5/plugins/lookup/env.html
Спасибо, Николай, попробую.
Sashko
 Sashko
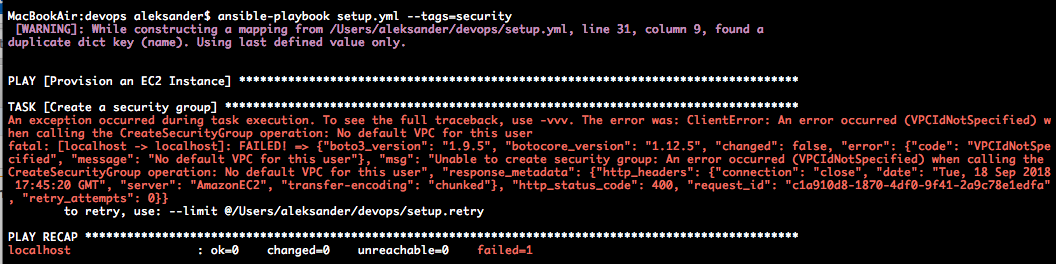
кто накатывает плейбуки на aws через ANS? подскажите в чем может быть проблема?
Pavel
я про это знаю, пробовал
tar zcvf file.tar.gz file.html
file file.tar.gz gzip compressed data,
ansible 2.6.3
отработало
-vv может подробностей подкинет?
Sergey
кто накатывает плейбуки на aws через ANS? подскажите в чем может быть проблема?
а на что указывает текст ошибки?
 Александр
кто накатывает плейбуки на aws через ANS? подскажите в чем может быть проблема?
Проблемы обычно в ошибках.
Sergey
Нет. Default VPC не указан.
Sashko
ааааа
Sashko
)
Sergey
Английским же по чёрному - VPCIdNotSpecified
Sergey
Хм. Точнее говоря, с низкой самооценкой? 😉
Pavel
а как сделать такой вывод ансибла читабельным. чтобы json не одну строку выводился а вертикально. это stdout_callback другой поставить?
Sergey
Pavel
спасибо. callback debug помог
Vasilii
tar zcvf file.tar.gz file.html
file file.tar.gz gzip compressed data,
ansible 2.6.3
отработало
-vv может подробностей подкинет?
-vvv в аргументах ансибла только показал, что оно запускает свой модуль и этот модуль gracefully обламывается
Vasilii
(keep remote files по техническим причинам не могу поставить)
Sashko
Английским же по чёрному - VPCIdNotSpecified
Я так понимаю, что мне в варс надо прописать vpc_id еще
Sergey
Если работаешь с уже созданным VPC - в теории можешь натравить на него сборщик фактов
Sergey
https://docs.ansible.com/ansible/2.6/modules/ec2_vpc_subnet_facts_module.html
Pavel
-vvv в аргументах ансибла только показал, что оно запускает свой модуль и этот модуль gracefully обламывается
file file.tar.gz gzip compressed data ?
Pavel
да. И руками tar xzvf успешно распаковывает
shell модуль не вариант на первое время?
поменять тип архива на zip?
 Mikhail
Мы через command разархивируем из-за возможности использовать pigz
Vasilii
shell модуль не вариант на первое время?
поменять тип архива на zip?
я сразу на шелл переключился, просто интересно почему не работает
Sashko
https://docs.ansible.com/ansible/2.6/modules/ec2_vpc_subnet_facts_module.html
Да, читал, но мне vpc как раз и надо из ансибл поднять
 bebebe
почему не terraform?
Sashko
У тебя же есть дефолтный VPC?
Пока нет, можно его создать в панели и прописать его потом в поейбук
bebebe
у меня был такой же случай, сначала было сделано на ансбил, потом переделал на терраформе, второе понравилось больше
 Vitaly
Просто оставлю это здесь:
https://devops-moscow.timepad.ru/event/810970/ :)
Ivan
доброе утро господа. Подскажите как правильно использовать mysql_user module в такой задаче.
Раньше не заморачивался и делал так
- name: Add grant privileges
command: >
mysql -u root -e "GRANT ALL PRIVILEGES ON *.* TO 'root'@'%' IDENTIFIED BY '';"
Теперь же хочу сделать по красоте и пытаюсь так:
- mysql_user:
user: root
state: present
priv: '*.*:ALL,GRANT'
Ivan
вижу в аутпуте ok, но понимаю, что не отрабатывает.
Ivan
ok: [172.29.3.118] => {
"changed": false,
"invocation": {
"module_args": {
"append_privs": false,
"check_implicit_admin": false,
"config_file": "/root/.my.cnf",
"connect_timeout": 30,
"encrypted": false,
"host": "localhost",
"host_all": false,
"login_host": "localhost",
"login_password": null,
"login_port": 3306,
"login_unix_socket": null,
"login_user": null,
"password": null,
"priv": "*.*:ALL,GRANT",
"sql_log_bin": true,
"ssl_ca": null,
"ssl_cert": null,
"ssl_key": null,
"state": "present",
"update_password": "always",
"user": "root"
}
},
"user": "root"
}
 inqfen
Он говорит, что changed false, значит права уже соответствуют
Ivan
не, что тут не то, смотрите, вот что выходит через выфполнения скрипта через команд
changed: [172.29.3.118] => {
"changed": true,
"cmd": [
"mysql",
"-u",
"root",
"-e",
"GRANT ALL PRIVILEGES ON *.* TO 'root'@'%' IDENTIFIED BY '';"
],
"delta": "0:00:00.007323",
"end": "2018-09-19 07:57:58.293855",
"invocation": {
"module_args": {
"_raw_params": "mysql -u root -e \"GRANT ALL PRIVILEGES ON *.* TO 'root'@'%' IDENTIFIED BY '';\"",
"_uses_shell": false,
"argv": null,
"chdir": null,
"creates": null,
"executable": null,
"removes": null,
"stdin": null,
"warn": true
}
},
"rc": 0,
"start": "2018-09-19 07:57:58.286532",
"stderr": "",
"stderr_lines": [],
"stdout": "",
"stdout_lines": []
}
Ivan
мне кажется, я что-то пропускаю
 Ivan
ребят, так что надо поменять? Или они реально там уже есть?
inqfen
Господа, кто дамп pgsql заливает через ansible?
 Maksim
было дело
inqfen
Указываю target opts -c или --clean
inqfen
возвращает
"msg": "/usr/bin/psql: unrecognized option: clean\nTry \"psql --help\" for more information.\n",
inqfen
Но в доках
target_opts
(added in 2.4)
Further arguments for pg_dump or pg_restore. Used when state is "dump" or "restore"